WordPress geschützte Inhalte anbieten: Der umfassende Ratgeber
Wer mit WordPress geschützte Inhalte anbieten möchte, kann Wissen, Downloads oder einen Mitgliederbereich gezielt nur für bestimmte Personen zugänglich machen. Das reicht von einem einzelnen passwortgeschützten Beitrag bis zu einem vollständigen Portal mit Benutzerkonten, Abonnements und unterschiedlichen Zugriffsrechten. Die passende Lösung hängt davon ab, wie sensibel die Inhalte sind, wie viele Nutzer verwaltet werden sollen und ob Zahlungen oder wiederkehrende Mitgliedschaften vorgesehen sind.
Dieser Ratgeber zeigt, welche technischen Modelle zur Verfügung stehen, wie du die Anforderungen deines Projekts einschätzt und worauf du bei Sicherheit, Datenschutz, Bedienbarkeit und laufender Pflege achten solltest. Dabei geht es nicht nur um das Verbergen einer Seite, sondern um ein nachvollziehbares Zugriffskonzept, das für Betreiber und Nutzer zuverlässig funktioniert.
Passende WordPress Hilfe zum Thema
Was bedeutet es, geschützte Inhalte mit WordPress anzubieten?
Geschützte Inhalte sind Beiträge, Seiten, Dateien oder komplette Bereiche einer Website, die nicht frei zugänglich sind. Vor dem Zugriff muss eine Bedingung erfüllt sein. Das kann ein gemeinsames Passwort, ein persönliches Benutzerkonto, eine bestätigte Mitgliedschaft oder eine erfolgte Zahlung sein.
Wichtig ist die Unterscheidung zwischen Sichtbarkeit und echter Zugriffskontrolle. Eine Seite aus dem Menü zu entfernen oder ihre URL nicht zu verlinken, schützt den Inhalt nicht. Wer die Adresse kennt oder über Suchmaschinen, Weiterleitungen oder geteilte Links darauf stößt, kann die Seite möglicherweise trotzdem aufrufen. Ein belastbarer Schutz prüft daher bei jeder Anfrage, ob die jeweilige Person die erforderliche Berechtigung besitzt.
Auch Mediendateien verdienen besondere Aufmerksamkeit. Wird eine PDF-Datei direkt in die öffentliche Mediathek geladen, kann die Datei unter Umständen unabhängig von der geschützten Seite erreichbar sein. Ein geschlossenes Frontend allein schützt deshalb nicht automatisch alle dahinterliegenden Downloads.
Die wichtigsten Schutzmodelle im Überblick
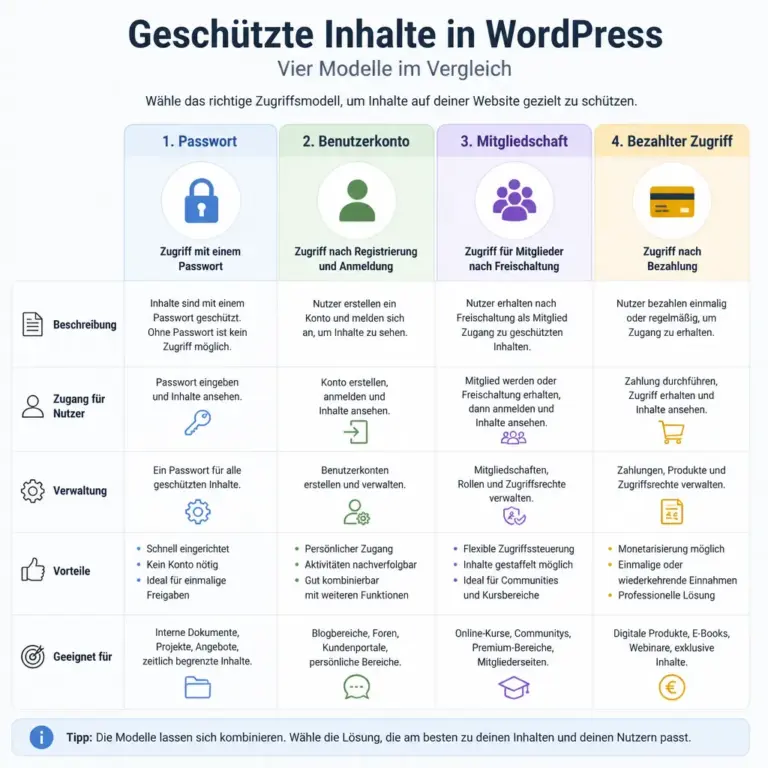
Die Grafik verdeutlicht, dass ein gemeinsames Passwort nicht dieselben Funktionen bietet wie persönliche Konten oder ein Mitgliedschaftssystem. Achte besonders auf den Zusammenhang zwischen individueller Berechtigung und Verwaltungsaufwand.
WordPress bietet bereits einige grundlegende Funktionen. Für weitergehende Anforderungen kommen Erweiterungen oder eine individuelle technische Umsetzung hinzu. Die folgende Übersicht hilft bei einer ersten Einordnung:
| Modell | Geeignet für | Stärken | Grenzen |
|---|---|---|---|
| Passwortschutz | Einzelne Seiten oder einfache Downloads | Schnell eingerichtet, keine Benutzerverwaltung nötig | Ein Passwort kann weitergegeben werden; keine individuellen Rechte |
| Registrierte Benutzer | Interne Bereiche und wiederkehrende Nutzer | Persönliche Konten und differenzierte Rollen möglich | Zusätzliche Verwaltung und Support erforderlich |
| Mitgliedschaftssystem | Kurse, Bibliotheken und Community-Angebote | Zugriff nach Mitgliedsstufe oder Regelwerk steuerbar | Mehr Konfiguration, Tests und laufende Pflege |
| Bezahlter Zugriff | Digitale Produkte und Abonnements | Automatisierte Freischaltung und Zahlungsabläufe | Zahlungs-, Steuer-, Widerrufs- und Datenschutzthemen |
| Individuelle Lösung | Besondere Geschäftsprozesse oder hohe Integrationsanforderungen | Sehr präzise anpassbar | Höherer Entwicklungs- und Wartungsaufwand |
Diese Modelle können kombiniert werden. Ein Kursbereich kann beispielsweise persönliche Benutzerkonten verwenden, Inhalte nach Mitgliedsstufe freischalten und zusätzliche PDFs nur nach erfolgreicher Anmeldung anzeigen.
Passwortgeschützte Inhalte für einfache Szenarien
Für eine einzelne Seite oder einen kleinen, überschaubaren Bereich reicht der integrierte WordPress-Passwortschutz oft aus. Beim Veröffentlichen wird ein Passwort festgelegt. Besucher sehen zunächst nur eine Eingabemaske und erhalten den Inhalt erst nach erfolgreicher Eingabe.
Wann ein gemeinsames Passwort sinnvoll ist
- Wenn nur ein kleiner Kreis zeitweise auf einen Inhalt zugreifen soll.
- Wenn keine individuelle Abrechnung oder Nutzerverwaltung benötigt wird.
- Wenn der Inhalt keine besonders sensiblen personenbezogenen Daten enthält.
- Wenn eine einfache technische Lösung wichtiger ist als detaillierte Auswertungen.
Welche Grenzen du einplanen solltest
Ein gemeinsames Passwort unterscheidet nicht zwischen einzelnen Personen. Du kannst normalerweise nicht zuverlässig feststellen, wer es verwendet, wann eine bestimmte Person den Zugriff verlieren soll oder welche Inhalte ein einzelner Nutzer bereits gesehen hat. Wird das Passwort weitergegeben, ist die Kontrolle praktisch aufgehoben.
Außerdem sollte das Passwort nicht in einer öffentlichen E-Mail zusammen mit dem geschützten Link versendet werden, wenn der Schutz einen vertraulichen Zweck erfüllen soll. Für vertrauliche Dokumente, Kundendaten, bezahlte Inhalte oder langfristige Mitgliederbereiche ist ein individuelles Konto meist die bessere Grundlage.
Geschützte Inhalte mit Benutzerkonten und Rollen
Persönliche Benutzerkonten ermöglichen eine wesentlich präzisere Steuerung. Jede Person meldet sich mit eigenen Zugangsdaten an. Inhalte können anschließend abhängig von Rolle, Benutzergruppe, Kursstatus oder Mitgliedschaft sichtbar werden.
WordPress arbeitet grundsätzlich mit Benutzerrollen. Eine Rolle bündelt bestimmte Berechtigungen, etwa Inhalte zu lesen, Beiträge zu bearbeiten oder Einstellungen zu verwalten. Für einen geschützten Kundenbereich sollten normale Mitglieder jedoch nicht automatisch umfangreiche Administrationsrechte erhalten. Die Rollen sollten so knapp wie möglich definiert sein.
Typische Regeln für die Zugriffssteuerung
- Alle angemeldeten Mitglieder sehen eine gemeinsame Wissensdatenbank.
- Nur Nutzer mit einer bestimmten Mitgliedsstufe sehen fortgeschrittene Inhalte.
- Ein Kurs wird erst nach Registrierung oder Zahlung freigeschaltet.
- Ein Download ist nur verfügbar, solange ein Nutzungsrecht aktiv ist.
- Administratoren verwalten Konten, während Redakteure Inhalte pflegen, aber keine sensiblen Systemeinstellungen ändern.
Plane außerdem den gesamten Lebenszyklus eines Kontos. Dazu gehören Registrierung, E-Mail-Bestätigung, Passwort-zurücksetzen, Änderung der E-Mail-Adresse, Deaktivierung, Löschung und gegebenenfalls die Wiederherstellung eines Zugangs. Ein Schutzsystem ist nicht vollständig, wenn Nutzer bei einem vergessenen Passwort keine sichere und verständliche Lösung erhalten.
Mitgliedschaften, Abonnements und bezahlte Inhalte
Wenn du WordPress geschützte Inhalte anbieten und dafür Geld verlangen möchtest, brauchst du mehr als eine einfache Sichtbarkeitsregel. Das System muss einen Kauf oder eine Mitgliedschaft korrekt erfassen, den Zugang freischalten und bei Ablauf oder Rückerstattung wieder anpassen.
Für dieses Szenario werden häufig Mitgliedschafts- oder E-Commerce-Erweiterungen eingesetzt. Die konkrete Auswahl sollte sich nicht allein nach der Zahl der Funktionen richten. Entscheidend sind unter anderem die Unterstützung des gewünschten Zahlungsanbieters, die Verwaltung von Verlängerungen, die Behandlung fehlgeschlagener Zahlungen, die Kompatibilität mit dem Theme und die Möglichkeit, Inhalte zeitlich oder stufenweise freizuschalten.
Fragen vor der Auswahl einer Lösung
- Soll einmalig oder regelmäßig bezahlt werden?
- Gibt es mehrere Mitgliedsstufen mit unterschiedlichen Inhalten?
- Werden Gutscheine, Testzeiträume oder manuelle Freischaltungen benötigt?
- Was geschieht bei einer Kündigung, Rückerstattung oder fehlgeschlagenen Zahlung?
- Sollen Inhalte sofort oder in einem festen zeitlichen Abstand verfügbar werden?
- Wie werden Rechnungen, Bestellbestätigungen und notwendige Hinweise erzeugt?
- Kann der Anbieter Datenverarbeitungen und Transaktionen nachvollziehbar dokumentieren?
Eine automatische Freischaltung reduziert manuellen Aufwand, ersetzt aber keine Kontrolle. Teste vor dem Start mehrere Abläufe: erfolgreicher Kauf, abgebrochener Kauf, abgelaufene Mitgliedschaft, Kündigung, Rückerstattung und erneute Anmeldung. Gerade bei wiederkehrenden Zahlungen können Randfälle zu einem unerwünschten Zugang oder zu verärgerten Nutzern führen.
Downloads und Mediendateien richtig absichern
Geschützte Webseiten und geschützte Dateien sind zwei verschiedene Aufgaben. Eine Seite kann den Download-Link verbergen, während die Datei selbst weiterhin über eine bekannte Adresse aufgerufen werden kann. Bei wertvollen, vertraulichen oder personenbezogenen Dokumenten sollte daher geprüft werden, ob die Download-URL ebenfalls eine Berechtigungskontrolle durchläuft.
Je nach System kann eine Datei außerhalb des frei erreichbaren Upload-Verzeichnisses gespeichert oder über eine kontrollierte Auslieferung bereitgestellt werden. Auch zeitlich begrenzte Download-Links können sinnvoll sein. Welche Technik geeignet ist, hängt von Hosting, Dateigröße, Nutzerzahl und Schutzbedarf ab.
Praktische Prüfung für geschützte Downloads
- Rufe die geschützte Seite als nicht angemeldeter Besucher auf.
- Kopiere die direkte Dateiadresse und teste sie in einem privaten Browserfenster.
- Prüfe den Zugriff mit einem Konto ohne die erforderliche Mitgliedschaft.
- Teste, ob ein früher gültiger Link nach einer Deaktivierung weiterhin funktioniert.
- Kontrolliere, ob Dateinamen oder Verzeichnisse sensible Informationen preisgeben.
Kein technisches System kann verhindern, dass ein berechtigter Nutzer einen sichtbaren Inhalt abfotografiert, kopiert oder weitergibt. Es geht daher um angemessene Zugriffskontrolle, nachvollziehbare Nutzungsregeln und eine realistische Einschätzung des Schutzbedarfs.
Eine sinnvolle Informationsarchitektur für Mitgliederbereiche
Ein geschützter Bereich sollte nicht wie eine versteckte Sammlung einzelner Seiten wirken. Nutzer müssen auf Anhieb erkennen, wo sie sich befinden, welche Inhalte verfügbar sind und warum ein bestimmter Bereich eventuell noch gesperrt ist.
Eine klare Struktur kann beispielsweise aus einem Dashboard, einem Bereich für aktuelle Inhalte, einer Bibliothek, einem Profil und einer Hilfeseite bestehen. Gesperrte Inhalte dürfen sichtbar angekündigt werden, sollten aber erklären, welche Voraussetzung fehlt. Eine neutrale Meldung wie „Dieser Inhalt ist für deine Mitgliedsstufe nicht freigeschaltet“ ist hilfreicher als eine leere oder fehlerhafte Seite.
Bedienbarkeit und Barrierearmut
Login- und Passwortseiten sollten auch auf kleinen Bildschirmen funktionieren. Beschriftungen gehören zu den Eingabefeldern, Fehlermeldungen müssen verständlich sein und der Fokus sollte nach einem Fehler sinnvoll gesetzt werden. Nutzer sollten nicht erst lange suchen müssen, um sich abzumelden oder ein Passwort zurückzusetzen.
Vermeide außerdem eine Struktur, in der wesentliche Informationen ausschließlich über Farbe, Hover-Effekte oder kleine Symbole vermittelt werden. Eine gute Bedienbarkeit hilft nicht nur Menschen mit Einschränkungen, sondern senkt auch Supportaufwand und Abbruchraten.
Sicherheit und Datenschutz beim geschützten Angebot
Ein Mitgliederbereich verarbeitet in der Regel Kontaktdaten, Zugangsdaten und möglicherweise Zahlungs- oder Nutzungsinformationen. Deshalb sollten Datenschutz und Sicherheit von Anfang an Teil der Planung sein. Welche Pflichten konkret gelten, hängt unter anderem vom Standort der Beteiligten, der Art der Daten und dem Geschäftsmodell ab. Für verbindliche rechtliche Einschätzungen ist fachkundige Beratung erforderlich.
- Nutze eine aktuelle WordPress-Version, ein gepflegtes Theme und regelmäßig aktualisierte Erweiterungen.
- Verwende starke, einzigartige Passwörter und schütze Administratorkonten möglichst mit einer zusätzlichen Anmeldesicherung.
- Beschränke Benutzerrechte auf das notwendige Maß.
- Sichere die Website regelmäßig und bewahre Wiederherstellungswege getrennt von der Website auf.
- Überwache Fehlversuche und ungewöhnliche Anmeldeaktivitäten, ohne mehr Daten zu sammeln als erforderlich.
- Prüfe, welche Drittanbieter an Login, E-Mail, Analyse, Zahlung oder Dateiauslieferung beteiligt sind.
- Definiere Aufbewahrungs- und Löschfristen für Konten und nicht mehr benötigte Daten.
Ein Passwortschutz ist keine Verschlüsselung. Besonders vertrauliche Informationen sollten nicht nur durch eine URL-Sperre geschützt werden. Prüfe bei sensiblen Daten, ob Verschlüsselung, getrennte Systeme oder zusätzliche organisatorische Maßnahmen notwendig sind.
So planst du die Umsetzung Schritt für Schritt
1. Schutzbedarf und Zielgruppe beschreiben
Notiere zuerst, wer auf welche Inhalte zugreifen soll. Unterscheide zwischen öffentlichen Besuchern, registrierten Mitgliedern, zahlenden Kunden, internen Mitarbeitenden und Administratoren. Beschreibe außerdem, welche Folgen ein unberechtigter Zugriff hätte.
2. Das passende Modell wählen
Für eine einzelne nicht kritische Seite kann ein Passwort genügen. Bei individuellen Konten ist eine Benutzerverwaltung erforderlich. Sobald Zahlungen, Ablaufdaten oder mehrere Stufen hinzukommen, sollte das System diese Regeln ausdrücklich abbilden können.
3. Inhalte und Dateipfade inventarisieren
Erstelle eine Liste aller Seiten, Beiträge, Kategorien und Dateien, die geschützt werden müssen. Prüfe auch PDF-Dateien, Bilder, Videos, Feeds und Suchergebnisse. So verhinderst du, dass ein Inhalt an einer unerwarteten Stelle öffentlich bleibt.
4. In einer Testumgebung prüfen
Teste mit mindestens einem nicht angemeldeten Besucher, einem berechtigten Konto und einem Konto ohne Berechtigung. Wiederhole die Prüfung auf Mobilgeräten und in einem Browserfenster ohne bestehende Sitzung. Dokumentiere, welche Meldungen und Weiterleitungen angezeigt werden.
5. Kommunikation vorbereiten
Erkläre Nutzern, wie sie sich registrieren, anmelden, ihr Passwort zurücksetzen und Hilfe erhalten. Bei kostenpflichtigen Angeboten gehören auch Informationen zu Leistungsumfang, Laufzeit, Kündigung und Zahlungsabwicklung in die Planung. Unklare Kommunikation kann selbst dann zu Problemen führen, wenn die Technik funktioniert.
6. Betrieb und Wartung festlegen
Bestimme, wer Aktualisierungen einspielt, Backups kontrolliert, Zugänge deaktiviert und Supportanfragen beantwortet. Nach jeder größeren Änderung sollten die wichtigsten Zugriffspfade erneut getestet werden.
Häufige Fehler beim Schutz von WordPress-Inhalten
Ein verbreiteter Fehler ist, nur die Navigation auszublenden. Das verändert die Auffindbarkeit, aber nicht zwingend die Berechtigung. Ebenso problematisch ist es, alle Mitglieder mit einem Administratorkonto arbeiten zu lassen. Dadurch können unnötige Änderungen und Sicherheitsrisiken entstehen.
Manchmal werden außerdem Vorschauen, E-Mail-Auszüge oder Suchergebnisse nicht berücksichtigt. Ein geschützter Beitrag kann dann zwar nicht vollständig aufgerufen werden, verrät aber bereits sensible Überschriften oder Textteile. Überprüfe deshalb auch Archive, Feeds, Suchfunktionen, Caches und Benachrichtigungen.
Ein weiterer Fehler ist die Installation mehrerer Erweiterungen mit überschneidenden Zugriffsregeln. Wenn verschiedene Systeme gleichzeitig Rollen, Weiterleitungen und Sichtbarkeit steuern, sind Konflikte schwerer zu erkennen. Eine schlanke Architektur mit klar dokumentierten Regeln ist meist leichter zu warten.
FAQ
Kann ich mit WordPress eine einzelne Seite kostenlos schützen?
Ja, für eine einzelne Seite kann der integrierte Passwortschutz ausreichen. Er eignet sich für einfache Szenarien ohne persönliche Konten und ohne differenzierte Berechtigungen. Für regelmäßige Mitglieder, Zahlungen oder sensible Dateien brauchst du in der Regel ein weitergehendes Konzept.
Ist ein Passwortschutz für bezahlte Inhalte geeignet?
Ein gemeinsames Passwort ist dafür meist ungeeignet, weil es weitergegeben werden kann und keine individuelle Kontrolle ermöglicht. Für bezahlte Inhalte sind persönliche Konten mit einer an den Kauf oder die Mitgliedschaft geknüpften Berechtigung sinnvoller.
Wie verhindere ich, dass geschützte PDFs direkt aufgerufen werden?
Prüfe, ob die Datei selbst eine Zugriffskontrolle besitzt. Je nach Hosting und eingesetzter Lösung kann eine kontrollierte Dateiauslieferung oder ein nicht öffentlich erreichbarer Speicherort notwendig sein. Ein versteckter Link allein ist kein zuverlässiger Dateischutz.
Kann ich Inhalte nach und nach freischalten?
Viele Mitgliedschafts- und Kurslösungen unterstützen eine zeitversetzte Freigabe. Dabei wird festgelegt, nach welchem Ereignis und nach welcher Wartezeit ein Inhalt zugänglich wird. Teste auch, wie das System mit Kündigung, Pausierung und erneuter Aktivierung umgeht.
Wie viele Plugins brauche ich für einen Mitgliederbereich?
Eine feste Zahl gibt es nicht. Entscheidend ist, dass die benötigten Aufgaben zuverlässig abgedeckt werden und die Erweiterungen miteinander kompatibel sind. Weniger, gut gepflegte Komponenten mit klarer Zuständigkeit sind oft übersichtlicher als viele kleine Zusatzlösungen.
Ist ein geschützter WordPress-Bereich automatisch datenschutzkonform?
Nein. Der technische Zugriffsschutz ist nur ein Teil der Gesamtanforderungen. Informiere dich unter anderem über Rechtsgrundlagen, Datenschutzhinweise, Aufbewahrung, Drittanbieter, Zahlungsabwicklung und Betroffenenrechte. Bei Unsicherheit sollte eine fachkundige Datenschutzberatung einbezogen werden.
Was muss ich nach einem Plugin- oder Theme-Update prüfen?
Teste Login, Logout, Passwort-zurücksetzen, Berechtigungen, geschützte Seiten, Downloads und Zahlungsstatus. Besonders wichtig sind die Fälle „nicht angemeldet“, „angemeldet ohne Berechtigung“ und „angemeldet mit Berechtigung“. So lassen sich fehlerhafte Freigaben oder Aussperrungen früh erkennen.
Fazit: Geschützte Inhalte passend zum Bedarf anbieten
WordPress kann geschützte Inhalte auf sehr unterschiedlichen Komplexitätsstufen bereitstellen. Für eine einzelne Seite genügt oft ein Passwort. Sobald individuelle Konten, verschiedene Nutzergruppen, Downloads, Zahlungen oder zeitliche Berechtigungen hinzukommen, sollte ein systematisches Mitgliedschafts- oder Zugriffskonzept eingesetzt werden.
Die beste Lösung ist nicht die mit den meisten Funktionen, sondern diejenige, deren Regeln du verständlich definieren, sicher testen und dauerhaft pflegen kannst. Beziehe Seiten, Dateien, Benutzerkonten, Datenschutz und Support gleichermaßen ein. So entsteht ein geschützter Bereich, der für Betreiber kontrollierbar und für Nutzer nachvollziehbar bleibt.