WordPress Brute Force Angriffe erkennen und wirksam abwehren
WordPress Brute Force Angriffe gehören zu den häufigsten automatisierten Angriffen auf Websites. Dabei probieren Bots wiederholt Benutzernamen und Passwörter aus, bis sie möglicherweise Zugang zum Administrationsbereich erhalten. Du kannst das Risiko deutlich reduzieren, wenn Du Anmeldungen absicherst, Benutzerkonten überprüfst, Updates einspielst und verdächtige Aktivitäten systematisch überwachst.
Passende WordPress Hilfe zum Thema
Was sind WordPress Brute Force Angriffe?
Bei einem Brute Force Angriff versucht ein Angreifer, sich durch viele Anmeldeversuche Zugang zu einem Benutzerkonto zu verschaffen. Der Angriff muss dabei nicht von einer Person manuell durchgeführt werden. Meist übernehmen automatisierte Programme die Eingabe verschiedener Passwortkombinationen. Sie verwenden häufig bekannte Benutzernamen, Listen mit häufig genutzten Passwörtern oder zuvor erbeutete Zugangsdaten.
WordPress ist nicht grundsätzlich unsicher, nur weil es einen öffentlich bekannten Anmeldebereich besitzt. Die große Verbreitung des Systems macht WordPress-Websites jedoch zu einem attraktiven Ziel für automatisierte Scans. Bots suchen nach erreichbaren Login-Seiten, XML-RPC-Endpunkten, veralteten Plugins oder schlecht geschützten Benutzerkonten. Auch kleine Websites können betroffen sein, selbst wenn dort keine besonders wertvollen Daten vermutet werden.
Ein Angriff ist nicht erst dann relevant, wenn ein Konto erfolgreich übernommen wurde. Viele fehlgeschlagene Anmeldungen können bereits Serverressourcen verbrauchen, Protokolldateien vergrößern und die Website verlangsamen. Werden gültige Zugangsdaten ausprobiert, die aus einem anderen Sicherheitsvorfall stammen, spricht man häufig von sogenannten Credential-Stuffing-Versuchen. Deshalb sollte die Abwehr nicht nur auf besonders lange Passwörter beschränkt bleiben.
Woran erkennst Du einen Brute Force Angriff?
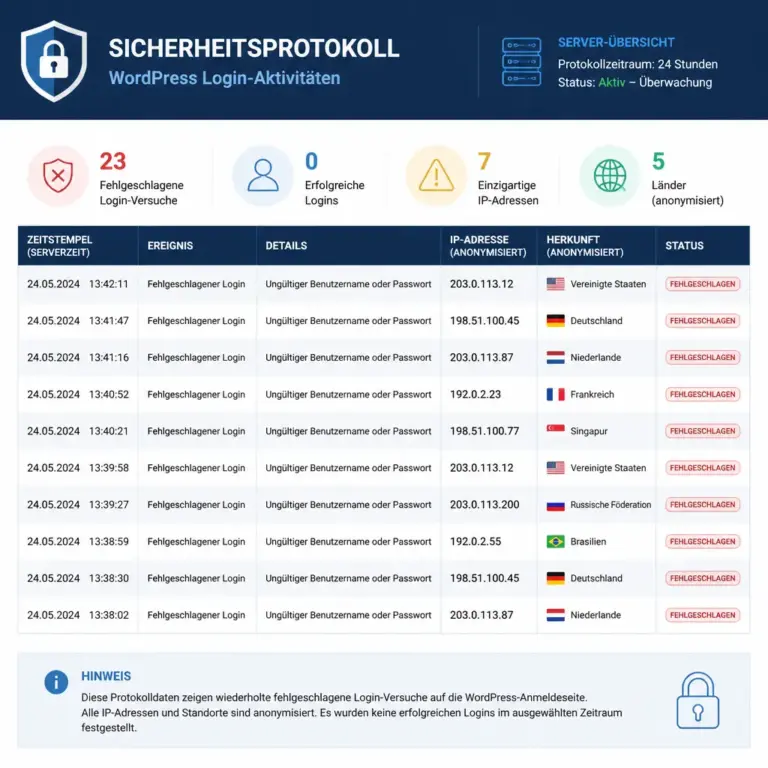
Die Darstellung macht sichtbar, warum einzelne Fehlversuche anders bewertet werden sollten als ein wiederkehrendes Muster. Achte besonders auf Häufigkeit, Zeitabstände und unterschiedliche Benutzernamen.
Ein einzelner fehlgeschlagener Login ist normalerweise kein Beweis für einen Angriff. Aussagekräftiger ist ein wiederkehrendes Muster. Typische Hinweise sind viele Anmeldeversuche innerhalb kurzer Zeit, zahlreiche unbekannte Benutzernamen, Zugriffe auf die Login-Seite aus verschiedenen Ländern oder ungewöhnlich viele Anfragen an wp-login.php und xmlrpc.php.
Auch diese Beobachtungen können auf ein Problem hindeuten:
- Die Website reagiert während bestimmter Zeiträume deutlich langsamer.
- Das Hosting meldet ungewöhnlich viele PHP-Prozesse oder eine hohe Serverlast.
- Im WordPress-Dashboard erscheinen unbekannte Benutzerkonten.
- Beiträge, Seiten, Widgets oder Einstellungen wurden ohne nachvollziehbare Änderung verändert.
- Es werden E-Mails über Passwortänderungen oder neue Anmeldungen versendet, die Du nicht ausgelöst hast.
- Besucher werden auf unbekannte Seiten weitergeleitet oder sehen Spam-Inhalte.
- Protokolle enthalten wiederholte Anfragen von wechselnden IP-Adressen.
Ein Blick in die Server- oder Sicherheitsprotokolle hilft bei der Einordnung. Dabei solltest Du nicht nur einzelne IP-Adressen betrachten. Angreifer können ihre Herkunft wechseln, Proxys nutzen oder verteilte Netzwerke einsetzen. Ein einzelnes Blockieren kann daher kurzfristig helfen, ersetzt aber kein mehrschichtiges Schutzkonzept.
Warum starke Passwörter allein nicht ausreichen
Ein einzigartiges, langes Passwort ist eine wichtige Grundlage. Es verhindert jedoch nicht, dass Bots weiterhin Anmeldeversuche an Deine Website senden. Ohne zusätzliche Begrenzung verarbeitet der Server unter Umständen jede Anfrage, prüft die Zugangsdaten und erzeugt dabei Arbeit für PHP und die Datenbank.
Außerdem werden Zugangsdaten oft nicht durch reines Ausprobieren kompromittiert. Sie können aus einem Datenleck bei einem anderen Dienst stammen. Wenn dasselbe Passwort bei WordPress, einem E-Mail-Konto und einem Hosting-Zugang verwendet wird, erhöht sich das Risiko erheblich. Ein Sicherheitskonzept muss deshalb technische Begrenzungen, sichere Konten und eine gute Zugangshygiene kombinieren.
Benutzerkonten und Rollen prüfen
Beginne mit einer Bestandsaufnahme aller WordPress-Benutzer. Entferne nicht mehr benötigte Konten und ändere die Benutzernamen nicht einfach nur in der sichtbaren Profilbezeichnung. Prüfe insbesondere Konten mit Administratorrechten. Je weniger Administratorkonten vorhanden sind, desto kleiner ist die Angriffsfläche.
Verwende für die Anmeldung keinen leicht erratbaren Benutzernamen wie „admin“. Das allein ist keine vollständige Schutzmaßnahme, weil der Benutzername unter Umständen über Autorenarchive, REST-API-Antworten oder andere Funktionen sichtbar wird. Es ist aber sinnvoll, keine offensichtlichen Standardwerte zu verwenden. Weise Redakteuren und anderen Mitarbeitenden nur die Rolle zu, die sie tatsächlich benötigen.
Mehr-Faktor-Authentifizierung einrichten
Die Mehr-Faktor-Authentifizierung verlangt zusätzlich zum Passwort einen weiteren Nachweis. Das kann beispielsweise ein zeitbasierter Code aus einer Authentifizierungs-App sein. Wird ein Passwort durch einen Angriff oder durch eine Wiederverwendung bekannt, reicht es dann nicht allein für die Anmeldung aus.
Vor der Aktivierung für alle Benutzer solltest Du den Ablauf testen und einen Wiederherstellungsweg dokumentieren. Verlorene Mobilgeräte, deaktivierte Konten oder fehlerhafte Zeitangaben können sonst zu einem legitimen Aussperren führen. Sicherheitsfunktionen müssen regelmäßig gepflegt werden und dürfen nicht nur einmal eingerichtet werden.
Die wichtigsten Schutzmaßnahmen gegen WordPress Brute Force Angriffe
1. Login-Versuche begrenzen
Eine Begrenzung der Anmeldeversuche verhindert, dass ein Bot unbegrenzt Kombinationen ausprobieren kann. Nach mehreren Fehlversuchen wird der Zugriff für eine bestimmte Zeit verzögert oder blockiert. Je nach Lösung kann die Begrenzung pro Benutzerkonto, IP-Adresse oder über weitere Merkmale erfolgen.
Zu strenge Einstellungen können jedoch legitime Benutzer aussperren. Mehrere Mitarbeitende in einem Büro können beispielsweise dieselbe öffentliche IP-Adresse verwenden. Auch gemeinsam genutzte Netzwerke oder Mobilfunkverbindungen können dazu führen, dass viele Personen dieselbe Absenderadresse nutzen. Eine Sperre sollte deshalb mit Protokollierung, angemessenen Zeiträumen und einem kontrollierten Entsperrprozess kombiniert werden.
2. Einen Schutz auf Server- oder Netzwerkebene nutzen
Ein Web Application Firewall-Dienst oder eine vergleichbare Schutzschicht kann verdächtige Anfragen erkennen, bevor sie WordPress vollständig erreichen. Je nach Konfiguration lassen sich Zugriffe nach IP-Adresse, Anfrageverhalten, Herkunft oder bekannten Angriffsmustern begrenzen. Das kann die Belastung des Webservers verringern.
Eine solche Schutzschicht ist aber keine automatische Garantie. Falsch positive Erkennungen können erwünschte Besucher blockieren. Caching, CDN-Konfiguration, DNS-Einstellungen und die Weiterleitung der echten Besucher-IP müssen korrekt zusammenspielen. Wenn die Website hinter einem Proxy betrieben wird, solltest Du prüfen, ob WordPress und der Webserver die IP-Adresse aus vertrauenswürdigen Headern auslesen. Falsch konfigurierte Header können Protokolle verfälschen und Sperrregeln unwirksam machen.
3. XML-RPC gezielt bewerten
Die Datei xmlrpc.php ermöglicht bestimmte entfernte Funktionen von WordPress. Sie kann für legitime Integrationen, mobile Anwendungen oder andere Schnittstellen benötigt werden. Gleichzeitig wurde sie in der Vergangenheit häufig für automatisierte Anmeldeversuche und Pingback-Missbrauch verwendet.
Deaktiviere XML-RPC nicht unüberlegt. Prüfe zuerst, ob ein Plugin, eine externe Anwendung oder ein Arbeitsablauf darauf angewiesen ist. Wenn die Funktion nicht benötigt wird, kann eine Deaktivierung oder Einschränkung sinnvoll sein. Bei notwendiger Nutzung solltest Du nur die tatsächlich benötigten Funktionen zulassen und Zugriffe überwachen. Die konkrete Umsetzung hängt vom Hosting, vom Webserver und von der eingesetzten WordPress-Konfiguration ab.
4. Passwörter sicher verwalten
Jedes WordPress-Konto sollte ein eigenes, ausreichend langes Passwort besitzen. Ein Passwortmanager erleichtert die Verwendung zufälliger Zugangsdaten und reduziert die Versuchung, kurze oder wiederverwendete Passwörter einzusetzen. Teile Zugangsdaten nicht per unverschlüsselter E-Mail und bewahre Notfallinformationen an einem kontrollierten Ort auf.
Ändere Passwörter insbesondere dann, wenn ein Konto möglicherweise kompromittiert wurde, eine Person das Unternehmen verlässt oder ein Zugang nicht mehr benötigt wird. Bei einem Verdacht solltest Du nicht nur das WordPress-Passwort ändern. Prüfe auch Hosting, Datenbank, FTP oder SFTP, SSH, E-Mail, Domainverwaltung und externe Dienste, die mit der Website verbunden sind.
5. WordPress, Plugins und Themes aktuell halten
Brute Force Angriffe zielen primär auf Anmeldungen, aber veraltete Komponenten können zusätzliche Wege in die Website eröffnen. Sicherheitsupdates sollten deshalb zeitnah eingespielt werden. Entferne Plugins und Themes, die Du nicht verwendest, statt sie lediglich zu deaktivieren. Nicht mehr gepflegte Erweiterungen sollten kritisch bewertet und möglichst ersetzt werden.
Führe sicherheitsrelevante Updates nicht blind auf einer produktiven Website aus. Ein aktuelles Backup und, wenn möglich, eine Staging-Umgebung helfen dabei, Konflikte früh zu erkennen. Nach einem Update solltest Du Anmeldung, Kontaktfunktionen, Formulare, Shop-Prozesse und wichtige Frontend-Seiten prüfen.
Schritt-für-Schritt: Eine WordPress-Website absichern
- Bestandsaufnahme erstellen: Liste Benutzerkonten, Administratoren, Plugins, Themes, externe Schnittstellen und Hosting-Zugänge auf.
- Backups kontrollieren: Prüfe, ob vollständige Sicherungen von Dateien und Datenbank vorhanden sind und ob eine Wiederherstellung grundsätzlich möglich ist.
- Zugänge bereinigen: Entferne unbekannte Konten, reduziere Administratorrechte und ersetze wiederverwendete Zugangsdaten.
- Mehr-Faktor-Authentifizierung einrichten: Aktiviere sie zuerst für Administratorkonten und lege einen sicheren Wiederherstellungsweg fest.
- Login-Begrenzung aktivieren: Konfiguriere angemessene Limits und beobachte, ob legitime Benutzer beeinträchtigt werden.
- Protokollierung einschalten: Erfasse fehlgeschlagene und erfolgreiche Anmeldungen, ohne unnötig sensible Daten zu speichern.
- XML-RPC und öffentliche Schnittstellen prüfen: Deaktiviere nicht benötigte Funktionen oder beschränke ihren Zugriff.
- Updates durchführen: Aktualisiere WordPress, Plugins und Themes nach einer Sicherung und kontrolliere anschließend die Website.
- Überwachung festlegen: Definiere, wer bei ungewöhnlichen Anmeldeversuchen, neuen Konten oder Änderungen an kritischen Dateien reagiert.
Diese Reihenfolge verhindert, dass Du dich nur auf eine einzelne Maßnahme konzentrierst. Besonders wichtig ist die Kombination aus Prävention und Erkennung. Wenn Du nur blockierst, erkennst Du möglicherweise einen erfolgreichen Einbruch zu spät. Wenn Du nur protokollierst, kann die Website bereits unter der Last automatisierter Anfragen leiden.
Typische Fehler bei der Abwehr
| Problem | Warum es nicht genügt | Besserer Ansatz |
|---|---|---|
| Nur einzelne IP-Adressen sperren | Angreifer wechseln häufig IP-Adressen oder nutzen verteilte Netzwerke. | Anfrageverhalten begrenzen und mehrere Schutzebenen kombinieren. |
| Den Login nur verstecken | Ein geänderter Login-Pfad verhindert keine Angriffe auf andere Schnittstellen oder bekannte Benutzerkonten. | Mehr-Faktor-Authentifizierung, Rate-Limiting und Überwachung einsetzen. |
| Alle Administratoren gemeinsam nutzen | Ein geteilter Zugang erschwert die Zuordnung und verhindert individuelle Sicherheitskontrollen. | Persönliche Konten mit minimal notwendigen Rollen verwenden. |
| XML-RPC pauschal deaktivieren | Eine benötigte Integration kann danach ausfallen. | Abhängigkeiten prüfen und die Funktion gezielt einschränken. |
| Sicherheitsplugin installieren und vergessen | Regeln, Ausnahmen, Benachrichtigungen und Updates können veralten. | Konfiguration regelmäßig prüfen und Ereignisse auswerten. |
| Backups nur auf demselben Server speichern | Bei einer Kompromittierung können Angreifer auch Sicherungen verändern oder löschen. | Zusätzliche, getrennte Sicherungsziele und getestete Wiederherstellung nutzen. |
Was tun, wenn ein Angriff erfolgreich war?
Wenn Du eine unbefugte Anmeldung oder verdächtige Änderungen feststellst, solltest Du nicht einfach nur das sichtbare Problem entfernen. Zuerst geht es darum, den Vorfall einzugrenzen und weitere Änderungen zu verhindern. Bei einer geschäftskritischen Website kann es sinnvoll sein, die Website vorübergehend in einen Wartungsmodus zu versetzen oder den Zugriff kontrolliert einzuschränken.
- Beweise und Protokolle sichern: Exportiere relevante Logdateien, Zeitpunkte, Benutzeränderungen und Hinweise auf unbekannte Zugriffe, bevor automatische Bereinigungen sie überschreiben.
- Zugänge absichern: Ändere kompromittierte Passwörter über einen vertrauenswürdigen Zugang und aktiviere die Mehr-Faktor-Authentifizierung.
- Aktive Sitzungen beenden: Melde Benutzer gegebenenfalls von bestehenden Sitzungen ab und prüfe Anwendungspasswörter oder API-Schlüssel.
- Benutzer und Dateien prüfen: Suche nach unbekannten Konten, manipulierten Administratoren, verdächtigen Plugins, veränderten Theme-Dateien und unerwarteten Weiterleitungen.
- Ursache beseitigen: Ein Backup einzuspielen kann helfen, wenn der Zeitpunkt der Kompromittierung bekannt und die Sicherung vertrauenswürdig ist. Danach müssen die Zugangsdaten trotzdem geändert werden.
- Nachkontrolle durchführen: Überwache Anmeldungen, Dateiveränderungen, Serverlast und Suchmaschinenwarnungen über einen längeren Zeitraum.
Eine Bereinigung ist nicht automatisch abgeschlossen, wenn die Startseite wieder normal aussieht. Schadcode kann sich in Dateien, Datenbankinhalten, geplanten Aufgaben oder Benutzerprofilen befinden. Bei unklaren Befunden, geschäftskritischen Daten oder mehreren betroffenen Systemen sollte die Analyse fachkundig und nachvollziehbar erfolgen.
Technische Hinweise für WordPress und Hosting
WordPress-Logs und Server-Logs unterscheiden
WordPress kann fehlgeschlagene Anmeldungen über Plugins oder eigene Mechanismen protokollieren. Der Webserver zeichnet dagegen HTTP-Anfragen, Statuscodes und teilweise Antwortzeiten auf. Beide Perspektiven ergänzen sich. Ein Login-Fehler im WordPress-Protokoll zeigt beispielsweise nicht immer, wie stark der Server durch die Anfrage belastet wurde.
Bei der Auswertung solltest Du Zeitstempel, Benutzername, IP-Adresse, User-Agent und Anfragepfad nur so lange speichern, wie es für die Sicherheitsaufgabe erforderlich ist. Protokolle können personenbezogene oder sensible Informationen enthalten. Zugriff und Aufbewahrung sollten daher organisatorisch geregelt werden.
PHP, Datenbank und Ressourcenverbrauch
Jeder Login-Versuch kann PHP-Ausführung und Datenbankzugriffe auslösen. Bei vielen parallelen Anfragen werden verfügbare PHP-Worker, Arbeitsspeicher oder Datenbankverbindungen knapp. Die Folge kann eine langsame Website sein, obwohl kein Konto übernommen wurde.
Ein leistungsfähigeres Hosting löst die Ursache nicht automatisch. Es kann kurzfristig mehr Reserven bereitstellen, während Rate-Limiting, Caching und eine Schutzschicht die Anfragen an der richtigen Stelle begrenzen. Prüfe bei hoher Auslastung deshalb sowohl die Servermetriken als auch die Zugriffsmuster in den Logs.
Eigene Anpassungen updatefähig umsetzen
Wenn eine individuelle Regel erforderlich ist, sollte sie möglichst über geeignete Hooks, ein kleines eigenes Plugin, die Serverkonfiguration oder eine dokumentierte Sicherheitslösung umgesetzt werden. Änderungen an WordPress-Core-Dateien sind keine gute dauerhafte Anpassungsfläche, weil sie bei Updates überschrieben werden und schwer nachvollziehbar bleiben.
Auch Änderungen an der .htaccess, an Nginx-Regeln oder an PHP-Konfigurationen solltest Du vorab sichern und testen. Ein Syntaxfehler kann die gesamte Website unerreichbar machen. Bei produktiven Systemen gehören eine Rückfallmöglichkeit und eine dokumentierte Änderung zum technischen Vorgehen.
Praxisbeispiel: Viele Login-Versuche und eine langsame Website
Angenommen, ein Unternehmen stellt fest, dass das WordPress-Dashboard zeitweise langsam reagiert. Im Sicherheitsprotokoll erscheinen zahlreiche fehlgeschlagene Anmeldungen für verschiedene Benutzernamen. Gleichzeitig steigt die Serverlast.
Eine sinnvolle Analyse beginnt mit der Frage, ob die Belastung tatsächlich von der Anmeldung ausgeht oder ob parallel ein Plugin, eine Schnittstelle oder ein anderer Endpunkt angegriffen wird. Anschließend werden die Anmeldeversuche begrenzt, die Administratorkonten mit Mehr-Faktor-Authentifizierung geschützt und nicht benötigte Benutzer entfernt. Falls XML-RPC nicht erforderlich ist, wird die Nutzung kontrolliert eingeschränkt.
Nach der Änderung sollte beobachtet werden, ob die Zahl der Anfragen sinkt, ob legitime Nutzer weiterhin arbeiten können und ob die Serverlast zurückgeht. Bleibt die Belastung hoch, muss die Analyse auf Webserver, Hosting, CDN und weitere WordPress-Endpunkte ausgeweitet werden. Das Beispiel zeigt: Eine gute Lösung entsteht nicht durch eine einzelne Einstellung, sondern durch Messung, gezielte Änderung und Nachkontrolle.
FAQ
Sind WordPress Brute Force Angriffe nur für große Websites gefährlich?
Nein. Automatisierte Bots unterscheiden häufig nicht zwischen kleinen und großen Websites. Auch eine kleine Website kann wegen ihrer Zugangsdaten, ihrer Serverressourcen oder einer späteren missbräuchlichen Nutzung interessant sein. Die notwendigen Schutzmaßnahmen lassen sich jedoch an Umfang und Bedeutung der Website anpassen.
Wie viele fehlgeschlagene Anmeldungen sind noch normal?
Eine allgemeingültige Zahl gibt es nicht. Sie hängt von der Zahl der Benutzer, dem Arbeitsablauf und der Sichtbarkeit der Website ab. Entscheidend sind Muster wie viele Versuche in kurzer Zeit, unbekannte Benutzernamen und ungewöhnliche Herkunft. Schwellenwerte sollten protokolliert und regelmäßig angepasst werden.
Hilft die Änderung der Login-URL gegen Brute Force Angriffe?
Eine geänderte Login-URL kann bestimmte automatisierte Anfragen reduzieren, ist aber kein vollständiger Schutz. Andere Schnittstellen können weiterhin angegriffen werden, und der neue Pfad kann entdeckt oder an berechtigte Nutzer weitergegeben werden. Verwende zusätzlich starke Konten, Mehr-Faktor-Authentifizierung und eine Begrenzung von Anmeldeversuchen.
Sollte ich die WordPress-Anmeldung komplett sperren?
Eine vollständige Sperre kann für eine Website ohne redaktionelle Anmeldung sinnvoll sein, ist aber für viele WordPress-Projekte nicht praktikabel. Besser ist eine kontrollierte Einschränkung, etwa über Mehr-Faktor-Authentifizierung, VPN- oder IP-Regeln für interne Zugänge und ein passendes Rate-Limiting. Teste jede Sperre mit einem Notfallkonto und einem dokumentierten Wiederherstellungsweg.
Ist ein Sicherheitsplugin ausreichend?
Ein Sicherheitsplugin kann wichtige Funktionen wie Protokollierung, Login-Begrenzung oder Benachrichtigungen bereitstellen. Es ersetzt jedoch keine sicheren Passwörter, Updates, Backups und eine korrekte Serverkonfiguration. Außerdem kann jedes zusätzliche Plugin selbst Wartung, Ressourcenverbrauch und mögliche Konflikte verursachen.
Was ist der Unterschied zwischen Brute Force und Credential Stuffing?
Beim klassischen Brute Force werden verschiedene Passwortkombinationen ausprobiert. Beim Credential Stuffing werden häufig bereits bekannte Kombinationen aus Benutzername und Passwort gegen weitere Dienste getestet. Gegen beide Varianten helfen einzigartige Zugangsdaten, Mehr-Faktor-Authentifizierung und eine Begrenzung verdächtiger Anmeldeversuche.
Kann ein Backup einen Angriff verhindern?
Ein Backup verhindert keinen Angriff. Es kann aber die Wiederherstellung nach einer erfolgreichen Kompromittierung erleichtern. Dafür muss die Sicherung vollständig, getrennt vom Produktivsystem und vertrauenswürdig sein. Teste außerdem, ob sich Dateien und Datenbank tatsächlich wiederherstellen lassen.
Wann sollte ich professionelle Unterstützung einbeziehen?
Unterstützung ist sinnvoll, wenn unbekannte Administratorkonten, manipulierte Dateien, Weiterleitungen, Schadcode oder wiederkehrende Einbrüche festgestellt werden. Das gilt auch bei einer geschäftskritischen Website oder wenn Du Logs und Serverzugänge nicht sicher beurteilen kannst. Eine saubere Analyse sollte die Ursache, die betroffenen Bereiche und die nächsten Schutzmaßnahmen nachvollziehbar dokumentieren.
Fazit
WordPress Brute Force Angriffe lassen sich nicht durch eine einzelne Einstellung zuverlässig lösen. Ein wirksamer Schutz besteht aus einzigartigen Zugangsdaten, möglichst wenigen Administratorkonten, Mehr-Faktor-Authentifizierung, begrenzten Login-Versuchen, aktuellen Komponenten, geprüften Schnittstellen und einer verlässlichen Überwachung. Backups und ein getesteter Wiederherstellungsplan begrenzen zusätzlich die Folgen eines erfolgreichen Angriffs.
Beginne mit einer Bestandsaufnahme der Konten und Zugänge. Sichere anschließend die Administratorkonten, richte eine angemessene Login-Begrenzung ein und prüfe, welche WordPress- und Hosting-Funktionen tatsächlich benötigt werden. Beobachte danach die Protokolle und die Serverlast, damit Du erkennst, ob die Maßnahmen funktionieren oder angepasst werden müssen.