WordPress Downloadbereich sicher aufbauen: Der umfassende Ratgeber
Ein Downloadbereich erweitert eine WordPress-Website um einen praktischen Service: Besucher können E-Books, Checklisten, Vorlagen, Software oder interne Dokumente abrufen. Gleichzeitig entstehen neue Sicherheitsrisiken. Dateien können ungewollt öffentlich werden, Download-Links lassen sich weitergeben und veraltete Plugins können den Zugriffsschutz schwächen.
Wer einen WordPress Downloadbereich sicher aufbauen möchte, sollte deshalb nicht nur die sichtbare Downloadseite planen. Entscheidend sind ein passendes Berechtigungskonzept, geschützte Speicherorte, sichere Links, regelmäßige Wartung und ein klarer Umgang mit personenbezogenen Daten. Dieser Ratgeber zeigt eine praxistaugliche Vorgehensweise und hilft bei der Auswahl geeigneter Lösungen.
Passende WordPress Hilfe zum Thema
Was ein sicherer WordPress-Downloadbereich leisten sollte
Ein Downloadbereich ist dann gut abgesichert, wenn nur berechtigte Personen auf die vorgesehenen Dateien zugreifen können und der Betreiber Missbrauch nachvollziehen sowie begrenzen kann. Dabei geht es nicht darum, jede Datei unter allen Umständen vor Weitergabe zu schützen. Sobald eine berechtigte Person eine Datei herunterladen kann, kann sie diese grundsätzlich auch speichern, kopieren oder an andere weitergeben. Ziel ist vielmehr, unberechtigte Zugriffe und typische Fehlkonfigurationen zu verhindern.
Vor der technischen Umsetzung sollten die Anforderungen schriftlich feststehen:
- Zielgruppe: Sind die Dateien öffentlich, nur für registrierte Nutzer oder ausschließlich für Kunden, Mitglieder und Mitarbeitende bestimmt?
- Dateitypen: Werden PDF-Dokumente, Bilder, Office-Dateien, ZIP-Archive oder ausführbare Dateien angeboten?
- Schutzbedarf: Enthalten die Dateien interne Informationen, Lizenzmaterial, personenbezogene Daten oder geschäftliche Geheimnisse?
- Verfügbarkeit: Müssen Downloads jederzeit erreichbar sein oder nur in einem geschützten Mitgliederbereich?
- Nachvollziehbarkeit: Soll erkennbar sein, wer wann welche Datei heruntergeladen hat?
- Lebensdauer: Müssen Links ablaufen oder Dateien nach einer bestimmten Zeit automatisch verschwinden?
Diese Antworten beeinflussen die Auswahl des Speichers, die Benutzerrollen, die Linkstruktur und die Datenschutzmaßnahmen. Ein öffentlicher Downloadbereich benötigt andere Kontrollen als ein Portal mit vertraulichen Projektunterlagen.
Die richtige Schutzstufe festlegen
Öffentliche Dateien
Bei öffentlichen Dateien ist keine Zugangskontrolle erforderlich. Dennoch sollte der Betreiber prüfen, ob die Dateien wirklich für Suchmaschinen und jeden direkten Link zugänglich sein sollen. Ein öffentlich verlinktes PDF kann in Suchergebnissen, Browser-Caches oder externen Archiven auftauchen. Werden personenbezogene oder vertrauliche Inhalte veröffentlicht, ist das nicht durch eine schöne Downloadseite zu lösen.
Für öffentliche Materialien sind eine aktuelle WordPress-Installation, HTTPS, sichere Dateinamen und regelmäßige Kontrollen der Downloadlinks meist die wichtigsten Grundlagen. Die Dateien sollten keine unnötigen Metadaten enthalten und nur Informationen veröffentlichen, die tatsächlich für die Öffentlichkeit bestimmt sind.
Dateien für registrierte Nutzer
Wenn nur angemeldete Personen herunterladen dürfen, muss jeder Download serverseitig geprüft werden. Ein versteckter Button oder eine nicht verlinkte URL ist kein ausreichender Schutz. Nutzer können eine bekannte Adresse direkt aufrufen oder einen Link weitergeben.
Die Anwendung sollte vor der Auslieferung kontrollieren, ob eine gültige Anmeldung besteht und ob das Konto die erforderliche Berechtigung besitzt. Zusätzlich können Ablaufzeiten, Downloadlimits oder eine erneute Anmeldung bei besonders sensiblen Dateien sinnvoll sein.
Geschützte Kunden- und Mitgliederdateien
Bei unterschiedlichen Kundengruppen genügt die Rolle „eingeloggt“ häufig nicht. Ein Nutzer sollte beispielsweise nur Dateien seines eigenen Projekts oder seines gebuchten Produkts sehen. Dafür braucht es eine Zuordnung zwischen Benutzerkonto, Berechtigung und Datei. Diese Prüfung muss bei jedem Download stattfinden und darf nicht allein auf versteckten Kategorien oder manuellen Links beruhen.
Je höher der Schutzbedarf, desto eher sollte die Datei außerhalb des direkt erreichbaren Upload-Verzeichnisses gespeichert und über eine kontrollierte Download-Route ausgeliefert werden.
Speicherort und Auslieferung sicher planen
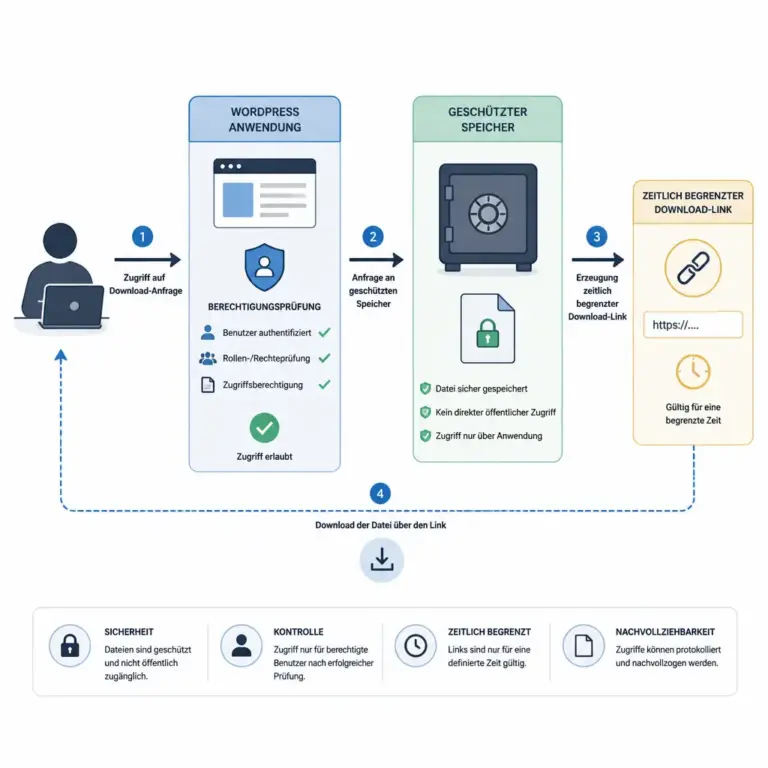
Die Grafik macht sichtbar, dass eine geschützte Datei nicht einfach über einen öffentlich erreichbaren Pfad ausgeliefert werden sollte. Besonders bei vertraulichen Dokumenten ist die Trennung zwischen Speicherort und Downloadprüfung ein zentraler Sicherheitsbaustein.
WordPress speichert Medien standardmäßig im Upload-Verzeichnis. Das ist für öffentliche Bilder und viele frei zugängliche Dokumente praktisch, kann aber für vertrauliche Dateien ungeeignet sein. Ein direkter Link auf eine Datei kann den WordPress-Zugriffsschutz umgehen, wenn der Webserver die Datei ohne vorherige Berechtigungsprüfung ausliefert.
Für geschützte Downloads gibt es grundsätzlich drei Strategien:
- Kontrollierte Auslieferung über WordPress: Die Datei liegt an einem nicht direkt erreichbaren Ort. Eine Download-Funktion prüft Anmeldung und Berechtigung und gibt die Datei erst danach aus.
- Webserver-Schutz: Der direkte Zugriff auf den Speicherpfad wird blockiert. WordPress oder der Webserver erzeugt anschließend eine kontrollierte, zeitlich begrenzte Auslieferung.
- Externer oder objektbasierter Speicher: Dateien werden in einem separaten Speicherdienst abgelegt. Die Website stellt nach erfolgreicher Prüfung eine zeitlich begrenzte Zugriffsmöglichkeit bereit.
Welche Variante sinnvoll ist, hängt von Hosting, Dateigröße, erwarteten Zugriffen und technischem Know-how ab. Große Dateien können die Serverleistung stark belasten, wenn WordPress jede Übertragung selbst vermittelt. Für kleinere Dokumente ist eine serverseitig kontrollierte Auslieferung oft überschaubarer. Wichtig ist in jedem Fall, dass die eigentliche Datei nicht zusätzlich über einen ungeschützten alternativen Pfad erreichbar bleibt.
Ein Download ist erst dann geschützt, wenn die Berechtigung am tatsächlichen Dateizugriff geprüft wird. Eine versteckte URL ersetzt keine Zugriffskontrolle.
Benutzerrollen und Berechtigungen sauber definieren
WordPress arbeitet mit Rollen und Fähigkeiten. Für einen Downloadbereich sollte nicht pauschal jeder angemeldete Nutzer Verwaltungsrechte erhalten. Die Rechte müssen so klein wie möglich und so groß wie nötig sein.
Ein praktikables Rollenmodell
- Besucher: sehen nur freigegebene öffentliche Dateien.
- Registrierte Nutzer: dürfen bestimmte allgemeine Ressourcen herunterladen, aber keine Dateien verwalten.
- Kunden oder Mitglieder: erhalten Zugriff auf die Dateien, die ihrem Konto oder ihrer Mitgliedschaft zugeordnet sind.
- Redaktion: darf Inhalte und freigegebene Dateien pflegen, aber möglichst keine sicherheitskritischen Systemeinstellungen verändern.
- Administration: verwaltet Rollen, Plugins, Speicher, Backups und technische Konfigurationen.
Bei jeder Zugriffskontrolle sollte eine konkrete Fähigkeit geprüft werden, nicht nur ein allgemeiner Status wie „Benutzer ist eingeloggt“. Zusätzlich müssen Autorisierungsfehler als Fehler behandelt werden: Eine Person, die keine Berechtigung besitzt, sollte weder den Dateinamen noch den Speicherpfad oder interne Fehlermeldungen erhalten.
Besondere Vorsicht gilt bei gemeinsam genutzten Konten. Sie erschweren die Zuordnung von Downloads und erhöhen das Risiko, dass Zugangsdaten weitergegeben werden. Individuelle Konten, starke Passwörter und, wo verfügbar, eine zusätzliche Anmeldebestätigung verbessern die Nachvollziehbarkeit.
Download-Links, Formulare und Dateien absichern
Zeitlich begrenzte Links verwenden
Für sensible Dateien können signierte oder zeitlich begrenzte Download-Links sinnvoll sein. Ein solcher Link enthält einen Prüfwert und läuft nach einer festgelegten Zeit ab. Damit wird das Weitergeben eines dauerhaften Links erschwert. Die Lösung schützt allerdings nicht davor, dass eine berechtigte Person die bereits heruntergeladene Datei weiterverbreitet.
Die Gültigkeitsdauer sollte zum Nutzungsszenario passen. Ein Link für eine kurzfristige Bestätigung darf deutlich kürzer gültig sein als ein Link für ein Handbuch, das Kunden über mehrere Tage benötigen. Bei erneuter Anforderung sollte möglichst ein neuer Link erzeugt werden.
Token und Nonces korrekt einsetzen
WordPress-Nonces helfen vor allem gegen bestimmte unerwünschte Anfragen, beispielsweise durch fremde Webseiten. Sie sind kein Ersatz für Login-Prüfung, Rollenprüfung oder einen Zugriffsschutz des Speichers. Ein abgelaufener oder ungültiger Token muss serverseitig abgewiesen werden. Zugleich darf ein Token nicht als dauerhafte Identität oder als alleinige Berechtigung betrachtet werden.
Dateitypen begrenzen
Erlaubt sollten nur Dateitypen sein, die für das Angebot wirklich benötigt werden. Ausführbare Dateien, Skripte und Archivformate verdienen besondere Aufmerksamkeit, weil sie Schadcode enthalten oder weitere problematische Dateien einschließen können. Uploads von Nutzern sollten zusätzlich nach Dateigröße, Dateiendung und tatsächlichem Inhalt geprüft werden. Die Endung allein ist kein zuverlässiger Sicherheitsnachweis.
Dateinamen sollten keine privaten Informationen, Zugangsdaten oder internen Verzeichnisstrukturen verraten. Eine neutrale Benennung mit eindeutigen IDs kann die Informationsmenge in URLs reduzieren. Außerdem sollten Fehlermeldungen keine Serverpfade oder Konfigurationsdetails ausgeben.
WordPress, Plugins und Hosting sicher betreiben
Ein Downloadbereich ist nur so zuverlässig wie die Umgebung, in der er läuft. WordPress, das aktive Theme und alle Erweiterungen sollten regelmäßig aktualisiert werden. Vor Updates sind aktuelle, getestete Backups wichtig. Nicht mehr benötigte Plugins sollten nicht nur deaktiviert, sondern vollständig entfernt werden, sofern sie keine gespeicherten Daten mehr benötigen.
Bei der Auswahl eines Download- oder Mitglieder-Plugins sind weniger die Anzahl der Funktionen als die Qualität der Zugriffskontrolle und Wartbarkeit entscheidend. Prüfen Sie unter anderem:
- Wird die Erweiterung erkennbar gepflegt und mit aktuellen WordPress-Versionen eingesetzt?
- Kann der direkte Zugriff auf geschützte Dateien verhindert werden?
- Werden Benutzerrechte serverseitig geprüft?
- Unterstützt die Lösung Ablaufzeiten, Sperrung und gegebenenfalls Downloadlimits?
- Werden Fehlermeldungen, Protokolle und persönliche Daten sparsam behandelt?
- Ist eine Wiederherstellung aus Backups möglich, ohne den Schutz zu verlieren?
Das Hosting sollte HTTPS für die gesamte Website erzwingen und aktuelle PHP- sowie Serverversionen anbieten. Ein Web Application Firewall- oder Sicherheitsdienst kann zusätzliche Angriffe erkennen, ersetzt aber keine korrekte Dateiberechtigung. Ebenso sollte der Zugriff auf das WordPress-Backend durch starke Konten, eine Begrenzung von Anmeldeversuchen und möglichst eine zusätzliche Authentifizierungsstufe geschützt werden.
Datenschutz und Protokollierung berücksichtigen
Downloadprotokolle können für Fehlersuche, Missbrauchserkennung und Abrechnung nützlich sein. Sie können aber auch personenbezogene Daten enthalten, etwa Benutzername, E-Mail-Adresse, IP-Adresse, Zeitpunkt und Dateibezeichnung. Deshalb sollte vorab festgelegt werden, welche Informationen wirklich benötigt werden, wie lange sie gespeichert werden und wer darauf zugreifen darf.
Ein datensparsames Protokoll kann beispielsweise nur das Benutzerkonto, die interne Datei-ID und den Zeitpunkt erfassen. Ob IP-Adressen erforderlich sind, hängt vom Zweck und der konkreten rechtlichen Bewertung ab. Für verbindliche Datenschutzfragen sollte eine fachkundige Beratung einbezogen werden, insbesondere bei Kundenportalen, Gesundheitsdaten, Bewerbungsunterlagen oder internationalen Nutzergruppen.
Die Datenschutzerklärung muss die eingesetzten Funktionen, Speicherorte und gegebenenfalls externe Dienstleister nachvollziehbar beschreiben. Werden Dateien auf einen externen Speicherdienst ausgelagert, sind dessen Datenverarbeitung, Zugriffskontrollen und Löschmöglichkeiten in die Prüfung einzubeziehen.
Den Downloadbereich testen und dauerhaft überwachen
Vor dem Start sollte ein Testplan verschiedene Rollen und Fehlersituationen abdecken. Ein einzelner erfolgreicher Download beweist noch keinen sicheren Aufbau.
| Prüfpunkt | Erwartetes Ergebnis |
|---|---|
| Öffentliche Datei | Ist nur erreichbar, wenn sie tatsächlich öffentlich sein soll. |
| Geschützte Datei ohne Anmeldung | Der Zugriff wird verweigert, ohne interne Details preiszugeben. |
| Geschützte Datei mit falscher Rolle | Auch angemeldete, aber nicht berechtigte Nutzer erhalten keinen Zugriff. |
| Direkter alter Link | Ein abgelaufener oder widerrufener Link funktioniert nicht mehr. |
| Geänderte Dateiberechtigung | Die neue Berechtigung greift sofort oder nach klar dokumentierter Verzögerung. |
| Fehlende Datei | Es erscheint eine verständliche Meldung ohne Serverpfad. |
| Große Datei und parallele Zugriffe | Die Website bleibt innerhalb der vorgesehenen Leistungsgrenzen stabil. |
Tests sollten in einer getrennten Umgebung erfolgen, wenn Änderungen an Zugriffskontrollen oder Serverregeln geplant sind. Nach der Veröffentlichung helfen regelmäßige Kontrollen: Funktionieren Links noch, sind alte Dateien wirklich entfernt, gibt es ungewöhnliche Downloadmuster und sind alle Administratorenkonten bekannt?
Backups müssen nicht nur existieren, sondern wiederherstellbar sein. Ein Backup, das nicht vollständig eingespielt werden kann oder geschützte Dateien an einem ungeschützten Ort ablegt, erfüllt seinen Zweck nicht. Dokumentieren Sie außerdem, wer im Sicherheitsvorfall welche Schritte übernimmt: Zugriff sperren, kompromittierte Links deaktivieren, betroffene Dateien prüfen, Systeme sichern und gegebenenfalls betroffene Personen informieren.
Entscheidungshilfe für die passende Lösung
Eine einfache Entscheidung lässt sich über den Schutzbedarf treffen:
- Niedriger Schutzbedarf: Öffentliche Dokumente können über die WordPress-Mediathek bereitgestellt werden. Prüfen Sie trotzdem Sichtbarkeit, Dateimetadaten und Aktualität.
- Mittlerer Schutzbedarf: Für registrierte Nutzer sollte eine Lösung mit Rollenprüfung, kontrollierter Auslieferung und möglichst ablaufenden Links eingesetzt werden.
- Hoher Schutzbedarf: Verwenden Sie einen getrennten oder nicht öffentlich erreichbaren Speicher, individuelle Berechtigungen, kurze Zugriffstokens, sparsame Protokollierung und regelmäßige Sicherheitsprüfungen.
Bei sehr sensiblen Unterlagen kann ein eigenständiges Dokumentenportal geeigneter sein als eine WordPress-Erweiterung. WordPress bleibt eine gute Oberfläche, wenn die technische Architektur zu den Anforderungen passt. Es sollte jedoch nicht aus Bequemlichkeit zum Ablageort für Daten werden, die dort weder gespeichert noch öffentlich adressierbar sein sollten.
FAQ
Ist ein versteckter Download-Link ausreichend?
Nein. Eine nicht verlinkte URL kann weitergegeben, erraten oder über Browser- und Serverprotokolle bekannt werden. Der Zugriff muss bei jedem Abruf anhand von Anmeldung, Berechtigung und gegebenenfalls einem gültigen Token geprüft werden.
Kann ich geschützte Dateien einfach in die WordPress-Mediathek hochladen?
Das hängt von der konkreten Serverkonfiguration und der verwendeten Schutzlösung ab. Wenn die Datei über ihre direkte Upload-URL erreichbar bleibt, kann die Zugriffskontrolle umgangen werden. Für vertrauliche Dateien ist ein nicht direkt erreichbarer Speicher oder eine nachweislich geschützte Auslieferung die sicherere Planung.
Brauche ich für jeden Download einen eigenen Link?
Nicht zwingend. Bei öffentlichen Dateien reicht meist ein dauerhafter Link. Für sensible oder zeitlich begrenzte Inhalte können individuelle, signierte Links sinnvoll sein. Die Entscheidung sollte sich an Schutzbedarf, Weitergaberisiko und Bedienkomfort orientieren.
Schützt ein Passwort die Datei dauerhaft?
Ein Passwort kann den Zugang zur Downloadseite begrenzen, schützt aber nicht automatisch jeden direkten Dateipfad. Außerdem kann es weitergegeben werden. Eine individuelle Benutzeranmeldung mit passenden Berechtigungen ist für mehrere Nutzer meist besser kontrollierbar.
Welche Dateien sollte ich nicht ungeprüft anbieten?
Besondere Vorsicht gilt für ausführbare Dateien, Skripte, Archive unbekannter Herkunft und Dokumente mit eingebetteten Makros. Auch PDF- und Office-Dateien können aktive Inhalte oder sensible Metadaten enthalten. Vor der Veröffentlichung sollten Inhalt, Herkunft, Dateityp und erforderliche Aktualisierungen geprüft werden.
Wie lange sollte ich Downloadprotokolle speichern?
Es gibt keine pauschal passende Dauer. Speichern Sie nur so lange, wie es für einen klaren Zweck erforderlich ist, und prüfen Sie die datenschutzrechtlichen Vorgaben. Beschränken Sie den Zugriff auf Protokolle und löschen oder anonymisieren Sie sie nach dem festgelegten Zeitraum.
Was ist wichtiger: ein Sicherheitsplugin oder ein Downloadplugin?
Beide erfüllen unterschiedliche Aufgaben. Ein Sicherheitsplugin kann allgemeine Schutzfunktionen ergänzen, ersetzt aber keine korrekte Downloadberechtigung. Das Downloadsystem muss den tatsächlichen Dateizugriff kontrollieren; die übrige WordPress-Umgebung sollte zusätzlich aktuell und gehärtet sein.
Fazit: WordPress Downloadbereich sicher aufbauen
Ein sicherer WordPress-Downloadbereich beginnt mit einer klaren Unterscheidung zwischen öffentlichen, registrierten und vertraulichen Dateien. Danach folgen ein passender Speicherort, minimale Benutzerrechte, serverseitige Prüfungen und eine kontrollierte Auslieferung. Zeitlich begrenzte Links, reduzierte Dateitypen, HTTPS, aktuelle Software und sorgfältige Backups ergänzen das Konzept.
Besonders wichtig ist die regelmäßige Überprüfung. Berechtigungen, Dateien, Plugins, Protokolle und Serverumgebung verändern sich im laufenden Betrieb. Wer diese Punkte dokumentiert und wiederkehrend testet, schafft einen Downloadbereich, der nicht nur benutzerfreundlich, sondern auch langfristig besser kontrollierbar ist.