WordPress Benutzerregistrierung absichern: Der umfassende Ratgeber
Eine offene Benutzerregistrierung kann für Communitys, Mitgliederbereiche, Kurse oder Gastbeiträge sinnvoll sein. Gleichzeitig erweitert jedes neue Benutzerkonto die Angriffsfläche einer WordPress-Website. Angreifer können Registrierungsformulare automatisiert missbrauchen, schwache Passwörter verwenden, Spam-Profile anlegen oder versuchen, über fehlerhafte Rollen und Berechtigungen Zugriff auf geschützte Bereiche zu erhalten.
Wer die WordPress Benutzerregistrierung absichern möchte, sollte deshalb nicht nur ein einzelnes Sicherheits-Plugin installieren. Entscheidend ist ein abgestimmtes Vorgehen aus sinnvoller Registrierungskonfiguration, restriktiven Rollen, E-Mail-Bestätigung, Schutz vor automatisierten Anfragen, regelmäßigen Aktualisierungen und einer nachvollziehbaren Prüfung der Benutzerkonten. Dieser Ratgeber zeigt, welche Maßnahmen sich für unterschiedliche Website-Typen eignen und wie du Sicherheitslücken vermeidest, ohne legitime Nutzer unnötig auszuschließen.
Passende WordPress Hilfe zum Thema
Warum die Benutzerregistrierung ein Sicherheitsbereich ist
Die Registrierung ist ein öffentlich erreichbarer Einstiegspunkt. Je nach WordPress-Konfiguration können Besucher dort ein Konto anlegen, ein Passwort wählen oder bestimmte Inhalte und Funktionen nutzen. Das ist nicht automatisch unsicher. Problematisch wird es, wenn neue Konten ohne Kontrolle angelegt werden und anschließend mehr Rechte besitzen als erforderlich.
Typische Risiken sind:
- Spamkonten: Automatisierte Skripte erzeugen zahlreiche Profile, die Kommentare, Nachrichten oder Links verbreiten.
- Missbrauch von E-Mail-Adressen: Registrierungs- und Passwortprozesse können zum Versand unerwünschter Nachrichten verwendet werden.
- Falsche Rollen: Eine zu weit gefasste Standardrolle kann neuen Konten mehr Möglichkeiten geben als vorgesehen.
- Passwortangriffe: Schwache Passwörter oder wiederverwendete Zugangsdaten erleichtern Kontoübernahmen.
- Fehlerhafte Erweiterungen: Plugins für Mitgliederbereiche, Shops oder Profile können eigene Registrierungslogik und zusätzliche Berechtigungen einführen.
Die passende Absicherung hängt vom Zweck der Website ab. Ein internes Portal für bekannte Personen braucht andere Abläufe als ein öffentliches Forum. Vor jeder technischen Änderung sollte daher klar sein, wer sich registrieren darf, welche Funktionen das Konto benötigt und wann eine Freischaltung erfolgen soll.
Die grundlegende Registrierungskonfiguration prüfen
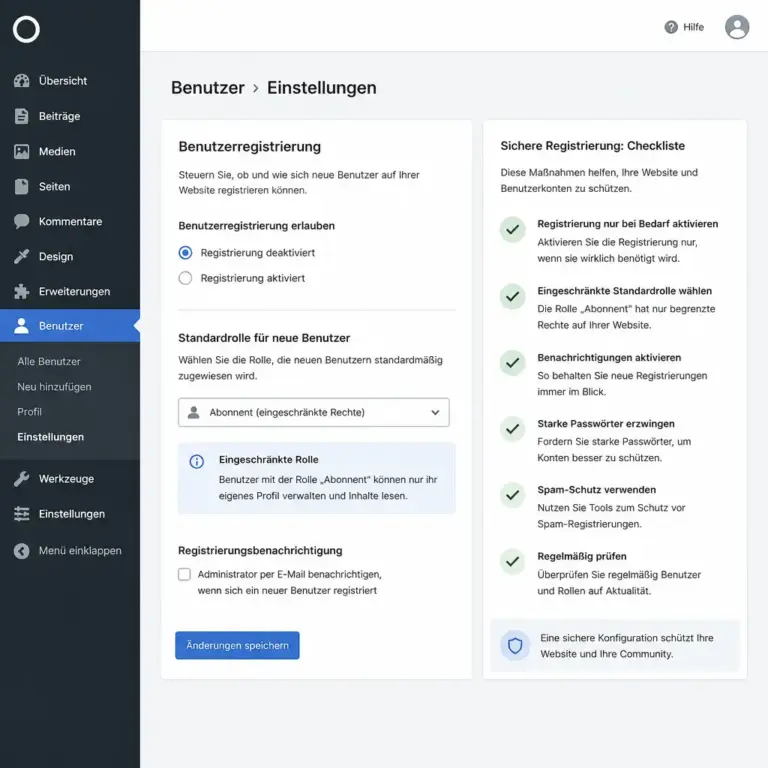
Die Darstellung verdeutlicht, dass die Standardrolle und die aktivierten Registrierungseinstellungen gemeinsam geprüft werden müssen. Besonders wichtig ist der Unterschied zwischen einer reinen Kontoanlage und zusätzlichen Rechten wie Upload oder Veröffentlichung.
Die zentrale Einstellung findest du im WordPress-Backend unter Einstellungen > Allgemein. Dort kann die Option zur Mitgliedschaft beziehungsweise Benutzerregistrierung aktiviert oder deaktiviert werden. Ist eine Registrierung nicht erforderlich, ist das Abschalten die einfachste und wirksamste Maßnahme.
Benötigt deine Website Konten, prüfe anschließend die Standardrolle für neue Benutzer. Sie sollte so wenig Rechte wie möglich enthalten. Für eine reine Anmeldung zu einem geschützten Bereich ist meist eine Rolle mit sehr eingeschränkten Rechten ausreichend. Eine Rolle mit Veröffentlichungs-, Datei- oder Verwaltungsrechten gehört nicht als Standard in ein öffentliches Registrierungsformular.
Nach jeder Änderung solltest du den Ablauf in einem privaten Browserfenster testen:
- Registriere ein Testkonto mit einer separaten E-Mail-Adresse.
- Prüfe, welche Rolle WordPress tatsächlich zuweist.
- Melde dich mit dem Konto an und öffne die sichtbaren Bereiche.
- Teste, ob Profiländerungen, Uploads und Veröffentlichungen möglich sind.
- Lösche das Testkonto anschließend wieder oder kennzeichne es eindeutig.
Besonders wichtig ist die Kontrolle, ob ein Plugin oder Theme die WordPress-Standardeinstellung überschreibt. Manche Erweiterungen besitzen eigene Registrierungsseiten, Rollen oder Freischaltregeln. Die Einstellung im Backend allein garantiert daher nicht, dass jeder Registrierungspfad gleich sicher ist.
Registrierung nur aktivieren, wenn sie wirklich gebraucht wird
Eine häufige Fehlkonfiguration besteht darin, die Registrierung dauerhaft offen zu lassen, obwohl die Website keine Benutzerkonten benötigt. Deaktiviere sie, wenn Besucher lediglich lesen, Kontakt aufnehmen oder einen einzelnen Download nutzen sollen. Für manche Funktionen lässt sich ein geschützter Zugang auch über zeitlich begrenzte Einladungen, manuelle Konten oder einen externen Dienst organisieren.
Wenn eine offene Registrierung notwendig ist, lege einen klaren Zweck fest. Soll das Konto nur Kommentare verwalten, Inhalte ansehen, Bestellungen prüfen oder eigene Beiträge einreichen? Je konkreter dieser Zweck ist, desto leichter lassen sich Rolle, Profilfelder und Freigabeprozess begrenzen.
Eine sichere Registrierung beginnt mit der kleinsten sinnvollen Berechtigung, nicht mit möglichst vielen Funktionen.
Vermeide außerdem unklare Formulierungen wie „Vollzugriff für Mitglieder“. Beschreibe intern, welche Aktionen ein registrierter Nutzer durchführen darf. Diese Dokumentation hilft später bei der Auswahl eines Plugins und bei der Prüfung von Rollen.
Rollen und Berechtigungen restriktiv gestalten
WordPress arbeitet mit Rollen und einzelnen Berechtigungen. Eine Rolle bündelt Fähigkeiten wie das Lesen von Inhalten, das Schreiben von Beiträgen oder das Verwalten von Benutzern. Für die Absicherung ist entscheidend, dass neue Konten nicht automatisch mit unnötigen Fähigkeiten ausgestattet werden.
Das Prinzip der geringsten Rechte
Weise einer Person nur die Rechte zu, die sie für ihre Aufgabe benötigt. Ein Mitglied, das ausschließlich geschützte Seiten lesen soll, braucht beispielsweise keine Möglichkeit, Medien hochzuladen oder Beiträge zu veröffentlichen. Ein Gastautor benötigt möglicherweise eine eingeschränkte Redaktionsrolle, aber keinen Zugriff auf Einstellungen oder Benutzerverwaltung.
Prüfe bestehende Rollen regelmäßig und achte besonders auf Erweiterungen, die neue Fähigkeiten hinzufügen. Rollen-Plugins können hilfreich sein, erhöhen aber auch die Komplexität. Entferne nicht mehr benötigte Rollen und Berechtigungen erst nach einer Sicherung und einer Funktionsprüfung, weil manche Plugins auf eigene Rollen angewiesen sind.
Uploads und Veröffentlichungen begrenzen
Datei-Uploads sind ein besonderes Risiko, wenn Nutzer eigene Inhalte einreichen dürfen. Begrenze Dateitypen, Dateigröße und Speicherort auf das notwendige Maß. Eine redaktionelle Prüfung sollte stattfinden, bevor Inhalte öffentlich erscheinen. Wenn kein Upload benötigt wird, sollte die Funktion für die betreffende Rolle vollständig deaktiviert sein.
Ebenso sollten Nutzerbeiträge standardmäßig nicht sofort veröffentlicht werden, sofern die Website keine vertrauensbasierte Community mit einem geeigneten Moderationsprozess besitzt. Eine Prüfung schützt nicht nur vor Schadcode, sondern auch vor Spam, Rechtsverletzungen und unerwünschten Verlinkungen.
E-Mail-Bestätigung und Freischaltung sinnvoll einsetzen
Eine E-Mail-Bestätigung verhindert nicht jeden Missbrauch, erschwert aber die massenhafte Erstellung beliebiger Konten. Nach der Registrierung erhält die Person einen Bestätigungslink. Erst danach wird das Konto aktiviert oder für bestimmte Bereiche freigeschaltet. Wichtig ist, dass der Link nur einmal verwendet werden kann, eine begrenzte Gültigkeit besitzt und nicht unnötig viele Informationen preisgibt.
Für sensible Mitgliederbereiche kann zusätzlich eine manuelle Freischaltung sinnvoll sein. Dabei prüft eine zuständige Person beispielsweise die Zugehörigkeit zu einer Organisation oder die Einladung. Dieser Prozess kostet Zeit, bietet aber eine höhere Kontrolle als eine vollständig offene Registrierung.
Beachte bei E-Mail-Verfahren auch die Zustellbarkeit. Eine schlecht konfigurierte Website kann Bestätigungsmails nicht zuverlässig senden. Das führt zu Frustration und verleitet dazu, die Kontrolle zu umgehen. Verwende daher eine verlässliche Versandkonfiguration, überprüfe Absenderadresse und Antwortadresse und beobachte Fehlermeldungen im Versandprozess.
Speichere nur die Daten, die für Registrierung und Betrieb erforderlich sind. Zusätzliche Profilfragen erhöhen den Datenschutzaufwand und machen Formulare unübersichtlicher. Informiere Nutzer verständlich darüber, wofür E-Mail-Adresse, Benutzername und weitere Angaben verwendet werden.
Automatisierte Registrierungen und Spam abwehren
Ein öffentliches Formular sollte erkennen können, ob eine Anfrage wahrscheinlich von einem Menschen stammt. Dafür kommen je nach Zielgruppe unterschiedliche Maßnahmen infrage. Ein CAPTCHA kann automatisierte Abläufe erschweren, sollte aber barrierearm eingesetzt werden. Unsichtbare Prüfungen, Zeitlimits oder eine serverseitige Begrenzung von Anfragen können die Benutzerfreundlichkeit verbessern, benötigen jedoch eine sorgfältige Konfiguration.
Besonders wirksam ist eine Kombination aus mehreren leichten Kontrollen:
- Bestätigung der E-Mail-Adresse vor der Aktivierung.
- Begrenzung auffälliger Registrierungsversuche innerhalb eines Zeitfensters.
- Erkennung typischer Spam-Muster in Benutzername, E-Mail-Adresse oder Profilfeldern.
- Moderation neuer Konten, Kommentare und eingereichter Inhalte.
- Schutz der Registrierungsseite durch eine Web Application Firewall oder eine vergleichbare Schutzschicht.
Vermeide es, allein auf eine IP-Sperre zu vertrauen. Mehrere Personen können dieselbe Verbindung nutzen, während Angreifer ihre Herkunft wechseln können. Eine Sperre sollte deshalb verhältnismäßig sein und legitime Nutzer nicht dauerhaft aussperren.
Prüfe außerdem, ob deine Erweiterungen die WordPress-Endpunkte für Registrierung, Anmeldung und Passwortzurücksetzung ebenfalls schützen. Ein Formular kann sicher wirken, während ein anderer technisch erreichbarer Endpunkt weiterhin ungeschützt ist. Änderungen an solchen Endpunkten sollten nur vorgenommen werden, wenn du ihre Auswirkungen auf Themes, Plugins und mobile Anwendungen kennst.
Passwort- und Anmeldesicherheit verbessern
WordPress unterstützt starke Passwörter und sollte Nutzer nicht zu unsicheren, kurzen Passwörtern verleiten. Zeige bei der Registrierung klar an, welche Anforderungen gelten, und akzeptiere keine bekannten oder offensichtlich schwachen Kombinationen. Noch wichtiger ist, dass Nutzer keine Passwörter wiederverwenden. Eine verständliche Empfehlung für einen Passwortmanager ist oft hilfreicher als eine lange Liste schwer merkbarer Sonderregeln.
Für Administrationskonten und andere privilegierte Zugänge sollte zusätzlich eine Mehrfaktor-Authentifizierung eingesetzt werden. Sie schützt auch dann, wenn ein Passwort durch Phishing oder eine Wiederverwendung bekannt geworden ist. Für einfache Lesekonten kann die Umsetzung anders aussehen, doch Mitarbeiter, Redakteure und Administratoren sollten besonders geschützt werden.
Begrenze Anmeldeversuche oder setze bei auffälligem Verhalten eine zusätzliche Prüfung ein. Eine solche Begrenzung darf nicht dazu führen, dass legitime Nutzer dauerhaft blockiert werden. Informiere Betroffene über den nächsten Schritt, ohne zu verraten, ob ein bestimmter Benutzername oder eine E-Mail-Adresse im System existiert.
Überprüfe auch den Passwort-zurücksetzen-Prozess. Die Antwort auf eine Anfrage sollte möglichst keinen Rückschluss darauf erlauben, ob ein Konto vorhanden ist. Zurücksetzungslinks müssen zufällig, zeitlich begrenzt und nach Verwendung ungültig sein. Alte oder nicht mehr benötigte Konten solltest du nach einer festgelegten Aufbewahrungsregel deaktivieren oder löschen, sofern keine gesetzlichen oder vertraglichen Gründe dagegensprechen.
Plugins, Themes und WordPress aktuell halten
Eine abgesicherte Registrierung kann durch eine veraltete Erweiterung wieder gefährdet werden. Halte WordPress, Themes und Plugins zeitnah aktuell und entferne Erweiterungen, die nicht mehr benötigt werden. Weniger installierte Komponenten bedeuten meist weniger potenzielle Fehlerquellen und erleichtern die Wartung.
Installiere Erweiterungen nur aus vertrauenswürdigen Quellen und prüfe vor der Auswahl, ob sie regelmäßig gepflegt werden, ob die Dokumentation verständlich ist und ob die Rollen- und Registrierungslogik zu deinem Anwendungsfall passt. Verlasse dich nicht ausschließlich auf eine hohe Installationszahl oder allgemeine Bewertungen. Für eine sachgerechte Entscheidung sind Aktualität, Support, Änderungsverlauf und der konkrete Funktionsumfang wichtiger.
Teste Updates möglichst zuerst in einer getrennten Umgebung oder zu einer kontrollierten Zeit. Erstelle vor Änderungen ein funktionierendes Backup und halte einen Wiederherstellungsplan bereit. Ein Backup ist nur dann eine Sicherheitsmaßnahme, wenn es sich tatsächlich zurückspielen lässt und nicht ausschließlich auf derselben Umgebung liegt wie die produktive Website.
Datenschutz und Benutzerfreundlichkeit zusammen denken
Sicherheit darf nicht bedeuten, dass ein Registrierungsformular unnötig viele personenbezogene Daten verlangt. Erhebe nur Informationen, die für Konto, Vertrag, Kommunikation oder Zugriff erforderlich sind. Trenne optionale Angaben klar von Pflichtfeldern und erkläre Zweck sowie Aufbewahrung verständlich.
Zeige keine vollständigen E-Mail-Adressen oder detaillierten Profilinformationen öffentlich, wenn dies nicht ausdrücklich vorgesehen ist. Nutzer sollten ihre Sichtbarkeit selbst nachvollziehen können. Auch Fehlermeldungen verdienen Aufmerksamkeit: „Diese E-Mail-Adresse ist bereits registriert“ ist bequem, kann aber bei öffentlich erreichbaren Formularen Informationen über vorhandene Konten preisgeben. Wähle je nach Schutzbedarf eine allgemeinere Rückmeldung.
Das Formular sollte außerdem auf mobilen Geräten funktionieren, verständliche Fehlermeldungen liefern und ohne unnötige Hürden bedienbar sein. Ein barrierearmes CAPTCHA, ausreichende Kontraste, beschriftete Felder und eine Tastaturbedienung sind nicht nur Komfortmerkmale. Sie helfen, dass legitime Personen den vorgesehenen sicheren Prozess tatsächlich nutzen können.
Registrierungen überwachen und regelmäßig prüfen
Eine einmalige Konfiguration reicht nicht aus. Lege einen regelmäßigen Prüfplan fest und kontrolliere beispielsweise:
- neue Konten mit ungewöhnlichen Benutzernamen oder E-Mail-Domains,
- viele Registrierungen in kurzer Zeit,
- unvollständige Profile und nicht bestätigte Konten,
- fehlgeschlagene Anmeldeversuche und Passwortzurücksetzungen,
- unerwartete Rollenänderungen oder neue Administratoren,
- neue Plugins, Themes und Änderungen an sicherheitsrelevanten Einstellungen.
Protokolle sollten nur so lange und umfangreich gespeichert werden, wie es für Betrieb, Sicherheit und rechtliche Pflichten erforderlich ist. Begrenze den Zugriff auf Protokolle und schütze sie vor nachträglicher Manipulation, soweit dies mit deiner Hosting-Umgebung möglich ist.
Führe nach Änderungen einen kleinen Sicherheitscheck durch: Registrierung, E-Mail-Bestätigung, Anmeldung, Passwortzurücksetzung, Rollenrechte und Abmeldung. Prüfe außerdem, ob gesperrte oder gelöschte Konten tatsächlich keinen Zugriff mehr erhalten. Wenn ein Mitglieder-Plugin eigene Sitzungen oder Tokens verwaltet, muss auch dieser Ablauf getestet werden.
Ein praktikabler Maßnahmenplan
Wenn du die WordPress Benutzerregistrierung absichern möchtest, kannst du die Umsetzung in vier Stufen organisieren:
- Bestandsaufnahme: Dokumentiere alle Registrierungsseiten, Rollen, Plugins und geschützten Inhalte. Deaktiviere offene Registrierungspfade, die nicht gebraucht werden.
- Grundschutz: Wähle die restriktivste passende Standardrolle, aktiviere E-Mail-Bestätigung und setze starke Passwörter sowie Schutz vor Anmeldeversuchen ein.
- Kontrolle: Ergänze je nach Risiko eine manuelle Freischaltung, CAPTCHA oder Rate-Limiting. Begrenze Uploads, Profilfelder und Veröffentlichungsrechte.
- Wartung: Aktualisiere Komponenten, prüfe Protokolle, entferne veraltete Konten und teste den gesamten Registrierungsprozess nach Änderungen.
Für eine kleine Website mit wenigen Mitgliedern kann ein manueller Ablauf besser sein als eine komplexe Sammlung von Erweiterungen. Eine große Community benötigt dagegen möglicherweise automatisierte Prüfungen, Moderation und klare Eskalationswege. Entscheidend ist nicht die Anzahl der eingesetzten Sicherheitsfunktionen, sondern dass sie zum tatsächlichen Risiko passen und dauerhaft betreut werden.
FAQ
Sollte die WordPress-Benutzerregistrierung immer deaktiviert sein?
Nein. Wenn Mitglieder, Kunden oder Autoren ein Konto benötigen, ist eine Registrierung sinnvoll. Sie sollte jedoch nur aktiviert werden, wenn Zweck, Rolle und Freigabeprozess klar definiert sind. Wird sie nicht gebraucht, ist die Deaktivierung die einfachste Lösung.
Welche Standardrolle ist für neue Benutzer am sichersten?
Die sicherste Rolle ist diejenige mit den geringsten Rechten, die den vorgesehenen Zweck noch erfüllt. Für reine Zugänge zu geschützten Inhalten sollte sie weder veröffentlichen noch hochladen oder Einstellungen verwalten können. Prüfe, ob ein Plugin die Rolle verändert.
Reicht ein CAPTCHA gegen Registrierungs-Spam aus?
Ein CAPTCHA kann automatisierte Registrierungen erschweren, ist aber kein vollständiger Schutz. Sinnvoll ist die Kombination mit E-Mail-Bestätigung, Begrenzung von Anfragen, Moderation und einer Prüfung auffälliger Konten. Die konkrete Auswahl sollte auch Barrierefreiheit und Datenschutz berücksichtigen.
Ist eine manuelle Freischaltung immer besser?
Sie bietet mehr Kontrolle, verursacht aber zusätzlichen Aufwand. Für geschlossene Vereine, interne Portale oder sensible Mitgliederbereiche kann sie angemessen sein. Bei einer großen öffentlichen Community sind automatisierte Prüfungen mit nachgelagerter Moderation oft praktikabler.
Wie wichtig ist die Zwei-Faktor-Authentifizierung?
Für Administratoren, Redakteure und andere privilegierte Konten ist sie eine wichtige zusätzliche Schutzschicht. Sie ersetzt keine Updates, sicheren Rollen oder Backups, verringert aber das Risiko einer Kontoübernahme durch ein bekannt gewordenes Passwort.
Was sollte nach einer verdächtigen Registrierung passieren?
Deaktiviere das Konto, prüfe zugehörige Inhalte und Sitzungen und untersuche relevante Protokolle. Ändere betroffene privilegierte Zugangsdaten, wenn ein Zugriff nicht ausgeschlossen werden kann. Bei einem größeren Vorfall sollte fachkundige Unterstützung hinzugezogen und der Wiederherstellungsplan genutzt werden.
Kann ein Sicherheits-Plugin die gesamte Absicherung übernehmen?
Ein gutes Plugin kann bestimmte Aufgaben vereinfachen, etwa Rate-Limiting, Protokollierung oder zusätzliche Anmeldeprüfungen. Es ersetzt jedoch keine korrekte Rollenwahl, regelmäßige Updates, Datenschutzprüfung und Kontrolle der Erweiterungen. Zu viele überlappende Sicherheits-Plugins können außerdem Konflikte verursachen.
Fazit
Die WordPress Benutzerregistrierung abzusichern ist eine Kombination aus klarer Planung und konsequenter Pflege. Deaktiviere unnötige Registrierungen, begrenze neue Konten auf die geringsten erforderlichen Rechte und setze E-Mail-Bestätigung sowie angemessenen Schutz vor automatisierten Anfragen ein. Ergänze für privilegierte Konten die Mehrfaktor-Authentifizierung, halte alle Komponenten aktuell und überprüfe Registrierungen sowie Rollen regelmäßig.
Der beste Schutz ist nicht zwingend der umfangreichste. Eine verständliche Registrierung mit wenigen Daten, einer passenden Rolle und einem nachvollziehbaren Freigabeprozess ist oft sicherer und benutzerfreundlicher als ein komplizierter Ablauf, den niemand dauerhaft überwacht. Entscheidend ist, dass jede Maßnahme zum Zweck der Website, zur Sensibilität der Inhalte und zu den verfügbaren Wartungsressourcen passt.