WordPress Entwicklerzugänge sicher vergeben: Der praxisnahe Ratgeber
WordPress Entwicklerzugänge sicher zu vergeben bedeutet mehr, als einem externen Dienstleister Benutzername und Passwort zu schicken. Ein Zugang sollte genau die Arbeiten ermöglichen, die tatsächlich erforderlich sind, zeitlich begrenzt sein und sich bei Bedarf nachvollziehbar deaktivieren lassen. Gleichzeitig muss der Entwicklungsprozess praktikabel bleiben: Wenn Berechtigungen zu knapp bemessen sind, entstehen Umwege, unsichere Passwortweitergaben oder unnötige Eingriffe durch Administratoren.
Dieser Ratgeber zeigt, wie Sie WordPress Entwicklerzugänge sicher vergeben, welche Rollen und technischen Zugriffswege sinnvoll sind und wie Sie Berechtigungen vor, während und nach einem Projekt kontrollieren. Die Empfehlungen gelten als allgemeine Orientierung. Die konkrete Umsetzung hängt unter anderem von Hosting, Agenturablauf, Datenschutzanforderungen und der technischen Architektur Ihrer Website ab.
Passende WordPress Hilfe zum Thema
Was ein sicherer Entwicklerzugang leisten muss
Ein guter Zugang bringt drei Ziele zusammen: notwendige Arbeitsfähigkeit, möglichst geringe Risiken und klare Verantwortlichkeit. Entwicklerinnen und Entwickler benötigen nicht immer Zugriff auf dieselben Bereiche. Wer nur Inhalte oder CSS anpasst, braucht andere Rechte als eine Person, die ein Plugin entwickelt oder Serverdateien bearbeitet.
Prüfen Sie deshalb vor der Einrichtung nicht nur die Frage „Wer erhält Zugriff?“, sondern auch:
- Welche konkrete Aufgabe soll erledigt werden?
- Welche WordPress-Funktionen, Dateien oder Dienste sind dafür erforderlich?
- Wie lange wird der Zugriff voraussichtlich benötigt?
- Wer genehmigt die Berechtigungen und kontrolliert Änderungen?
- Wie wird der Zugang bei Projektende oder bei einer Unterbrechung deaktiviert?
Die wichtigste Grundregel lautet: Vergeben Sie keinen dauerhaften Vollzugriff, wenn ein begrenzter Zugang ausreicht. Diese Orientierung wird häufig als Prinzip der geringsten Rechte bezeichnet. Sie reduziert die möglichen Auswirkungen eines Fehlers, eines kompromittierten Kontos oder einer unklaren Änderung.
WordPress-Rollen und zusätzliche Zugriffsebenen unterscheiden
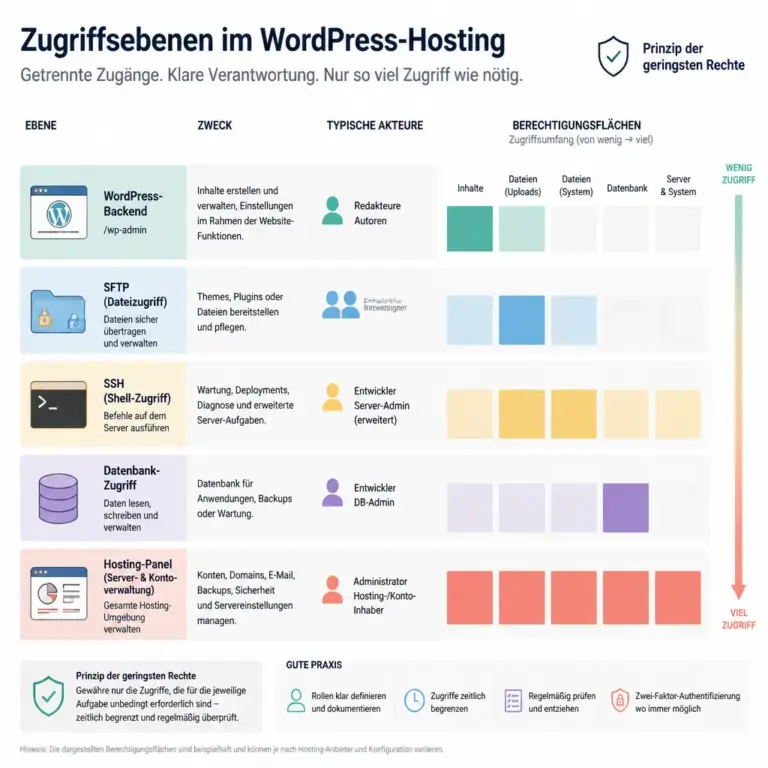
Die Abbildung macht sichtbar, dass ein WordPress-Login nicht mit Datei-, Datenbank- oder Hostingzugriff gleichzusetzen ist. Diese Trennung erleichtert die Kontrolle und die gezielte Sperrung einzelner Konten.
Die WordPress-Rolle ist nur eine Ebene der Berechtigungssteuerung. Zusätzlich können Hosting-, Datenbank-, Datei-, DNS- oder externe Dienstzugänge erforderlich sein. Diese Ebenen sollten getrennt betrachtet und jeweils auf den notwendigen Umfang begrenzt werden.
Die wichtigsten WordPress-Rollen im Überblick
| Rolle | Typische Möglichkeiten | Für Entwicklungsaufgaben geeignet? |
|---|---|---|
| Abonnent | Eigene Profildaten verwalten | Nein, außer für sehr eingeschränkte Bereiche |
| Mitarbeiter | Eigene Beiträge erstellen, aber nicht veröffentlichen | Nur für redaktionelle Vorarbeiten |
| Autor | Eigene Beiträge erstellen und veröffentlichen | Für Entwicklung in der Regel nicht passend |
| Redakteur | Inhalte anderer Benutzer verwalten und veröffentlichen | Für redaktionelle Aufgaben, nicht für Systementwicklung |
| Administrator | Nahezu vollständige Verwaltung der WordPress-Installation | Nur wenn technisch erforderlich und zeitlich kontrolliert |
Für viele technische Tätigkeiten reicht keine Standardrolle vollständig aus. Ein benutzerdefiniertes Rollenprofil kann beispielsweise Plugin-Einstellungen oder Theme-Anpassungen erlauben, ohne sämtliche Verwaltungsrechte zu öffnen. Die Qualität einer solchen Lösung hängt allerdings davon ab, ob die verwendeten Plugins und Funktionen ihre Berechtigungen sauber definieren.
WordPress-Zugang, Hosting und Dateien nicht vermischen
Ein WordPress-Login erlaubt nicht automatisch den Zugriff auf den Webserver. Umgekehrt kann ein SFTP- oder SSH-Zugang oft weitreichender sein als ein Login im WordPress-Backend. Legen Sie deshalb getrennte Konten an und teilen Sie nicht pauschal die Zugangsdaten eines zentralen Hosting- oder Administratorenkontos.
- WordPress-Backend: Für Einstellungen, Inhalte, Plugins, Themes und Benutzerverwaltung.
- SFTP: Für den kontrollierten Austausch von Dateien, sofern dies notwendig ist.
- SSH: Für Kommandozeilen- und Deployment-Aufgaben; nur für Personen mit konkretem Bedarf.
- Datenbankzugang: Nur wenn die Aufgabe dies erfordert und eine separate, begrenzte Datenbankberechtigung möglich ist.
- Hosting-Panel: Nur für Server-, PHP-, Domain- oder Backup-Aufgaben, die nicht anders erledigt werden können.
Diese Trennung erleichtert die Sperrung einzelner Zugänge und macht nachvollziehbar, welcher Zugriff zu welchem Zweck verwendet wurde.
Vor der Vergabe: Anforderungen und Risiken klären
Bevor Sie ein Konto erstellen, beschreiben Sie die Aufgabe in wenigen konkreten Sätzen. „Website optimieren“ ist als Berechtigungsgrundlage zu ungenau. „Ein bestehendes Theme im Staging-System anpassen und die Änderungen zur Freigabe dokumentieren“ führt dagegen zu einer besser begründeten Zugriffsauswahl.
Eine einfache Zugriffsmatrix verwenden
Eine Zugriffsmatrix macht Entscheidungen transparent. Sie kann beispielsweise folgende Spalten enthalten:
| Bereich | Erforderliche Tätigkeit | Zugriff | Ablauf oder Prüfung |
|---|---|---|---|
| Staging-WordPress | Plugin-Konfiguration prüfen | Individueller Benutzer mit erforderlichen Rechten | Nach Projektabschnitt prüfen |
| Produktivsystem | Freigegebene Änderung einspielen | Nur für den Deploy-Zeitpunkt | Nach Umsetzung deaktivieren oder reduzieren |
| Dateisystem | Dateien übertragen | Separates SFTP-Konto mit begrenztem Pfad | Nach Abschluss sperren |
| Hosting | Technische Servereinstellung ändern | Individuelles Konto mit minimalen Rechten | Änderung und Rücknahme dokumentieren |
Wenn eine Aufgabe mit weniger Rechten nicht möglich ist, dokumentieren Sie kurz den Grund. Das schafft eine sachliche Grundlage für die Freigabe und hilft später bei der Überprüfung.
Staging vor Produktion bevorzugen
Entwicklungsarbeiten sollten möglichst in einer getrennten Staging- oder Testumgebung stattfinden. Dort können Änderungen geprüft werden, ohne unmittelbar die öffentlich erreichbare Website zu beeinflussen. Eine Staging-Umgebung ersetzt keine Backups und ist nicht automatisch sicher: Sie muss ebenfalls aktualisiert, geschützt und nach Möglichkeit von vertraulichen Produktionsdaten bereinigt werden.
Für die Übernahme in die Produktion empfiehlt sich ein klarer Ablauf: Änderung beschreiben, Funktionsprüfung durchführen, Freigabe einholen, Sicherung prüfen und erst danach veröffentlichen. Bei kritischen Websites sollte zusätzlich festgelegt werden, wer die Rücknahme einer Änderung veranlassen darf.
WordPress Entwicklerzugänge sicher vergeben: Schritt für Schritt
1. Individuelles Konto statt gemeinsamer Zugangsdaten anlegen
Erstellen Sie für jede Person ein eigenes Konto. Gemeinsame Konten wie „Entwicklung“, „Agentur“ oder „Support“ erschweren die Zuordnung von Aktionen und machen das Ausscheiden einzelner Beteiligter unnötig kompliziert. Ein individuelles Konto lässt sich gezielt sperren, ohne die Arbeit anderer Personen zu unterbrechen.
Verwenden Sie einen sachlichen Benutzernamen und hinterlegen Sie nur die Kontaktdaten, die für die Zusammenarbeit erforderlich sind. Nutzen Sie für die Anmeldung ein einzigartiges, langes Passwort und übermitteln Sie es nicht gemeinsam mit dem Benutzernamen über denselben unsicheren Kanal.
2. Rechte auf die Aufgabe begrenzen
Vergeben Sie zuerst die kleinstmögliche Rolle. Prüfen Sie anschließend, ob die konkrete Aufgabe damit funktioniert. Falls nicht, erweitern Sie die Rechte gezielt oder verwenden Sie einen kontrollierten, zeitlich begrenzten Administrationszugang. Ein Administratorenkonto sollte nicht aus Bequemlichkeit zur Standardlösung werden.
Besondere Vorsicht ist bei folgenden Rechten angebracht:
- Benutzer anlegen, löschen oder Rollen verändern
- Plugins und Themes installieren, aktualisieren oder entfernen
- Dateien direkt im Backend bearbeiten
- Website-Adresse, Sicherheits- oder E-Mail-Einstellungen ändern
- Backups, Datenbank, API-Schlüssel oder externe Integrationen verwalten
Bei einer benutzerdefinierten Rolle sollten Sie die tatsächlich notwendigen Fähigkeiten prüfen und nach Möglichkeit zunächst in einer Testumgebung validieren. Nicht jede Funktion lässt sich sicher durch einzelne Häkchen beurteilen, weil Plugins eigene Rechte und Nebenwirkungen mitbringen können.
3. Mehrfaktor-Authentifizierung und sichere Anmeldung einsetzen
Schützen Sie administrative und technische Konten mit Mehrfaktor-Authentifizierung, sofern Ihre WordPress- und Hosting-Umgebung dies unterstützt. Dabei wird neben dem Passwort ein weiterer Faktor verlangt, beispielsweise eine Authentifizierungs-App oder ein Sicherheitsschlüssel. Der zusätzliche Faktor schützt nicht gegen jede Bedrohung, erschwert aber die Nutzung eines allein bekannt gewordenen Passworts.
Definieren Sie außerdem, wie Wiederherstellungscodes verwaltet werden. Sie sollten nicht offen in einem Chat, einer ungeschützten Textdatei oder im Ticketsystem liegen. Für besonders privilegierte Konten sind individuelle, sichere Geräte und eine dokumentierte Wiederherstellungsmöglichkeit sinnvoll.
4. Sichere Übergabe und Freigabe dokumentieren
Übermitteln Sie Zugangsinformationen über einen dafür geeigneten, geschützten Kanal. Senden Sie Passwörter nicht im Klartext per E-Mail. Noch besser ist es, wenn die empfangende Person ihr Passwort selbst setzt oder eine zeitlich begrenzte Einladungsfunktion verwendet.
Halten Sie mindestens fest:
- Name oder organisatorische Zuordnung der zugriffsberechtigten Person
- System und Art des Zugangs
- freigegebene Rechte und Zweck
- Startdatum und geplanten Prüf- oder Endtermin
- verantwortliche freigebende Person
- Vorgehen bei Sicherheitsvorfällen oder Projektende
Die Dokumentation muss nicht umfangreich sein. Entscheidend ist, dass sie aktuell bleibt und nicht selbst zur ungeschützten Sammlung sensibler Geheimnisse wird.
Zeitlich begrenzte Zugänge und regelmäßige Überprüfung
Ein Zugriff ohne Enddatum bleibt in der Praxis häufig länger aktiv als beabsichtigt. Legen Sie deshalb für externe Entwicklungsaufgaben einen Überprüfungstermin fest. Bei kurzen Arbeiten kann der Zugang nach der Abnahme direkt deaktiviert werden. Bei längeren Projekten sollten Sie die Rechte in festen Abständen überprüfen und an den aktuellen Projektstand anpassen.
Eine zeitliche Begrenzung kann technisch oder organisatorisch umgesetzt werden. Möglich sind beispielsweise Benutzerkonten, die nach dem Einsatz deaktiviert werden, ein befristeter Zugriff im Hosting-System oder ein Freigabeprozess vor jedem Produktionszugriff. Wenn Ihre Umgebung keine automatische Befristung unterstützt, sollte zumindest ein verantwortlicher Termin im Aufgaben- oder Sicherheitsprozess hinterlegt sein.
Besonders privilegierte Konten getrennt halten
Vermeiden Sie, dass eine Person dauerhaft mit einem Administratorkonto arbeitet, obwohl sie nur gelegentlich erhöhte Rechte braucht. Ein separates Konto für privilegierte Tätigkeiten schafft eine klare Trennung zwischen alltäglicher Arbeit und risikoreichen Änderungen. Das reduziert außerdem die Wahrscheinlichkeit, dass versehentlich im falschen Konto gearbeitet wird.
Für Notfälle kann ein besonders geschütztes Notfallkonto vorgesehen werden. Seine Zugangsdaten sollten nicht im normalen Projektchat liegen. Legen Sie fest, wer die Nutzung genehmigt, wie sie dokumentiert wird und wann das Passwort anschließend geändert werden muss.
Produktivzugriff, Dateien und Daten sicher organisieren
Der direkte Zugriff auf die Produktivumgebung ist besonders sorgfältig zu behandeln. Prüfen Sie, ob Änderungen über Versionsverwaltung, ein Deployment-Verfahren oder einen kontrollierten Upload erfolgen können. Dadurch lässt sich besser nachvollziehen, welche Dateien geändert wurden und wie eine Rücknahme funktioniert.
Wenn SFTP erforderlich ist, verwenden Sie ein individuelles Konto mit dem kleinstmöglichen Verzeichniszugriff. Wenn SSH benötigt wird, sollte der Zugang nur für die erforderliche Person und Aufgabe aktiv sein. Öffnen Sie keine zusätzlichen Dienste oder Ports, wenn sie nicht gebraucht werden. Private Schlüssel gehören nicht in öffentliche Repositories, Tickets oder gemeinsam genutzte Ordner.
Datenbankzugriffe verdienen besondere Aufmerksamkeit. Eine Entwicklerperson benötigt nicht automatisch vollständige Rechte auf alle Datenbanken. Prüfen Sie, ob ein Zugriff auf eine Testkopie genügt. Achten Sie zudem darauf, dass personenbezogene oder vertrauliche Produktionsdaten nicht unkontrolliert in Entwicklungsumgebungen kopiert werden.
Backups und Rückfallplan vor Änderungen prüfen
Vor relevanten Änderungen sollte ein aktuelles, wiederherstellbares Backup vorhanden sein. Ein Backup ist jedoch nur dann eine verlässliche Rückfallebene, wenn Umfang, Speicherort und Wiederherstellung bekannt sind. Klären Sie, wer die Sicherung erstellt oder kontrolliert und wie bei einem fehlgeschlagenen Update vorgegangen wird.
Für jede größere Änderung sollte es außerdem eine kurze Rücknahmebeschreibung geben: Welche Dateien, Einstellungen oder Datenbankbereiche wurden verändert? In welcher Reihenfolge kann die Änderung zurückgesetzt werden? Wer entscheidet, ob die Website in den vorherigen Zustand versetzt wird?
Protokollierung, Kommunikation und Freigaben
Technische Protokolle helfen dabei, ungewöhnliche Aktivitäten oder unbeabsichtigte Änderungen zu erkennen. Je nach Hosting und eingesetzten Werkzeugen können Anmeldeereignisse, Rollenänderungen, Plugin-Aktualisierungen oder Dateiänderungen erfasst werden. Prüfen Sie, welche Protokollierung tatsächlich verfügbar ist und wie lange sie aus Datenschutz- und Sicherheitsgründen aufbewahrt werden darf.
Ein Änderungsprotokoll muss nicht jede Kleinigkeit in komplizierter Form erfassen. Für wichtige Arbeiten sollten jedoch Datum, verantwortliche Person, betroffener Bereich, Zweck, Ergebnis und gegebenenfalls Rücknahme festgehalten werden. Eine Freigabe durch eine zweite zuständige Person ist besonders bei Produktivänderungen oder sicherheitsrelevanten Einstellungen sinnvoll.
Definieren Sie außerdem einen Kommunikationsweg für Sicherheitsvorfälle. Wenn Zugangsdaten möglicherweise offengelegt wurden, sollte nicht erst nach einer zuständigen Person gesucht werden müssen. Der Ablauf sollte die sofortige Sperrung oder Passwortänderung, die Prüfung relevanter Protokolle und die interne Bewertung des Vorfalls vorsehen.
Zugänge bei Projektende und Personalwechsel schließen
Der Abschluss ist ein fester Teil der Zugangsverwaltung. Deaktivieren oder löschen Sie nicht mehr benötigte WordPress-Konten, SFTP- und SSH-Zugänge sowie Hosting- oder Drittanbieterberechtigungen. Entfernen Sie auch Einladungen, API-Schlüssel und Zugangstoken, sofern diese nicht mehr benötigt werden.
Bei Passworten, die von mehreren Personen oder Systemen verwendet wurden, sollte nach dem Ende der Zusammenarbeit eine Änderung erfolgen. Prüfen Sie auch gespeicherte Sitzungen, Wiederherstellungscodes und aktive Geräte. Wenn ein externer Dienstleister mit einem privaten oder organisatorischen Konto auf Systeme zugegriffen hat, muss dieser Zugriff ebenfalls beendet werden.
Führen Sie abschließend einen Abgleich mit der Zugriffsmatrix durch. So erkennen Sie eher vergessene Konten, alte Testzugänge oder Rechte, die während des Projekts erweitert, aber nicht zurückgenommen wurden.
Typische Fehler bei Entwicklerzugängen vermeiden
- Ein gemeinsames Administratorkonto: Es verhindert eine saubere Zuordnung und erschwert die Sperrung einzelner Personen.
- Dauerhafte Rechte aus Bequemlichkeit: Ein Zugang ohne Prüftermin wird leicht vergessen.
- Produktivarbeit ohne Staging: Fehler können direkt öffentlich sichtbar werden und schwerer rückgängig zu machen sein.
- Passwortweitergabe in Chats: Nachrichten können weitergeleitet, synchronisiert oder zu lange gespeichert werden.
- Ungeprüfte Plugins für Rollenverwaltung: Zusätzliche Werkzeuge können selbst Sicherheits- und Wartungsanforderungen erzeugen.
- Keine Rücknahmeplanung: Ohne Backup- und Rollback-Plan ist die Reaktion auf eine fehlerhafte Änderung unklar.
- Zugriff auf echte Kundendaten in Testumgebungen: Entwicklungsdaten sollten auf das notwendige Maß reduziert und angemessen geschützt werden.
Praktische Checkliste für die Freigabe
Vor der Übergabe können Sie diese kurze Checkliste verwenden:
- Aufgabe und betroffene Systeme sind konkret beschrieben.
- Die erforderlichen WordPress-, Datei- und Hostingrechte sind getrennt bewertet.
- Ein individuelles Konto wurde eingerichtet.
- Die Rechte entsprechen dem notwendigen Mindestumfang.
- Mehrfaktor-Authentifizierung ist aktiviert, sofern verfügbar und angemessen.
- Die Übergabe erfolgte über einen geeigneten geschützten Kanal.
- Staging, Backup und Rücknahmeverfahren sind geklärt.
- Ein Prüf- oder Endtermin ist dokumentiert.
- Produktivänderungen benötigen eine definierte Freigabe.
- Es gibt einen Ablauf für Sperrung und Sicherheitsvorfälle.
Wenn mehrere Personen oder Systeme beteiligt sind, sollte eine verantwortliche Stelle die Matrix und die Konten regelmäßig abgleichen. Damit wird aus einer einmaligen Einrichtung ein fortlaufender Prozess.
FAQ
Welche WordPress-Rolle sollte ein Entwickler erhalten?
Das hängt von der konkreten Aufgabe ab. Für reine Inhaltsarbeiten kann eine redaktionelle Rolle genügen. Für technische Aufgaben sind Standardrollen oft nicht passend; ein begrenztes benutzerdefiniertes Profil oder ein kontrollierter, zeitlich begrenzter Administratorzugang kann sinnvoll sein. Entscheidend ist nicht die Berufsbezeichnung, sondern der tatsächlich benötigte Funktionsumfang.
Ist ein Administratorzugang grundsätzlich unsicher?
Ein Administratorzugang ist nicht automatisch unsicher, hat aber ein hohes Schadenspotenzial. Verwenden Sie ihn nur, wenn die Aufgabe ihn erfordert, schützen Sie ihn mit einem starken individuellen Passwort und Mehrfaktor-Authentifizierung und deaktivieren oder reduzieren Sie ihn nach Abschluss der privilegierten Arbeiten.
Sollten externe Entwickler direkt auf die Live-Website zugreifen?
Wenn möglich, sollte die Entwicklung in einer getrennten Staging-Umgebung stattfinden. Ein direkter Produktivzugriff kann in einzelnen Fällen notwendig sein, sollte dann aber eng begrenzt, freigegeben, protokolliert und durch ein Backup sowie einen Rücknahmeplan abgesichert werden.
Wie kann ich Zugangsdaten sicher übermitteln?
Verwenden Sie einen dafür vorgesehenen geschützten Kanal oder eine Einladungsfunktion, bei der die empfangende Person ihr Passwort selbst festlegt. Vermeiden Sie Klartextpasswörter in E-Mails und Chats. Zugangsdaten sollten außerdem nicht zusammen mit dem Benutzernamen oder weiteren Sicherheitsinformationen ungeschützt versendet werden.
Wie lange sollte ein Entwicklerzugang aktiv bleiben?
Nur so lange, wie die Aufgabe es erfordert. Bei einem kurzen Auftrag kann der Zugang nach der Abnahme geschlossen werden. Bei längeren Projekten ist ein regelmäßiger Prüfungstermin sinnvoll. Wenn das Enddatum noch nicht feststeht, sollte zumindest ein verbindlicher Termin zur erneuten Bewertung eingetragen werden.
Reicht ein Backup aus, um Änderungen abzusichern?
Ein Backup ist eine wichtige Rückfallebene, ersetzt aber keine Prüfung, Freigabe oder sichere Berechtigungsvergabe. Es sollte bekannt sein, ob das Backup vollständig und wiederherstellbar ist. Zusätzlich sollte dokumentiert werden, wie eine Änderung zurückgenommen werden kann.
Was muss ich bei einem verdächtigen Zugang tun?
Sperren oder deaktivieren Sie den betroffenen Zugang und ändern Sie gegebenenfalls damit verbundene Geheimnisse. Prüfen Sie verfügbare Anmelde- und Änderungsprotokolle, informieren Sie die zuständige interne Stelle und bewerten Sie, welche Systeme oder Daten betroffen sein könnten. Bei Datenschutz- oder Vertragsfragen sollte fachkundige Beratung einbezogen werden.
Fazit: Sicherheit entsteht durch begrenzte und überprüfbare Zugriffe
WordPress Entwicklerzugänge sicher zu vergeben ist vor allem eine Frage klarer Zuständigkeiten und konsequenter Begrenzung. Individuelle Konten, passende Rollen, Mehrfaktor-Authentifizierung, getrennte Systemzugänge und ein kontrollierter Staging-Prozess bilden die technische Grundlage. Ebenso wichtig sind ein Ablaufdatum, nachvollziehbare Freigaben, Backups und die zuverlässige Deaktivierung am Projektende.
Beginnen Sie mit einer konkreten Aufgabenbeschreibung und einer einfachen Zugriffsmatrix. So erhält die Entwicklung die notwendigen Arbeitsmöglichkeiten, während unnötige Dauerrechte und schwer nachvollziehbare Änderungen vermieden werden.