WordPress externe API anbinden: Schnittstellen sicher und sauber integrieren
Wenn Du eine externe API an WordPress anbinden möchtest, sollen Daten meist automatisch zwischen Deiner Website und einem anderen System ausgetauscht werden. Dazu gehören zum Beispiel Produktdaten, Buchungen, Newsletter-Anmeldungen, Wetterinformationen oder Inhalte aus einem CRM. Eine funktionierende Verbindung besteht jedoch nicht nur aus einer einzelnen Anfrage: Authentifizierung, Fehlerbehandlung, Datenschutz, Zwischenspeicherung und eine updatefähige technische Umsetzung gehören ebenfalls dazu.
Passende WordPress Hilfe zum Thema
Was bedeutet „WordPress externe API anbinden“?
Eine API, kurz für Application Programming Interface, ist eine definierte Schnittstelle zwischen verschiedenen Anwendungen. Über diese Schnittstelle kann WordPress Daten an einen externen Dienst senden oder Daten von dort abrufen. Häufig handelt es sich um eine REST-API, die Anfragen über HTTP verarbeitet und Antworten im JSON-Format zurückgibt.
Ein typischer Ablauf sieht so aus: WordPress stellt eine Anfrage an eine externe URL, übermittelt gegebenenfalls Zugangsdaten und Parameter und erhält eine Antwort. Anschließend verarbeitet WordPress die Antwort und zeigt die Daten beispielsweise in einem Block, einer Produktansicht oder einem Mitgliederbereich an. Alternativ kann WordPress selbst Daten an einen externen Dienst übertragen, etwa nach dem Absenden eines Formulars.
Für die Umsetzung gibt es unterschiedliche Wege. Eine einfache Integration kann mit einem vorhandenen Plugin möglich sein. Bei individuellen Anforderungen ist eine eigene Erweiterung oder eine maßgeschneiderte Anbindung sinnvoller. Entscheidend ist, dass die technische Lösung zur API-Dokumentation, zur erwarteten Datenmenge und zum Sicherheitsbedarf passt.
Welche Aufgaben kann eine API-Anbindung übernehmen?
Bevor Du mit der Programmierung beginnst, solltest Du den gewünschten Datenfluss genau beschreiben. Eine Schnittstelle kann grundsätzlich lesen, schreiben, aktualisieren oder löschen. Diese Vorgänge werden bei REST-APIs häufig über HTTP-Methoden abgebildet.
| HTTP-Methode | Typische Verwendung | Worauf Du achten solltest |
|---|---|---|
| GET | Daten abrufen | Parameter, Pagination, Cache und Antwortformat prüfen |
| POST | Neue Daten anlegen | Eingaben validieren und doppelte Übertragungen vermeiden |
| PUT oder PATCH | Vorhandene Daten aktualisieren | Die vom Anbieter erwartete Methode und Datenstruktur verwenden |
| DELETE | Daten entfernen | Berechtigungen, Rückfragen und Wiederherstellbarkeit berücksichtigen |
Ein konkretes Beispiel: Ein Shop soll Bestellungen an ein Warenwirtschaftssystem senden. Nach erfolgreicher Bestellung übermittelt WordPress die Bestellnummer, Positionen, Mengen und Kundendaten. Das externe System antwortet mit einer Statusinformation oder einer externen Referenz. Diese Rückmeldung kann WordPress speichern und im Administrationsbereich anzeigen.
Die API-Dokumentation zuerst analysieren
Eine API-Anbindung wird deutlich stabiler, wenn Du die Dokumentation vor der Umsetzung systematisch auswertest. Suche nicht nur nach der URL, sondern nach dem vollständigen Ablauf einer Anfrage.
- Endpunkte: Welche URLs stehen für Abruf, Erstellung und Aktualisierung zur Verfügung?
- HTTP-Methoden: Muss die API GET, POST, PUT, PATCH oder DELETE verwenden?
- Authentifizierung: Wird ein API-Schlüssel, ein Bearer-Token, Basic Authentication oder OAuth verwendet?
- Header: Welche Werte sind für Content-Type, Accept oder Autorisierung notwendig?
- Anfragekörper: Welche Felder sind Pflichtfelder und welches JSON-Format wird erwartet?
- Antworten: Welche Statuscodes und Antwortfelder zeigen Erfolg oder Fehler an?
- Limits: Gibt es Begrenzungen für Häufigkeit, Datenmenge oder gleichzeitige Anfragen?
- Versionierung: Wie werden Änderungen an der API angekündigt und verarbeitet?
Besonders wichtig ist die Unterscheidung zwischen einer erfolgreichen HTTP-Anfrage und einer fachlich erfolgreichen Verarbeitung. Ein Server kann zum Beispiel den Statuscode 200 zurückgeben, obwohl ein einzelnes Element in der Antwort einen Fehlerstatus enthält. Deshalb muss der Inhalt der Antwort zusätzlich validiert werden.
Eine externe API in WordPress anbinden: sinnvolle Vorgehensweise
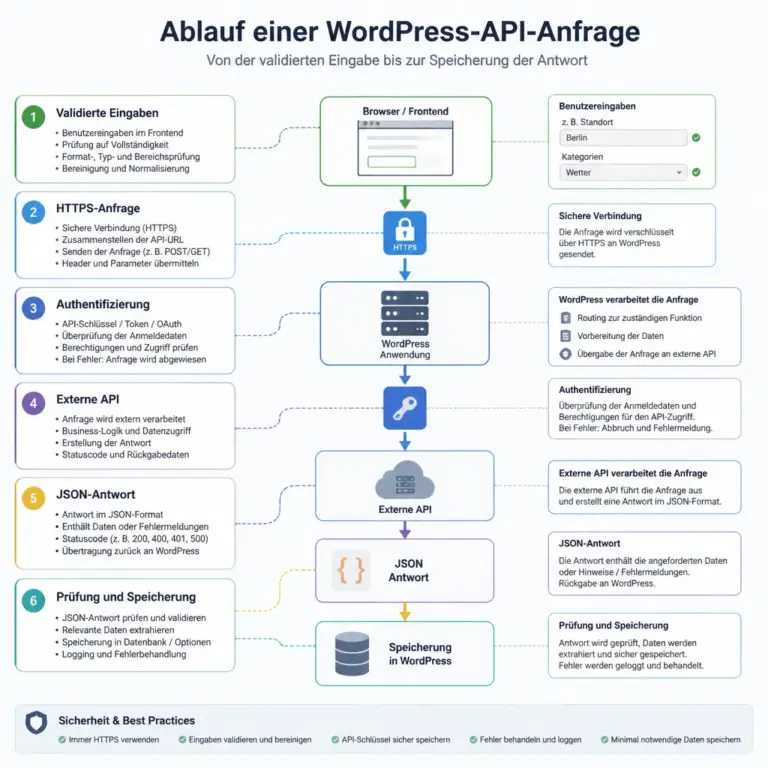
Die Darstellung macht sichtbar, dass eine API-Anbindung aus mehreren kontrollierten Schritten besteht. Besonders wichtig sind die Prüfung der Anfrage und die Validierung der Antwort, bevor Daten gespeichert oder ausgegeben werden.
1. Datenfluss und Verantwortlichkeiten festlegen
Definiere zunächst, welches System die führende Datenquelle ist. Werden Produkte in WordPress gepflegt oder im externen System? Was passiert, wenn ein Datensatz in beiden Systemen geändert wurde? Ohne klare Zuständigkeit können bei der Synchronisation widersprüchliche Werte entstehen.
Dokumentiere außerdem, ob die Übertragung sofort oder zeitversetzt erfolgen soll. Eine direkte Anfrage eignet sich, wenn der Nutzer unmittelbar eine Antwort benötigt. Für größere Datenmengen oder nicht zeitkritische Vorgänge ist eine Hintergrundverarbeitung über einen geplanten WordPress-Aufruf oft robuster.
2. Zugangsdaten sicher verwalten
API-Schlüssel und Tokens gehören nicht in sichtbare Inhalte, öffentliche JavaScript-Dateien oder eine Versionsverwaltung. Auch eine Speicherung direkt im Theme-Code ist keine gute updatefähige Lösung. Zugangsdaten sollten möglichst geschützt in der WordPress-Konfiguration, in einer sicheren Serverumgebung oder über geeignete Einstellungen mit restriktiven Berechtigungen hinterlegt werden.
Bei der Speicherung in WordPress solltest Du prüfen, wer die entsprechenden Optionen im Administrationsbereich lesen oder ändern kann. Tokens sollten nicht unnötig in Logs, Fehlermeldungen oder E-Mails erscheinen. Wenn ein Zugang kompromittiert wurde, muss der Anbieter den Schlüssel widerrufen oder neu ausstellen können.
3. Anfrage mit WordPress-Funktionen durchführen
Für HTTP-Anfragen stehen in WordPress die Funktionen der HTTP-API zur Verfügung. Dazu zählen unter anderem wp_remote_get() und wp_remote_post(). Diese Funktionen sind in der Regel geeigneter als eine direkte Verwendung von PHP-Funktionen wie curl, weil WordPress unterschiedliche Serverumgebungen berücksichtigen kann.
Bei einem Abruf solltest Du mindestens die Zieladresse, einen angemessenen Timeout, notwendige Header und gegebenenfalls Parameter festlegen. Nach der Anfrage prüfst Du zuerst, ob ein WordPress-Fehlerobjekt zurückgegeben wurde. Danach wertest Du den HTTP-Statuscode aus, liest den Antwortkörper und prüfst, ob das erwartete JSON tatsächlich vorhanden ist.
Vereinfacht betrachtet besteht die Verarbeitung aus diesen Schritten:
- Anfrageparameter aus vertrauenswürdigen und validierten Werten zusammenstellen.
- URL, Methode, Header und Timeout festlegen.
- Anfrage über die WordPress HTTP-API senden.
- Transportfehler und HTTP-Statuscodes prüfen.
- JSON-Antwort sicher dekodieren.
- Pflichtfelder und Datentypen validieren.
- Daten nur in der erwarteten Form speichern oder ausgeben.
4. Antwortdaten validieren
Verlasse Dich nicht darauf, dass eine externe API immer die erwartete Antwort liefert. Ein Anbieter kann seine Antwortstruktur ändern, ein Feld leer zurückgeben oder vorübergehend eine Fehlermeldung senden. Prüfe deshalb, ob die Antwort ein gültiges JSON-Dokument ist und ob wichtige Felder vorhanden sind.
Bei der Ausgabe im Frontend müssen externe Werte kontextgerecht escaped werden. Texte werden beispielsweise mit passenden WordPress-Funktionen für HTML ausgegeben. URLs, Attribute und JavaScript-Kontexte erfordern jeweils eigene Prüfungen. Eine API-Anbindung darf keine ungeprüften externen Inhalte direkt in den HTML-Code übernehmen.
Authentifizierung und Berechtigungen
Die Authentifizierung legt fest, wie WordPress gegenüber dem externen Dienst seine Berechtigung nachweist. Bei einem statischen API-Schlüssel wird der Schlüssel häufig als Header oder Parameter übertragen. Bearer-Tokens stehen meist im Authorization-Header. OAuth-Verbindungen sind aufwendiger, weil Token angefordert, erneuert und gegebenenfalls widerrufen werden müssen.
Nutze nach Möglichkeit die geringsten erforderlichen Berechtigungen. Wenn eine Anwendung nur Daten lesen muss, sollte ihr Zugang nicht zusätzlich Schreib- oder Löschrechte besitzen. Prüfe auch, ob die API eine Trennung zwischen Test- und Produktionsumgebung anbietet. So kannst Du die Anbindung zunächst mit Testdaten prüfen, ohne echte Datensätze zu verändern.
Die Übertragung sollte über HTTPS erfolgen. Das schützt die Verbindung, ersetzt aber keine sichere Verwaltung der Zugangsdaten und keine Prüfung der Serverzertifikate. Sicherheitsentscheidungen hängen außerdem vom Hosting, vom verwendeten Plugin und von der konkreten API ab.
Fehlerbehandlung und Protokollierung
Externe Systeme können nicht erreichbar sein, zu viele Anfragen erhalten oder eine unerwartete Antwort senden. Eine stabile Integration behandelt solche Fälle kontrolliert. Im Frontend sollte nicht automatisch eine technische Fehlermeldung mit Zugangsdaten oder internen Details erscheinen. Nutzer benötigen eine verständliche Information, während technische Details in einem geschützten Protokoll landen können.
| Situation | Mögliche Ursache | Sinnvolle Reaktion |
|---|---|---|
| Timeout oder Verbindungsfehler | Externer Dienst oder Netzwerk nicht erreichbar | Fehler protokollieren, später erneut versuchen und Fallback prüfen |
| 401 oder 403 | Token ungültig oder Berechtigung fehlt | Zugangsdaten und Rechte prüfen, nicht endlos wiederholen |
| 400 | Anfrage enthält falsche oder fehlende Werte | Payload anhand der Dokumentation und Validierung korrigieren |
| 429 | Rate Limit überschritten | Retry-After beachten und Anfragen reduzieren |
| 500 oder 503 | Fehler oder Wartung beim externen Dienst | Wiederholung mit Verzögerung und nachvollziehbaren Status vorsehen |
Wiederholungsversuche müssen vorsichtig eingesetzt werden. Bei einer POST-Anfrage kann ein erneuter Versuch möglicherweise einen Datensatz doppelt anlegen. Wenn die externe API Idempotenz-Schlüssel unterstützt, solltest Du diese für wiederholbare Vorgänge verwenden. Andernfalls kann eine lokale Statusverwaltung helfen, bereits erfolgreich verarbeitete Datensätze zu erkennen.
Direkte Anfrage oder gespeicherte Daten?
Eine direkte Anfrage bei jedem Seitenaufruf ist einfach zu verstehen, kann aber die Ladezeit und die Verfügbarkeit Deiner Website von einem externen Dienst abhängig machen. Außerdem können API-Limits schnell erreicht werden, wenn viele Besucher dieselben Informationen anfordern.
Eine Alternative ist ein Cache. WordPress kann eine erfolgreiche Antwort zeitlich begrenzt speichern und bei weiteren Aufrufen wiederverwenden. Die passende Cache-Dauer hängt davon ab, wie häufig sich die externen Daten ändern. Bei aktuellen Lagerbeständen ist eine kurze Dauer möglicherweise erforderlich; bei einer selten geänderten Liste kann eine längere Speicherung sinnvoll sein.
Bei sensiblen Daten musst Du zusätzlich prüfen, ob eine Speicherung in der WordPress-Datenbank zulässig und technisch vertretbar ist. Nicht jede Information sollte dauerhaft gespeichert werden. Lege nur die Daten ab, die für die konkrete Funktion benötigt werden, und berücksichtige Lösch- und Aktualisierungsprozesse.
Asynchrone Verarbeitung und Cronjobs
Wenn eine Übertragung nicht direkt während der Nutzeraktion abgeschlossen werden muss, kann sie im Hintergrund erfolgen. WordPress-Cron eignet sich für regelmäßig geplante Aufgaben, etwa eine Synchronisation einmal pro Stunde. Dabei solltest Du bedenken, dass WP-Cron normalerweise durch Seitenaufrufe angestoßen wird und deshalb nicht mit einem klassischen Server-Cronjob gleichzusetzen ist.
Für umfangreiche Synchronisationen empfiehlt sich eine Verarbeitung in kleinen Paketen. So verhinderst Du lange Laufzeiten, unnötige Serverlast und Zeitüberschreitungen. Speichere den Fortschritt nachvollziehbar, damit ein abgebrochener Lauf fortgesetzt werden kann. Ein Administrator sollte erkennen können, wann die letzte erfolgreiche Synchronisation stattgefunden hat und ob Datensätze fehlerhaft waren.
Sicherheit, Datenschutz und Updatefähigkeit
Eine externe API kann personenbezogene Daten übertragen. Dazu gehören beispielsweise Namen, E-Mail-Adressen, Lieferdaten oder Kundennummern. Vor der Umsetzung solltest Du klären, welche Daten tatsächlich benötigt werden, wohin sie übertragen werden und wie lange sie beim externen Anbieter gespeichert bleiben. Datenschutzanforderungen hängen vom konkreten Anwendungsfall, den beteiligten Diensten und der Rechtsgrundlage ab. Eine technische API-Anbindung ersetzt keine rechtliche Prüfung.
Vermeide Änderungen an WordPress-Core-Dateien. Individuelle Funktionen gehören in ein eigenes Plugin oder in eine geeignete, updatefähige Erweiterung. Theme-spezifische Ausgaben können je nach Aufgabe über ein Child Theme erfolgen, während zentrale Integrationslogik meist besser in einem Plugin aufgehoben ist. Hooks, Actions und Filter ermöglichen es, sich in WordPress einzubinden, ohne bestehende Dateien direkt zu überschreiben.
Halte außerdem die verwendete API-Version und die erwarteten Felder schriftlich fest. Wenn der externe Anbieter eine neue Version veröffentlicht, kannst Du die Auswirkungen gezielt prüfen. Regelmäßige Backups und eine Staging-Umgebung sind besonders wichtig, wenn Daten synchronisiert oder Bestellungen übertragen werden.
Typische Fehler beim Anbinden einer externen API
Die Anfrage funktioniert nur auf einem Entwicklungsrechner
Ursachen können fehlende PHP-Erweiterungen, abweichende DNS-Auflösung, Firewall-Regeln, unterschiedliche PHP-Versionen oder blockierte ausgehende Verbindungen sein. Vergleiche die Serverumgebung und prüfe die WordPress-Fehlerausgabe kontrolliert. Produktive Fehlermeldungen sollten dabei keine geheimen Zugangsdaten offenlegen.
Der API-Schlüssel steht im Frontend
Wenn ein Schlüssel in JavaScript oder im HTML-Code ausgegeben wird, kann jeder Besucher ihn auslesen. Solche Anfragen müssen über den Server laufen. Das Frontend ruft dann eine eigene, kontrollierte WordPress-Funktion auf, während WordPress die externe API mit den geheimen Zugangsdaten kontaktiert.
Die Antwort wird ungeprüft gespeichert
Ein gültiges JSON-Format bedeutet nicht automatisch, dass die Inhalte fachlich korrekt sind. Prüfe Datentypen, Pflichtfelder, externe IDs und Statuswerte. Bei kritischen Aktualisierungen solltest Du fehlerhafte Antworten nicht einfach über bestehende Daten schreiben.
Jeder Seitenaufruf löst eine neue Anfrage aus
Das kann zu langsamen Seiten, unnötiger Belastung und Rate-Limit-Fehlern führen. Ein zeitlich begrenzter Cache oder eine geplante Synchronisation reduziert die Zahl der externen Anfragen. Für Besucher sollte außerdem ein sinnvoller Fallback existieren, falls der Dienst vorübergehend nicht verfügbar ist.
Die Integration ist direkt im Theme eingebaut
Beim Theme-Wechsel kann die Funktion verloren gehen. Außerdem werden Änderungen am Theme unter Umständen bei einem Update überschrieben. Prüfe, ob die Anbindung als eigenes Plugin, über Hooks oder in einem Child Theme sauberer und langfristig wartbarer umgesetzt werden kann.
Praxisbeispiel: Produkte aus einem externen System anzeigen
Angenommen, ein Unternehmen verwaltet Produktinformationen in einem externen System und möchte ausgewählte Produkte in WordPress darstellen. Zunächst werden Endpunkt, Authentifizierung und Antwortstruktur dokumentiert. Danach wird festgelegt, welche Felder benötigt werden: externe ID, Name, Kurzbeschreibung, Bildadresse und Verfügbarkeit.
WordPress ruft die Daten nicht bei jedem Seitenaufruf ab, sondern synchronisiert sie in einem geplanten Prozess. Die Antwort wird validiert und nur bei erfolgreicher Prüfung verarbeitet. Jedes Produkt wird über seine externe ID zugeordnet. Dadurch kann ein bestehender Eintrag aktualisiert werden, ohne bei jedem Lauf ein neues Produkt anzulegen.
Wenn ein Produkt in der Antwort fehlt, sollte es nicht automatisch gelöscht werden, bevor die Ursache geklärt ist. Es könnte sich um eine unvollständige API-Antwort oder einen temporären Fehler handeln. Stattdessen kann der Synchronisationsstatus protokolliert und eine bewusste Deaktivierung vorgesehen werden. Im Frontend werden nur freigegebene und vollständig verarbeitete Daten angezeigt.
Plugin, individuelle Entwicklung oder eigener WordPress-Endpunkt?
Ein vorhandenes Plugin kann sinnvoll sein, wenn die externe API bereits unterstützt wird und die Anforderungen überschaubar sind. Prüfe vor dem Einsatz, wie Zugangsdaten gespeichert werden, ob Fehler protokolliert werden und ob die Datenstruktur ausreichend konfigurierbar ist. Eine Lösung ohne passende Wartungs- und Sicherheitsfunktionen kann später mehr Aufwand verursachen als eine kleine individuelle Erweiterung.
Eine eigene Integration bietet mehr Kontrolle über Datenmodell, Cache, Synchronisation und Berechtigungen. Sie erfordert jedoch eine saubere Konzeption, Tests mit Fehlerfällen und einen Plan für API-Änderungen. Ein eigener WordPress-Endpunkt kann sinnvoll sein, wenn externe Systeme Daten an WordPress senden sollen. Dieser Endpunkt muss Authentifizierung, Berechtigungen, Validierung, Rate Limits und nachvollziehbare Antworten berücksichtigen.
Checkliste vor dem Livegang
- Ist der gewünschte Datenfluss dokumentiert?
- Sind Test- und Produktionszugang getrennt?
- Werden Schlüssel und Tokens nicht im Frontend ausgegeben?
- Werden HTTP-Status, Transportfehler und Antwortinhalt getrennt geprüft?
- Sind externe Daten validiert und bei der Ausgabe escaped?
- Gibt es eine Strategie für Timeouts, Wiederholungen und Rate Limits?
- Verhindert die Lösung doppelte Datensätze und doppelte Übertragungen?
- Sind Cache, Cronjob oder Synchronisationsstatus nachvollziehbar?
- Existieren Backups und nach Möglichkeit eine Staging-Umgebung?
- Ist geregelt, wie API-Änderungen und abgelaufene Zugangsdaten behandelt werden?
FAQ
Kann ich jede externe API mit WordPress verbinden?
Viele APIs lassen sich anbinden, wenn sie über HTTP erreichbar sind und eine dokumentierte Authentifizierung sowie ein verständliches Datenformat besitzen. Der konkrete Aufwand hängt unter anderem von OAuth, Webhooks, Pagination, Rate Limits und der Komplexität des Datenmodells ab.
Benötige ich dafür ein Plugin?
Nicht zwingend. Für einfache Standardfälle kann ein passendes Plugin genügen. Wenn Daten individuell transformiert, synchronisiert oder sicher verarbeitet werden müssen, ist eine eigene Erweiterung häufig flexibler und besser kontrollierbar.
Wo sollte ich den API-Schlüssel speichern?
Der Schlüssel sollte serverseitig und mit eingeschränkten Berechtigungen gespeichert werden. Er gehört nicht in öffentliche Skripte, Beiträge, Debug-Ausgaben oder eine öffentlich zugängliche Versionsverwaltung. Die konkrete sichere Ablage hängt von Hosting, Deployment und der verwendeten Architektur ab.
Warum sollte ich externe API-Daten zwischenspeichern?
Ein Cache kann die Zahl externer Anfragen reduzieren, die Ladezeit verbessern und die Website bei vorübergehenden Ausfällen unabhängiger machen. Die Speicherdauer muss zum Aktualitätsbedarf und zur Sensibilität der Daten passen.
Was passiert bei einem API-Ausfall?
Die Website sollte kontrolliert reagieren. Je nach Funktion kannst Du gecachte Daten anzeigen, eine verständliche Statusmeldung ausgeben oder die Verarbeitung später wiederholen. Technische Details gehören in ein geschütztes Protokoll und nicht ungefiltert in die öffentliche Seite.
Ist eine REST-API dasselbe wie eine WordPress-API?
REST beschreibt ein verbreitetes Prinzip für Webschnittstellen. WordPress besitzt unter anderem eine eigene REST-API, kann aber ebenso mit externen REST-APIs anderer Systeme kommunizieren. Die jeweiligen Endpunkte, Datenstrukturen und Berechtigungen sind trotzdem unabhängig voneinander.
Wie verhindere ich doppelte Übertragungen?
Verwende eindeutige externe IDs oder, sofern unterstützt, Idempotenz-Schlüssel. Speichere den Verarbeitungsstatus und prüfe vor einer erneuten Übertragung, ob der Vorgang bereits erfolgreich abgeschlossen wurde. Besonders bei wiederholten POST-Anfragen ist diese Absicherung wichtig.
Fazit
Wenn Du eine externe API an WordPress anbinden möchtest, solltest Du nicht bei der ersten erfolgreichen Anfrage stehen bleiben. Eine belastbare Lösung benötigt eine klare Datenverantwortung, sichere Zugangsdaten, validierte Antworten, kontrollierte Fehlerbehandlung und eine passende Strategie für Cache oder Synchronisation.
Für einfache Datenabrufe kann ein vorhandenes Plugin ausreichen. Bei individuellen Geschäftsprozessen ist eine updatefähige Integration in einem eigenen Plugin oft die bessere Grundlage. Plane die API-Anbindung mit Testdaten, Backups und realistischen Fehlerfällen, bevor sie produktive Daten verarbeitet.