WordPress Plugin an API anbinden: Schnittstellen sicher und sauber integrieren
Wenn Du ein WordPress Plugin an eine API anbinden möchtest, sollen meist externe Daten, Funktionen oder Prozesse in Deine Website integriert werden. Dazu gehören beispielsweise Produktdaten, Buchungen, Zahlungsinformationen, Versandstatus oder Inhalte aus einem anderen System. Eine zuverlässige API-Anbindung braucht jedoch mehr als eine einzelne HTTP-Anfrage: Authentifizierung, Fehlerbehandlung, Datenschutz, Caching und updatefähige WordPress-Entwicklung müssen von Anfang an berücksichtigt werden.
Passende WordPress Hilfe zum Thema
Was bedeutet es, ein WordPress Plugin an eine API anzubinden?
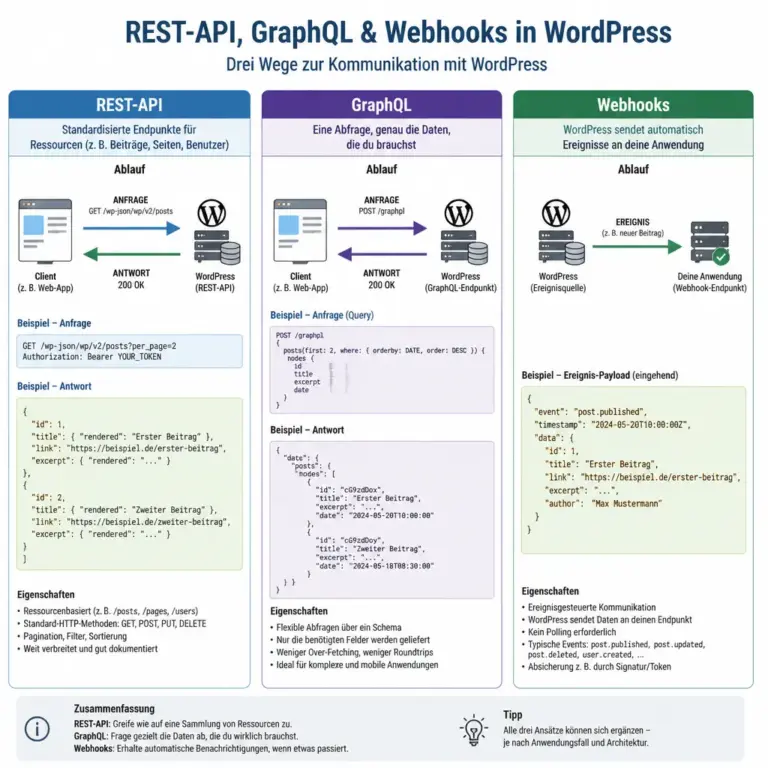
Achte auf die verschiedenen Richtungen der Kommunikation: Bei REST und GraphQL fragt WordPress typischerweise Daten ab, während ein Webhook ein Ereignis von außen an WordPress übermittelt. Dieser Unterschied beeinflusst Authentifizierung, Fehlerbehandlung und Sicherheitskonzept.
Eine API, kurz für Application Programming Interface, ist eine definierte Schnittstelle zwischen verschiedenen Software-Systemen. Ein WordPress Plugin kann über eine API Daten anfordern, Daten übertragen oder Aktionen in einem externen Dienst auslösen. WordPress übernimmt dabei nicht automatisch die gesamte Integration. Das Plugin muss wissen, welche Adresse angesprochen wird, welche Parameter erlaubt sind, wie die Anfrage authentifiziert wird und wie die Antwort verarbeitet werden soll.
Ein typischer Ablauf sieht so aus: Ein Besucher füllt ein Formular aus, das Plugin prüft die Eingaben und sendet eine Anfrage an einen externen Dienst. Die API antwortet beispielsweise mit einem Datensatz oder einer Fehlermeldung. Anschließend verarbeitet das Plugin die Antwort und zeigt dem Besucher ein Ergebnis an oder speichert die benötigten Informationen in WordPress.
Wichtig ist die Unterscheidung zwischen einer API-Anbindung und einer vollständigen Synchronisation. Bei einer einzelnen API-Anfrage werden Daten nur bei Bedarf abgerufen. Eine Synchronisation gleicht Daten regelmäßig oder ereignisbezogen zwischen zwei Systemen ab. Dafür können Webhooks, WordPress-Cronjobs oder externe Aufgabenplaner eingesetzt werden.
Welche API-Arten sind für WordPress relevant?
Vor der Programmierung solltest Du klären, welche technische Schnittstelle der externe Dienst bereitstellt. Die API-Dokumentation ist dabei die wichtigste Grundlage. Sie beschreibt Endpunkte, HTTP-Methoden, Datenformate, Berechtigungen, Limits und Fehlercodes.
REST-APIs
REST-APIs verwenden meist HTTP-Methoden wie GET, POST, PUT, PATCH und DELETE. Daten werden häufig als JSON übertragen. Eine GET-Anfrage kann beispielsweise eine Liste von Datensätzen abrufen, während eine POST-Anfrage einen neuen Datensatz erstellt. REST ist im WordPress-Umfeld weit verbreitet und lässt sich mit den vorhandenen HTTP-Funktionen von WordPress ansprechen.
GraphQL
Bei GraphQL sendet der Client eine Abfrage an einen Endpunkt und beschreibt darin, welche Felder benötigt werden. Das kann hilfreich sein, wenn unterschiedliche Frontends jeweils verschiedene Datenmengen benötigen. Die Verarbeitung ist allerdings anspruchsvoller als bei einer einfachen REST-Anfrage, weil Abfragen, Berechtigungen und mögliche Fehlermeldungen sorgfältig geprüft werden müssen.
Webhooks
Ein Webhook ist keine Anfrage, die WordPress aktiv startet. Stattdessen sendet ein externer Dienst bei einem Ereignis eine Nachricht an eine URL Deiner Website. Ein Zahlungsstatus oder eine Statusänderung kann dadurch nahezu unmittelbar in WordPress ankommen. Webhooks müssen besonders sorgfältig abgesichert werden, weil eine öffentlich erreichbare Adresse Eingaben von außerhalb akzeptiert.
Die API-Dokumentation richtig analysieren
Viele Integrationen scheitern nicht an PHP oder WordPress, sondern an falsch verstandenen Vorgaben der API. Lies deshalb vor dem ersten Code mindestens die folgenden Bereiche der Dokumentation:
- Basis-URL und Endpunkte: Prüfe, welche URL für die Produktionsumgebung und welche für eine Testumgebung vorgesehen ist.
- HTTP-Methode: Ein Endpunkt kann beispielsweise POST statt GET verlangen. Die Methode ist nicht austauschbar.
- Authentifizierung: Häufig kommen API-Schlüssel, Bearer-Token, OAuth oder signierte Anfragen zum Einsatz.
- Request-Format: Achte auf Header, Content-Type, Pflichtfelder, Datentypen und verschachtelte JSON-Strukturen.
- Antwortformat: Ermittle, an welcher Stelle Status, Meldung und eigentliche Daten zurückgegeben werden.
- Fehlercodes: Ein HTTP-Statuscode wie 400, 401, 403, 404 oder 429 hat jeweils eine andere Ursache und sollte unterschiedlich behandelt werden.
- Limits: Rate-Limits und Seitenbegrenzungen beeinflussen die Architektur, insbesondere bei regelmäßigen Importen.
- Versionierung: Prüfe, ob die API-Version Bestandteil der URL ist und wie Änderungen angekündigt werden.
Notiere außerdem, welche Daten wirklich benötigt werden. Eine schlanke Anfrage ist einfacher zu testen, verursacht weniger Verarbeitung und reduziert die Menge personenbezogener oder vertraulicher Informationen, die übertragen werden.
Eine WordPress API-Anbindung planen
Bevor Du ein Plugin entwickelst oder anpasst, solltest Du den fachlichen Ablauf beschreiben. Eine kurze Planung verhindert, dass später unklar ist, welche Daten in welchem System als maßgeblich gelten.
- Ziel festlegen: Soll WordPress Daten anzeigen, senden, importieren oder synchronisieren?
- Datenfluss skizzieren: Beschreibe, welche Daten von WordPress zur API und zurück fließen.
- Ereignis bestimmen: Wird die Anfrage durch einen Seitenaufruf, eine Benutzeraktion, einen Cronjob oder einen Webhook ausgelöst?
- Fehlerverhalten definieren: Was sieht der Nutzer, wenn der externe Dienst nicht erreichbar ist?
- Speicherung entscheiden: Müssen Daten dauerhaft in der WordPress-Datenbank gespeichert werden oder reicht eine kurzzeitige Zwischenspeicherung?
- Berechtigungen prüfen: Wer darf die Funktion auslösen und welche WordPress-Rolle darf Einstellungen verändern?
Für eine produktive Website ist außerdem eine Testumgebung sinnvoll. API-Anfragen können Daten verändern oder externe Prozesse auslösen. Teste deshalb zunächst mit Testzugängen, einer Staging-Installation oder einem dafür vorgesehenen Sandbox-Endpunkt. Vor Änderungen an einer bestehenden Integration solltest Du ein aktuelles und getestetes Backup einplanen.
Die WordPress HTTP API verwenden
WordPress stellt mit wp_remote_get(), wp_remote_post() und wp_remote_request() eine HTTP-Schnittstelle bereit. Diese Funktionen sind in der Regel besser geeignet als direkte Aufrufe mit cURL, weil WordPress seine HTTP-Abstraktion an die Serverumgebung anpassen kann.
Eine Anfrage sollte immer mit einem angemessenen Timeout versehen werden. Ohne eine Begrenzung kann eine langsame API den Seitenaufbau unnötig lange blockieren. Bei Daten, die nicht unmittelbar für die aktuelle Ausgabe benötigt werden, ist eine asynchrone Verarbeitung oder ein Cronjob oft die bessere Lösung.
Ein vereinfachtes technisches Muster sieht folgendermaßen aus: Das Plugin baut die URL und die Anfrageargumente auf, sendet die Anfrage und prüft zuerst, ob ein Transportfehler vorliegt. Danach wird der HTTP-Statuscode ausgewertet. Erst wenn die Antwort grundsätzlich erfolgreich ist, wird der Antwortkörper dekodiert und auf die erwartete Struktur geprüft.
- Transportfehler: Der Server, DNS, SSL oder die Netzwerkverbindung konnte die Anfrage verhindern.
- HTTP-Fehler: Der externe Dienst hat die Anfrage erhalten, aber abgelehnt oder konnte sie nicht verarbeiten.
- Formatfehler: Die Antwort ist nicht gültiges JSON oder enthält nicht die erwarteten Felder.
- Fachlicher Fehler: Die API antwortet technisch erfolgreich, meldet aber beispielsweise eine ungültige Kundennummer.
Die Fehlermeldung sollte intern ausreichend Informationen enthalten, darf aber keine geheimen Token oder vollständigen personenbezogenen Daten in das Log schreiben. Für Besucher genügt eine verständliche und zurückhaltende Meldung mit einem Hinweis auf einen späteren Versuch oder den zuständigen Support.
Authentifizierung und Zugangsdaten sicher umsetzen
APIs verwenden unterschiedliche Authentifizierungsverfahren. Bei einem Bearer-Token wird das Token meist im Authorization-Header übertragen. Ein API-Schlüssel kann je nach Dokumentation in einem Header oder als Parameter erwartet werden. OAuth bringt zusätzlich den Ablauf für Zugriffstoken, Erneuerung und Berechtigungsbereiche mit.
Geheime Zugangsdaten gehören nicht in JavaScript, HTML, öffentliche Repositorys oder direkt in den Inhalt einer WordPress-Seite. Besucher könnten sie sonst aus dem Quelltext oder den Browser-Entwicklertools auslesen. Speichere sensible Werte möglichst über geschützte Konfiguration oder in der WordPress-Optionsverwaltung mit geeigneten Zugriffsprüfungen. In der Administrationsoberfläche dürfen nur berechtigte Benutzer Einstellungen ändern.
Bei der Ausgabe von Einstellungen und Fehlermeldungen ist Escaping wichtig. Eingaben aus der API sind nicht automatisch vertrauenswürdig. Werte sollten abhängig vom Ausgabeort mit passenden WordPress-Funktionen wie esc_html(), esc_attr() oder wp_kses() behandelt werden. Für Datenbankabfragen sind vorbereitete Abfragen mit $wpdb->prepare() erforderlich, wenn eigene SQL-Abfragen notwendig sind.
Eine API-Anbindung ist außerdem keine automatische Datenschutzfreigabe. Prüfe, welche personenbezogenen Daten übertragen werden, ob eine Rechtsgrundlage und eine Information der Betroffenen erforderlich sind und wie lange Daten gespeichert werden. Technische Maßnahmen ersetzen keine individuelle rechtliche Prüfung.
Daten validieren, normalisieren und speichern
Die Antwort einer API sollte niemals ungeprüft in WordPress übernommen werden. Zuerst wird kontrolliert, ob die erwarteten Schlüssel vorhanden sind und die Datentypen stimmen. Ein Preis sollte nicht aus einer beliebigen Zeichenkette entstehen, ein Datum muss in einem erwarteten Format vorliegen und eine URL sollte nicht ungefiltert als HTML ausgegeben werden.
Validierung prüft, ob ein Wert fachlich erlaubt ist. Sanitizing bereinigt Eingaben für einen bestimmten Verwendungszweck. Escaping schützt bei der Ausgabe. Diese drei Schritte haben unterschiedliche Aufgaben und sollten nicht miteinander verwechselt werden.
Für kleine, selten geänderte Werte können WordPress-Optionen oder Transients ausreichen. Größere Datenmengen oder komplexe Beziehungen passen häufig besser in eigene Tabellen oder in sauber strukturierte Custom Post Types. Die Entscheidung hängt von Suchbedarf, Umfang, Aktualisierungsfrequenz und Lebensdauer der Daten ab.
| Speicherlösung | Geeignet für | Zu beachten |
|---|---|---|
| Transient | Temporäre API-Antworten und Cache-Daten | Ablaufzeit festlegen und einen erneuten Abruf ermöglichen |
| Option | Kleine globale Einstellungen | Nicht für große oder häufig wechselnde Datensätze verwenden |
| Custom Post Type | Inhalte, die über WordPress verwaltet und ausgegeben werden | Berechtigungen, Abfragen und mögliche Dubletten planen |
| Eigene Tabelle | Viele Datensätze oder komplexe Synchronisationen | Schema, Migrationen, Indizes und Bereinigung verantwortungsvoll pflegen |
Performance: Caching, Cronjobs und Pagination
Eine API-Anfrage bei jedem Seitenaufruf kann die Ladezeit verschlechtern und das Rate-Limit des externen Dienstes überschreiten. Wenn die Daten nicht sekündlich aktuell sein müssen, speichere eine gültige Antwort zeitweise zwischen. Beim nächsten Seitenaufruf kann das Plugin den Cache verwenden und nur nach Ablauf der Cache-Zeit eine neue Anfrage starten.
Für regelmäßige Importe bietet sich ein geplanter WordPress-Cronjob an. Beachte dabei, dass WP-Cron an Seitenaufrufe gekoppelt ist und auf einer wenig besuchten Website verspätet ausgeführt werden kann. Bei zeitkritischen Prozessen kann ein serverseitiger Cronjob oder ein externer Scheduler geeigneter sein.
Viele APIs liefern Daten in Seiten. Eine Synchronisation muss deshalb Pagination berücksichtigen. Hole nicht unkontrolliert alle Datensätze in einer Anfrage, sondern arbeite mit Seitenparametern, Cursorn oder den in der Dokumentation beschriebenen Grenzen. Speichere den Fortschritt, wenn ein Import unterbrochen werden kann. So lässt er sich fortsetzen, ohne bereits verarbeitete Daten unnötig zu wiederholen.
Bei transienten Fehlern wie einer vorübergehenden Nichterreichbarkeit können begrenzte Wiederholungen sinnvoll sein. Verwende dafür eine steigende Wartezeit und eine maximale Anzahl an Versuchen. Bei einem Authentifizierungsfehler oder einem ungültigen Datensatz bringt ein erneuter Versuch meist nichts und sollte nicht zu einer Endlosschleife führen.
Webhooks in WordPress sicher empfangen
Wenn die API Webhooks anbietet, kannst Du externe Ereignisse empfangen, ohne regelmäßig nach Änderungen zu fragen. Dafür wird eine REST-Route in WordPress registriert. Die Route braucht eine eindeutige Adresse, eine Prüfung der Anfrage und eine klare Verarbeitung der Nutzlast.
Eine Sicherheitsprüfung kann je nach Dienst aus einer Signatur, einem geheimen Schlüssel, einer erlaubten Herkunft oder einer Kombination mehrerer Faktoren bestehen. Verlasse Dich nicht allein auf eine schwer erratbare URL. Prüfe außerdem Zeitstempel und eindeutige Ereignis-IDs, damit eine alte oder doppelt zugestellte Nachricht nicht mehrfach verarbeitet wird.
Die Webhook-Route sollte möglichst schnell antworten. Umfangreiche Arbeit kann nach einer erfolgreichen Prüfung in eine Warteschlange oder einen Hintergrundprozess verschoben werden. Logge Ereignis-ID, Verarbeitungsstatus und eine technische Referenz, aber nicht ungeschützt die komplette Nutzlast mit allen möglicherweise enthaltenen personenbezogenen Daten.
Typische Fehler bei einer API-Anbindung
| Problem | Mögliche Ursache | Sinnvolle Prüfung |
|---|---|---|
| 401 oder 403 | Token fehlt, ist abgelaufen oder besitzt nicht die nötigen Rechte | Authentifizierung, Berechtigungsbereiche und Umgebung prüfen |
| 400 | Pflichtfeld, Datentyp oder Format ist falsch | Request anhand der API-Dokumentation und des tatsächlichen Payloads vergleichen |
| 429 | Rate-Limit wurde überschritten | Caching, Pagination und Wiederholungsstrategie anpassen |
| Leere Ausgabe | Falscher Antwortpfad oder unerwartete Datenstruktur | Antwort validieren und Felder kontrolliert auslesen |
| Langsame Website | API-Aufruf läuft synchron bei jedem Seitenaufruf | Cache, Cronjob oder asynchrone Verarbeitung einsetzen |
| Doppelte Einträge | Import kennt externe IDs oder Wiederholungen nicht | Externe eindeutige ID speichern und Verarbeitung idempotent gestalten |
Fehler systematisch eingrenzen
Beginne die Analyse nicht mit zufälligen Änderungen am Code. Prüfe zuerst, ob der API-Endpunkt außerhalb von WordPress mit den gleichen Zugangsdaten und Parametern erreichbar ist. Vergleiche anschließend die Anfrage aus WordPress mit einem funktionierenden Beispiel aus der Dokumentation. Kontrolliere URL, Methode, Header, Body, Zeichencodierung und Umgebung.
Danach wird die Antwort in Ebenen untersucht: Gab es einen WordPress-HTTP-Fehler? Welcher HTTP-Status wurde zurückgegeben? Ist der Body gültiges JSON? Enthält er die erwarteten Felder? Erst wenn diese Fragen beantwortet sind, lohnt sich die Analyse der späteren Ausgabe oder Speicherung.
Aktiviere Debugging nur mit Bedacht und schütze Protokolle vor unberechtigtem Zugriff. Auf einer Produktionsseite sollte keine ausführliche Ausgabe von Zugangsdaten, kompletten Anfragekörpern oder internen Stacktraces für Besucher sichtbar sein. Nach der Fehlersuche müssen temporäre Debug-Ausgaben wieder entfernt oder deaktiviert werden.
Updatefähige Plugin-Architektur
Wenn Du ein bestehendes Plugin erweiterst, solltest Du dessen Updatefähigkeit erhalten. Änderungen direkt in Plugin-Dateien werden bei einem Update überschrieben. Besser sind Hooks, Filter, eine eigene Erweiterung oder ein kleines individuelles Plugin, sofern die vorhandene Software entsprechende Schnittstellen anbietet.
Eine klare Trennung der Verantwortlichkeiten erleichtert Wartung und Tests. Ein Modul kann die API-Anfrage kapseln, ein anderes die Validierung übernehmen und ein weiteres die WordPress-Ausgabe steuern. Zugangsdaten, Endpunkte und Zeitüberschreitungen sollten nicht an vielen Stellen im Quellcode verteilt sein.
Verwende WordPress-Präfixe für eigene Funktionen, Klassen, Optionen und Datenbanktabellen, damit es möglichst wenig Namenskonflikte gibt. Prüfe Nonces bei Formularen im Administrationsbereich, kontrolliere Benutzerrechte mit den passenden Capabilities und begrenze REST-Routen auf die tatsächlich erforderlichen Berechtigungen.
Praxisbeispiel: Produktdaten aus einem externen System
Angenommen, ein Unternehmen möchte Produktinformationen aus einem Warenwirtschaftssystem in WordPress anzeigen. Die externe ID des Produkts sollte als eindeutige Referenz gespeichert werden. Ein geplanter Import ruft die Datensätze seitenweise ab, validiert Name, Beschreibung, Verfügbarkeit und Aktualisierungszeitpunkt und aktualisiert anschließend den passenden WordPress-Datensatz.
Wird ein Produkt im externen System entfernt, darf das Plugin nicht automatisch unkontrolliert Inhalte löschen. Zunächst sollte eine fachliche Regel festlegen, ob der Datensatz deaktiviert, als nicht verfügbar markiert oder tatsächlich entfernt wird. Bei einem vorübergehenden API-Fehler darf der Import nicht so tun, als seien alle Produkte gelöscht worden. Der letzte erfolgreiche Synchronisationsstand muss daher erkennbar bleiben.
Für die Darstellung im Frontend kann das Plugin auf lokal gespeicherte Daten zurückgreifen. Dadurch bleibt die Seite auch dann nutzbar, wenn der externe Dienst kurzfristig nicht antwortet. Ein Hinweis auf den Zeitpunkt der letzten erfolgreichen Aktualisierung schafft nachvollziehbare Erwartungen, ohne eine jederzeitige Echtzeitaktualität zu behaupten.
FAQ
Kann ich jede API ohne eigenes Plugin an WordPress anbinden?
Nicht jede API lässt sich sinnvoll mit einem fertigen Plugin integrieren. Entscheidend sind Authentifizierung, Datenformat, gewünschter Ablauf und die Funktionen vorhandener Erweiterungen. Wenn spezielle Logik, Webhooks oder eine bidirektionale Synchronisation erforderlich sind, ist eine individuelle Erweiterung oft besser kontrollierbar.
Welche Programmiersprache wird für ein WordPress Plugin verwendet?
Die serverseitige Plugin-Logik wird überwiegend mit PHP umgesetzt. Für interaktive Oberflächen können JavaScript und die WordPress-Editor-Technologien hinzukommen. HTML und CSS übernehmen Struktur und Darstellung. Die API-Anfrage selbst wird in vielen Fällen über die WordPress HTTP API aus PHP gestartet.
Wie speichere ich einen API-Schlüssel in WordPress?
Der Schlüssel sollte nicht im Frontend oder in öffentlich sichtbaren Dateien landen. Eine geschützte Konfiguration oder eine abgesicherte Einstellung im Administrationsbereich kommt je nach Hosting und Projektanforderung infrage. Zusätzlich müssen Zugriffsrechte, Backups, Protokolle und das Auslesen der Einstellung berücksichtigt werden.
Warum sollte eine API-Antwort gecacht werden?
Ein Cache reduziert wiederholte Anfragen, verbessert häufig die Reaktionszeit und schont das Rate-Limit des externen Dienstes. Die passende Cache-Dauer hängt davon ab, wie aktuell die Daten sein müssen. Für zeitkritische Informationen ist ein Cache allein nicht ausreichend; dort können Webhooks oder gezielte Aktualisierungen sinnvoller sein.
Was ist bei einer API-Synchronisation mit vielen Datensätzen wichtig?
Pagination, Rate-Limits, Fortschrittsspeicherung und eine eindeutige externe ID sind zentrale Punkte. Außerdem sollte der Import unterbrochen und später fortgesetzt werden können. Eine klare Strategie für Änderungen, Löschungen und doppelte Ereignisse verhindert, dass die WordPress-Daten vom externen System abweichen.
Wie gehe ich mit einem Ausfall der API um?
Die Website sollte einen Ausfall kontrolliert behandeln. Nutze, sofern fachlich vertretbar, den letzten gültigen Cache oder gespeicherte Daten und zeige eine verständliche Meldung. Schreibende Vorgänge müssen klar als nicht abgeschlossen gekennzeichnet werden. Wiederholungen sollten begrenzt sein und dürfen keine doppelten Bestellungen oder Datensätze verursachen.
Brauche ich für eine API-Anbindung eine Staging-Umgebung?
Bei einfachen, rein lesenden Anfragen ist sie nicht immer zwingend. Sobald Daten verändert, importiert oder an einen externen Dienst übertragen werden, ist eine isolierte Testumgebung sehr empfehlenswert. Testzugänge, Backups und ein dokumentierter Rückweg reduzieren das Risiko bei Änderungen.
Fazit
Ein WordPress Plugin an eine API anzubinden bedeutet, mehrere technische und organisatorische Aufgaben sauber miteinander zu verbinden. Eine gute Lösung beginnt mit der API-Dokumentation und einer klaren Beschreibung des Datenflusses. Danach folgen sichere Authentifizierung, validierte Daten, kontrollierte Fehlerbehandlung und eine Speicherung, die zum Anwendungsfall passt.
Nutze die WordPress HTTP API, vermeide Zugangsdaten im Frontend, berücksichtige Caching und Rate-Limits und entwickle Erweiterungen updatefähig über Hooks oder eigene Plugins. Bei Webhooks, umfangreichen Synchronisationen und schreibenden Vorgängen sind Tests, Backups und gegebenenfalls Staging besonders wichtig. Wenn die Integration dauerhaft stabil, nachvollziehbar und wartbar sein soll, lohnt sich eine strukturierte technische Planung statt einer möglichst schnellen Einzelabfrage.