WooCommerce API Probleme: Ursachen erkennen und Schnittstellen zuverlässig beheben
WooCommerce API Probleme können dazu führen, dass Produkte, Bestellungen, Kundendaten oder Lagerbestände nicht korrekt zwischen WooCommerce und einem externen System übertragen werden. Die Ursachen reichen von falschen Zugangsdaten über fehlerhafte Endpunkte bis zu Berechtigungen, Datenformaten oder Serverbeschränkungen. In diesem Leitfaden erfährst Du, wie Du die Fehler systematisch eingrenzt, welche technischen Zusammenhänge wichtig sind und wann eine professionelle WordPress-Hilfe sinnvoll ist.
Passende WordPress Hilfe zum Thema
Was sind WooCommerce API Probleme?
Eine API, kurz für Application Programming Interface, ermöglicht den Austausch von Daten zwischen verschiedenen Anwendungen. Bei WooCommerce wird häufig die REST API verwendet. Über definierte Endpunkte kann ein externes System beispielsweise Produkte abrufen, Bestellungen anlegen oder Lagerbestände aktualisieren.
Die Schnittstelle besteht nicht nur aus einer URL. Für eine erfolgreiche Anfrage müssen mehrere Komponenten zusammenpassen:
- die richtige API-Version und der passende Endpunkt,
- korrekte Authentifizierungsdaten und ausreichende Berechtigungen,
- ein gültiges Datenformat, meist JSON,
- eine technisch erreichbare WordPress-Installation,
- ein Server, der die Anfrage zulässt und verarbeitet,
- ein empfangendes System, das die Antwort korrekt auswertet.
Ein Fehler kann deshalb an WooCommerce, WordPress, einem Plugin, dem Webserver, der externen Anwendung oder an der Verbindung zwischen diesen Komponenten liegen. Eine aussagekräftige Fehlermeldung ist wichtiger als die bloße Feststellung, dass eine Synchronisation nicht funktioniert.
Typische Symptome und Fehlermeldungen
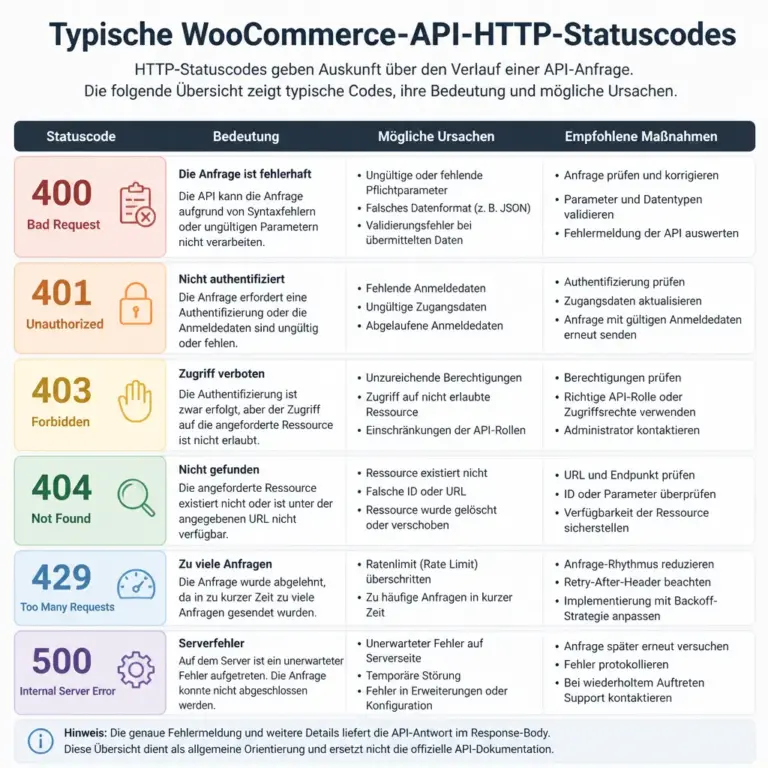
Die Übersicht hilft Dir, den ersten technischen Hinweis richtig einzuordnen. Ein Statuscode grenzt die Fehlersuche ein, ersetzt aber nicht die Prüfung von Antworttext, Logs und Anfrage.
WooCommerce API Probleme zeigen sich in der Praxis auf unterschiedliche Weise. Manchmal erscheint sofort ein HTTP-Fehler. In anderen Fällen läuft der Prozess scheinbar durch, obwohl Daten fehlen oder mit falschen Werten gespeichert wurden.
| Symptom | Mögliche Ursache | Erster Prüfschritt |
|---|---|---|
| 401 Unauthorized | Authentifizierung fehlgeschlagen | Schlüssel, Signatur, Benutzer und Zugriffsart prüfen |
| 403 Forbidden | Der Zugriff ist nicht erlaubt | Berechtigungen, Sicherheitsplugin und Serverregeln kontrollieren |
| 404 Not Found | Endpunkt oder API-Version ist falsch | URL, Pfad und aktivierte Schnittstelle prüfen |
| 400 Bad Request | Anfrage enthält ungültige oder fehlende Daten | JSON-Struktur, Pflichtfelder und Datentypen kontrollieren |
| 429 Too Many Requests | Zu viele Anfragen in kurzer Zeit | Ratenbegrenzung und Anfragehäufigkeit analysieren |
| 500er-Fehler | Server-, PHP-, Plugin- oder Datenbankproblem | Server- und WordPress-Logs zum Zeitpunkt des Fehlers prüfen |
| Leere oder unvollständige Antwort | Mapping-, Filter- oder Timeout-Problem | Antworttext, Zeitüberschreitungen und Datenzuordnung untersuchen |
Der HTTP-Statuscode ist ein Hinweis, aber noch keine vollständige Diagnose. Bei einem 500er-Fehler kann beispielsweise ein einzelnes Plugin beteiligt sein, während bei einem 401-Fehler die Anfrage möglicherweise gar nicht bis zur eigentlichen WooCommerce-Logik gelangt.
Authentifizierung und Berechtigungen prüfen
Viele Integrationen verwenden WooCommerce-REST-API-Schlüssel. Diese werden in WooCommerce unter den Einstellungen für die erweiterten Funktionen verwaltet. Ein Schlüssel ist immer einem Benutzer zugeordnet und besitzt eine festgelegte Berechtigungsstufe, zum Beispiel Leserechte oder Lese- und Schreibrechte.
Häufige Fehler bei API-Schlüsseln
- Der Schlüssel wurde kopiert, aber ein Zeichen fehlt oder wurde verändert.
- Der Schlüssel gehört zu einem Benutzer mit zu geringen Rechten.
- Die Integration nutzt einen alten oder inzwischen gelöschten Schlüssel.
- Test- und Produktivumgebung verwenden versehentlich dieselben oder falsche Zugangsdaten.
- Die Authentifizierungsmethode passt nicht zur Serverkonfiguration.
- Ein Sicherheitsplugin blockiert die Anfrage, obwohl die WooCommerce-Berechtigung korrekt ist.
Prüfe zunächst, ob der verwendete API-Schlüssel aktiv ist und die notwendige Berechtigung besitzt. Vergleiche anschließend die Ziel-URL und die Umgebung. Zugangsdaten gehören nicht in öffentlich sichtbaren Quelltext, Screenshots oder frei zugängliche Logdateien. Wenn ein Schlüssel versehentlich offengelegt wurde, sollte er widerrufen und durch einen neuen ersetzt werden.
Bei einer individuellen Integration ist außerdem zu prüfen, ob die Authentifizierung serverseitig oder clientseitig erfolgt. Geheimnisse sollten grundsätzlich nicht in JavaScript im Browser hinterlegt werden. Eine serverseitige Vermittlung kann verhindern, dass sensible Zugangsdaten an Besucher ausgeliefert werden.
Endpunkte, API-Versionen und URLs kontrollieren
Ein WooCommerce-API-Endpunkt besteht aus mehreren Teilen. Typisch sind die Domain, der REST-API-Pfad, die API-Version und die Ressource. Schon ein falscher Pfadabschnitt kann zu einem 404-Fehler führen. Zusätzlich können Weiterleitungen, eine abweichende WordPress-URL oder eine Änderung der Permalink-Struktur die Anfrage beeinflussen.
Kontrolliere bei Problemen systematisch:
- Ist die verwendete Domain tatsächlich die WordPress-Installation, die synchronisiert werden soll?
- Ist HTTPS aktiv und wird die Anfrage nicht auf eine andere Adresse umgeleitet?
- Wird der richtige API-Pfad verwendet?
- Passt die API-Version zur verwendeten Dokumentation und zur Integration?
- Ist die gewünschte Ressource korrekt geschrieben und im passenden Singular oder Plural angegeben?
- Verwendet die Anfrage den richtigen HTTP-Aufruf, etwa GET, POST, PUT oder DELETE?
Ein GET-Aufruf zum Lesen von Produkten hat eine andere Funktion als ein POST-Aufruf zum Anlegen eines Produkts. Bei Änderungen an bestehenden Datensätzen wird häufig ein Identifikator benötigt. Wird statt der WooCommerce-ID beispielsweise eine interne Artikelnummer übergeben, kann die Zuordnung scheitern, wenn die Anwendung diese Unterscheidung nicht berücksichtigt.
Datenformat und Feldzuordnung verstehen
Eine erfolgreiche Verbindung bedeutet nicht automatisch, dass die übertragenen Daten fachlich korrekt sind. Besonders häufig entstehen Probleme durch ein unpassendes JSON-Format, fehlende Pflichtfelder oder eine falsche Zuordnung von Feldern.
Typische Probleme bei JSON-Daten
- Ungültige Syntax durch fehlende Anführungszeichen oder Kommas.
- Ein Feld wird als Text übertragen, obwohl die Schnittstelle eine Zahl erwartet.
- Ein Datum verwendet ein unerwartetes Format oder eine falsche Zeitzone.
- Varianten, Attribute oder Kategorien sind anders strukturiert als erwartet.
- Ein leeres Feld überschreibt beim Update einen bereits vorhandenen Wert.
- Ein Pflichtfeld fehlt beim Anlegen eines Produkts oder einer Bestellung.
Für die Fehlersuche sollte die tatsächlich gesendete Anfrage mit der tatsächlich empfangenen Antwort verglichen werden. Dabei sind sensible Kundendaten und Zugangsdaten zu anonymisieren. Wichtig ist außerdem, zwischen einem technischen Fehler und einem fachlichen Mapping-Fehler zu unterscheiden: Wenn eine Bestellung ohne Fehler übertragen wird, aber der Lagerbestand nicht stimmt, liegt das Problem wahrscheinlich in der Datenzuordnung oder in der Reihenfolge der Verarbeitung.
Produkte, Varianten und Bestellungen
Produkte mit Varianten benötigen mehr Abstimmung als einfache Produkte. Die Integration muss klären, ob der Bestand auf Ebene des Elternprodukts, der Variante oder in einem externen Warenwirtschaftssystem geführt wird. Auch SKU, Preis, Steuerklasse, Bilder und Kategorien müssen eindeutig zugeordnet werden.
Bei Bestellungen sind Statuswerte besonders wichtig. WooCommerce und ein externes System können unterschiedliche Bezeichnungen und Geschäftslogiken verwenden. Eine Zuordnung sollte deshalb ausdrücklich definiert werden. Ein Status, der im Quellsystem als abgeschlossen gilt, muss nicht automatisch denselben Prozess im Zielsystem auslösen.
Schritt-für-Schritt-Diagnose bei WooCommerce API Problemen
Eine strukturierte Eingrenzung verhindert, dass wahllos Plugins deaktiviert oder Zugangsdaten mehrfach geändert werden. Arbeite möglichst von der äußeren Verbindung zur inneren Verarbeitung.
1. Fehler reproduzierbar machen
Dokumentiere den genauen Zeitpunkt, den verwendeten Endpunkt, die HTTP-Methode, den Statuscode und eine bereinigte Fehlermeldung. Notiere außerdem, ob der Fehler bei jedem Datensatz oder nur bei bestimmten Produkten und Bestellungen auftritt. Ein einzelner problematischer Datensatz weist oft auf ein Daten- oder Mapping-Problem hin.
2. Erreichbarkeit und HTTPS prüfen
Stelle fest, ob die Zieladresse aus der Umgebung erreichbar ist, in der die Integration läuft. Ein lokaler Test kann erfolgreich sein, während der Server ausgehende Anfragen blockiert. Umgekehrt kann ein Server die Anfrage akzeptieren, aber ein vorgeschalteter Proxy oder eine Firewall kann die Antwort verändern.
3. Authentifizierung isoliert testen
Teste zunächst eine einfache, lesende Anfrage auf eine Ressource, für die der Schlüssel berechtigt ist. So lässt sich feststellen, ob die Zugangsdaten grundsätzlich funktionieren. Verwende für produktive Änderungen keine unkontrollierten Testanfragen. Bei Schreibzugriffen sollte ein geeignetes Testsystem oder eine klar abgegrenzte Testressource verwendet werden.
4. Antwort vollständig auswerten
Eine Integration sollte nicht nur den HTTP-Status, sondern auch den Antwortkörper, relevante Header und gegebenenfalls eine Fehler-ID protokollieren. Manche Systeme behandeln jede Antwort mit Status 200 als Erfolg, obwohl die Antwort fachlich unvollständig ist. Umgekehrt kann ein korrekt behandelter Wiederholungsfall vorliegen, obwohl ein einzelner Aufruf fehlschlägt.
5. WordPress- und Server-Logs prüfen
Aktiviere Debugging nicht unkontrolliert auf einer öffentlichen Produktivseite. Logs können Zugangsdaten, personenbezogene Daten oder interne Pfade enthalten. Nutze eine geeignete Umgebung, begrenze die Aufbewahrungsdauer und entferne sensible Inhalte. Relevante Hinweise können aus PHP-Fehlerprotokollen, Webserver-Logs, WooCommerce-Protokollen oder dem Protokoll des Integrationsplugins stammen.
6. Änderungen einzeln zurücknehmen
Wenn der Fehler nach einem Update, einer Serverumstellung oder einer Plugin-Änderung auftrat, vergleiche die zeitliche Abfolge. Ein Backup und, wenn möglich, eine Staging-Umgebung helfen dabei, die Ursache kontrolliert zu untersuchen. Ein produktives Rollback ohne vorherige Sicherung kann neue Datenverluste verursachen.
Plugins, Themes und Server als Fehlerquellen
WooCommerce API Probleme entstehen nicht immer im API-Code selbst. Sicherheitsplugins können REST-Anfragen blockieren, Caching-Systeme können Antworten zwischenspeichern und Optimierungsfunktionen können wichtige Header verändern. Auch ein Theme kann indirekt beteiligt sein, wenn es Filter oder Hooks für Produktdaten, Preise oder Bestellprozesse verwendet.
Bei der Eingrenzung ist eine kontrollierte Konfliktprüfung sinnvoll. Sichere zuerst Daten und Konfigurationen. Prüfe dann in einer Staging-Umgebung, ob der Fehler ohne nicht notwendige Erweiterungen weiterhin auftritt. Auf einer Produktivseite sollten Plugins nicht ohne Planung deaktiviert werden, weil dadurch Funktionen, Bestellungen oder Sicherheitsmechanismen beeinträchtigt werden können.
Relevante Serveraspekte
- PHP-Fehler, veraltete PHP-Versionen oder inkompatible Erweiterungen.
- Timeouts bei langen Importen oder großen Datenmengen.
- Begrenzungen für Speicher, Eingabegröße oder maximale Ausführungszeit.
- Firewall- und Web-Application-Firewall-Regeln.
- Fehlende oder fehlerhafte PHP-Erweiterungen für HTTPS und JSON.
- Probleme bei DNS, TLS-Zertifikaten oder ausgehenden Verbindungen.
- Unzureichende Datenbankleistung bei umfangreichen Abfragen.
Eine API-Anfrage kann außerdem technisch korrekt beginnen und erst nach einer langen Verarbeitung scheitern. Das ist häufig bei großen Produktimporten, vielen Varianten oder umfangreichen Bestellabfragen relevant. Kleinere Seiten können von einer Begrenzung zunächst nichts bemerken, bis das Datenvolumen wächst.
Leistung, Wiederholungen und Datenkonsistenz
Eine robuste Integration muss mit temporären Fehlern umgehen können. Netzwerkunterbrechungen, Wartungsfenster oder kurzzeitige Serverüberlastung sind nicht dasselbe wie ein dauerhaft falscher API-Schlüssel. Wiederholungen sollten deshalb nur für geeignete Fehler vorgesehen werden und mit wachsendem Zeitabstand erfolgen.
Wichtig ist die Vermeidung von doppelten Bestellungen oder mehrfachen Änderungen. Vor einer Wiederholung muss geklärt werden, ob der erste Aufruf vielleicht bereits erfolgreich verarbeitet wurde, die Antwort aber nicht angekommen ist. Eine eindeutige externe Referenz oder ein Idempotenzkonzept kann helfen, denselben Vorgang sicher zu erkennen. Die konkrete Umsetzung hängt von der verwendeten Schnittstelle und dem Geschäftsprozess ab.
Bei größeren Synchronisationen sind kleinere Pakete, eine nachvollziehbare Warteschlange und ein Protokoll für erfolgreiche sowie fehlgeschlagene Datensätze sinnvoll. Ein Prozess sollte nicht einfach beim ersten Fehler abbrechen, ohne mitzuteilen, welche Datensätze bereits verarbeitet wurden.
Sicherheit bei WooCommerce-API-Schnittstellen
API-Zugänge können weitreichende Rechte besitzen. Beschränke Berechtigungen daher auf das tatsächlich benötigte Maß. Ein System, das nur Produkte lesen muss, benötigt keinen Schreibzugriff auf Bestellungen. Zugangsdaten sollten sicher gespeichert, regelmäßig überprüft und bei Verdacht auf Offenlegung sofort ersetzt werden.
Zusätzliche Schutzmaßnahmen können je nach Architektur sinnvoll sein:
- HTTPS für die gesamte Kommunikation,
- serverseitige Speicherung von Geheimnissen,
- begrenzte Benutzer- und API-Berechtigungen,
- Protokollierung ohne vollständige Zugangsdaten oder unnötige Kundendaten,
- Überwachung ungewöhnlicher Anfragehäufigkeiten,
- Staging-Tests vor Änderungen an produktiven Schnittstellen,
- regelmäßige Backups und ein getesteter Wiederherstellungsweg.
Keine dieser Maßnahmen ersetzt eine konkrete Prüfung der eingesetzten Umgebung. Besonders bei Zahlungs-, Kunden- und Bestelldaten sollten Datenschutz, Zugriffskontrolle und Aufbewahrung im jeweiligen technischen und organisatorischen Kontext bewertet werden.
Praxisbeispiel: Bestellungen werden nicht übertragen
Angenommen, WooCommerce-Bestellungen sollen an ein internes System übertragen werden. Neue Bestellungen bleiben dort aus, während der Shop weiterhin erreichbar ist. Eine sinnvolle Analyse beginnt nicht mit einer Änderung am Theme, sondern mit dem Integrationsprotokoll.
- Prüfe, ob die Anfrage überhaupt ausgelöst wird und welcher Endpunkt angesprochen wird.
- Vergleiche den HTTP-Status und die Antwort mit einem funktionierenden Vorgang.
- Kontrolliere, ob der API-Schlüssel noch existiert und Schreibrechte besitzt.
- Prüfe, ob nur Bestellungen mit bestimmten Zahlungsarten, Produkten oder Statuswerten betroffen sind.
- Vergleiche die JSON-Struktur der funktionierenden und der fehlerhaften Bestellung.
- Untersuche Logs auf PHP-Fehler, Zeitüberschreitungen oder blockierende Sicherheitsregeln.
- Teste eine Korrektur zunächst mit einer nicht produktiven Bestellung oder in einer Staging-Umgebung.
Wenn nur Bestellungen mit einer bestimmten Adresse oder einem besonderen Artikel fehlschlagen, spricht das eher für ein Datenmapping- oder Validierungsproblem. Wenn alle Anfragen mit 401 abgewiesen werden, ist die Authentifizierung wahrscheinlicher. Die Diagnose sollte diese Hinweise nutzen, statt alle Komponenten gleichzeitig zu verändern.
Wann individuelle Entwicklung sinnvoll ist
Standardplugins können einfache Synchronisationsaufgaben abdecken. Individuelle Entwicklung wird interessant, wenn Geschäftslogik, Datenmapping oder Fehlerbehandlung von den Standardabläufen abweichen. Beispiele sind spezielle Preisregeln, mehrere Lagerorte, eigene Bestellstatus, komplexe Varianten oder eine bestehende Unternehmenssoftware.
Eine updatefähige Lösung sollte WordPress- und WooCommerce-Hooks, Filter oder geeignete Erweiterungspunkte verwenden, statt Core-Dateien zu verändern. Änderungen an WordPress- oder WooCommerce-Core-Dateien werden bei Updates überschrieben und erschweren die Wartung. Individueller Code sollte außerdem dokumentiert, versioniert und in einer geeigneten Umgebung getestet werden.
Vor der Umsetzung sollten Datenflüsse festgelegt werden: Welches System ist führend? Welche Felder werden übertragen? Wie werden Löschungen, Rückgaben und Statusänderungen behandelt? Was geschieht bei einem Timeout? Wer erhält eine Fehlermeldung? Diese Fragen sind mindestens so wichtig wie der eigentliche API-Aufruf.
Häufige Fehler
Nur die Fehlermeldung im Browser prüfen
Der Browser zeigt oft nicht den vollständigen technischen Zusammenhang. Prüfe zusätzlich Server-, Plugin- und Integrationslogs. Achte darauf, sensible Informationen vor einer Weitergabe zu entfernen.
API-Schlüssel mit Administratorzugang verwechseln
Ein WordPress-Administrator und ein WooCommerce-API-Schlüssel sind unterschiedliche Zugriffsebenen. Ein Administratorstatus löst nicht automatisch eine falsch konfigurierte API-Authentifizierung.
Produktivdaten für Tests verwenden
Schreibende API-Tests können Produkte, Bestellungen oder Lagerbestände verändern. Verwende, sofern möglich, Staging oder klar gekennzeichnete Testdaten und sichere die Umgebung vorher.
Fehler durch wiederholte Anfragen verschärfen
Ein automatisches Wiederholen ohne Begrenzung kann Server und Schnittstelle zusätzlich belasten oder doppelte Datensätze erzeugen. Wiederholungen brauchen Regeln für Anzahl, Abstand und sichere Erkennung bereits verarbeiteter Vorgänge.
Core-Dateien direkt bearbeiten
Direkte Änderungen an WordPress- oder WooCommerce-Dateien sind nicht updatefest. Nutze stattdessen geeignete Hooks, Filter, ein eigenes Plugin oder ein Child Theme, je nach Anwendungsfall.
FAQ
Warum treten WooCommerce API Probleme trotz korrekter URL auf?
Eine korrekte URL reicht nicht aus. Authentifizierung, Berechtigungen, HTTP-Methode, Datenformat, Serverregeln und API-Version müssen ebenfalls zusammenpassen. Außerdem kann ein Sicherheitsplugin oder eine Firewall die Anfrage blockieren.
Was bedeutet ein 401-Fehler bei der WooCommerce REST API?
Ein 401-Fehler weist meist auf ein Authentifizierungsproblem hin. Prüfe API-Schlüssel, Benutzerzuordnung, Berechtigungen, Zielumgebung und die vom Server unterstützte Authentifizierungsmethode. Übertrage Zugangsdaten nicht ungeschützt an den Browser.
Was kann ich bei einem 403-Fehler tun?
Prüfe zunächst die Berechtigungen des verwendeten Schlüssels. Danach kommen Sicherheitsplugins, Web-Application-Firewalls, Serverregeln und Hosting-Schutzmechanismen als mögliche Ursachen infrage. Die Logs können zeigen, welche Komponente den Zugriff abgewiesen hat.
Wie finde ich heraus, ob das JSON fehlerhaft ist?
Vergleiche die tatsächlich gesendete Struktur mit dem erwarteten Format der verwendeten API-Version. Kontrolliere Klammern, Anführungszeichen, Datentypen, Pflichtfelder und verschachtelte Objekte. Teste Änderungen zunächst mit einer begrenzten, nicht kritischen Ressource.
Warum werden manche Produkte synchronisiert und andere nicht?
Dann kann ein datensatzbezogenes Problem vorliegen. Unterschiede bei Varianten, SKU, Kategorien, Pflichtfeldern, Bildern oder Sonderzeichen können die Verarbeitung beeinflussen. Vergleiche einen funktionierenden und einen fehlerhaften Datensatz systematisch.
Wie lassen sich doppelte Bestellungen bei Wiederholungen vermeiden?
Die Integration sollte eine eindeutige externe Referenz speichern und vor einer erneuten Anlage prüfen, ob der Vorgang bereits verarbeitet wurde. Zusätzlich sind kontrollierte Wiederholungen, ein Verarbeitungsstatus und eine nachvollziehbare Protokollierung sinnvoll.
Wann brauche ich Unterstützung bei WooCommerce API Problemen?
Unterstützung ist sinnvoll, wenn Bestellungen, Zahlungen oder Lagerbestände betroffen sind, die Ursache nicht eindeutig eingegrenzt werden kann oder produktive Tests ein Risiko darstellen. Auch bei individuellen Schnittstellen, Sicherheitsfragen und wiederkehrenden Synchronisationsfehlern kann eine strukturierte technische Analyse Zeit und Folgeschäden vermeiden.
Fazit
WooCommerce API Probleme lassen sich am zuverlässigsten lösen, wenn Du Verbindung, Authentifizierung, Endpunkt, Datenformat, Server und Geschäftslogik getrennt untersuchst. Beginne mit einer reproduzierbaren Fehlermeldung und werte Statuscode, Antwort, Logs und betroffene Datensätze gemeinsam aus. Backups, Staging und minimale Berechtigungen reduzieren Risiken bei der Fehlersuche.
Wenn eine Standardintegration nicht ausreicht, sollte die Schnittstelle updatefähig, dokumentiert und auf die tatsächlichen Datenflüsse abgestimmt werden. So entsteht nicht nur eine kurzfristige Reparatur, sondern eine nachvollziehbare Grundlage für stabile WooCommerce-Prozesse.