WordPress-Dateidownloads schützen: Der umfassende Ratgeber
WordPress-Dateidownloads zu schützen ist wichtig, sobald Dateien nicht für alle Besucher frei zugänglich sein sollen. Dazu gehören beispielsweise digitale Produkte, interne Dokumente, Mitgliederinhalte, Schulungsunterlagen oder sensible Medien. Ein sichtbarer Download-Link allein bietet jedoch keinen zuverlässigen Schutz: Wer die direkte URL kennt, kann eine Datei unter Umständen auch ohne den vorgesehenen Seitenaufruf abrufen.
Dieser Ratgeber zeigt, wie Sie WordPress-Dateidownloads schützen, welche Schutzebenen sinnvoll sind und worauf Sie bei Plugins, Serverkonfiguration, Benutzerrechten und der praktischen Nutzung achten sollten. Ziel ist ein nachvollziehbares Sicherheitskonzept, das den Zugang kontrolliert, ohne berechtigte Besucher unnötig zu behindern.
Passende WordPress Hilfe zum Thema
Was bedeutet der Schutz von WordPress-Dateidownloads?
Beim Schutz von Dateidownloads geht es nicht nur darum, einen Button auf einer Seite zu verstecken. Entscheidend ist, ob die Datei selbst vor unberechtigten direkten Aufrufen geschützt ist. Liegt ein Dokument beispielsweise im normalen Upload-Verzeichnis und wird lediglich über eine schwer auffindbare Seite verlinkt, ist es meist nicht wirklich geschützt.
Ein wirksamer Schutz kann mehrere Aufgaben erfüllen:
- Nur angemeldete oder berechtigte Benutzer dürfen eine Datei abrufen.
- Direkte Aufrufe der Originaldatei werden verhindert oder kontrolliert.
- Download-Links können zeitlich begrenzt oder an einen Benutzer gebunden werden.
- Die Anzahl der Downloads lässt sich gegebenenfalls begrenzen oder protokollieren.
- Unbeabsichtigte Suchmaschinenerfassung und öffentliche Verlinkung werden reduziert.
Absolute Sicherheit gibt es nicht, sobald ein berechtigter Nutzer eine Datei herunterladen und lokal speichern kann. Der praktische Zweck besteht daher darin, unberechtigte Zugriffe deutlich zu erschweren und den Zugang nachvollziehbar zu steuern.
Welche Dateien sollten besonders geschützt werden?
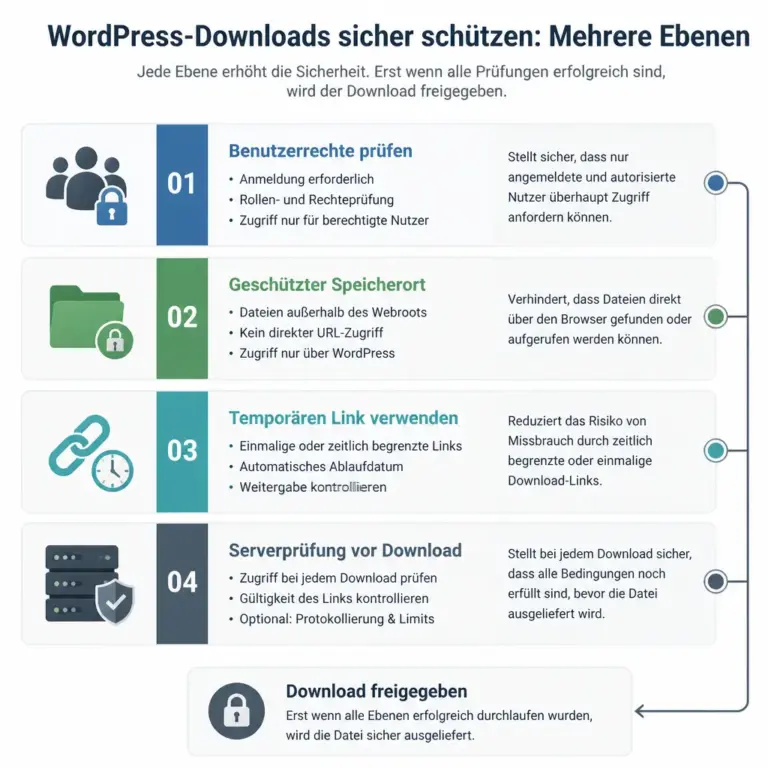
Die Grafik macht sichtbar, dass Zugriffskontrolle, Speicherort und kontrollierte Auslieferung zusammengehören. Sie hilft dabei, die eigene Lösung nicht auf eine einzelne Maßnahme zu reduzieren.
Der erforderliche Schutz hängt vom Inhalt und vom möglichen Schaden eines unbefugten Zugriffs ab. Eine öffentlich gedachte Pressemappe benötigt normalerweise keine Zugangskontrolle. Ein internes Protokoll, eine bezahlte Vorlage oder ein personenbezogenes Dokument sollte dagegen nicht einfach im frei zugänglichen Medienordner liegen.
Typische geschützte Inhalte
- E-Books, Checklisten und Vorlagen, die nur nach einer Anmeldung oder einem Kauf verfügbar sein sollen
- Mitglieder- und Kursmaterialien
- Interne Dokumente für Mitarbeitende, Vereine oder Projektgruppen
- Rechnungen, Verträge und personenbezogene Unterlagen
- Software, Lizenzdateien oder digitale Bonusinhalte
- Entwürfe, Präsentationen und vertrauliche Medien
Prüfen Sie vor der technischen Umsetzung, ob der Inhalt tatsächlich vertraulich ist. Ein Downloadschutz ersetzt keine datenschutzrechtliche Prüfung und sollte nicht als alleinige Maßnahme für besonders sensible Daten betrachtet werden.
Die wichtigsten Schutzebenen im Überblick
WordPress-Dateidownloads schützen Sie am zuverlässigsten mit mehreren aufeinander abgestimmten Ebenen. Nicht jede Website braucht jede Maßnahme, aber die folgenden Bausteine helfen bei der Auswahl.
| Schutzebene | Geeignet für | Wichtiger Hinweis |
|---|---|---|
| Benutzerrollen und Berechtigungen | Mitgliederbereiche und interne Inhalte | Die Datei muss technisch an die Berechtigungsprüfung gekoppelt sein. |
| Geschützte Speicherorte | Dokumente mit eingeschränktem Zugriff | Ein versteckter Ordner allein ist kein ausreichender Schutz. |
| Kontrollierte Download-Skripte | Temporäre und personalisierte Links | Die Serverkonfiguration muss den direkten Dateizugriff verhindern. |
| Zeitlich begrenzte URLs | Bezahlte oder einmalige Downloads | Die Gültigkeitsdauer sollte zum Nutzungsszenario passen. |
| Webserver-Regeln | Direkte Abrufe aus bestimmten Ordnern | Fehlerhafte Regeln können auch legitime Zugriffe blockieren. |
| Protokollierung und Limits | Missbrauchserkennung und Zugriffskontrolle | Nur notwendige Daten erfassen und Aufbewahrung prüfen. |
Die passende Kombination richtet sich nach dem Schutzbedarf, dem verwendeten Hosting und der technischen Erfahrung des Teams. Eine einfache Mitgliederseite braucht eine andere Lösung als ein Shop mit vielen digitalen Produkten.
WordPress-Dateidownloads mit Benutzerrechten schützen
Für viele Websites ist die Zugriffskontrolle über Benutzerkonten der verständlichste Ansatz. Nutzer melden sich an und erhalten abhängig von ihrer Rolle, Mitgliedschaft oder Freischaltung Zugriff auf bestimmte Dateien. Wichtig ist, dass die Berechtigung vor der Auslieferung der Datei geprüft wird.
Ein Plugin für Mitgliederbereiche oder digitale Inhalte kann diese Aufgabe übernehmen. Achten Sie bei der Auswahl auf konkrete Funktionen statt auf allgemeine Werbeaussagen. Relevant sind unter anderem:
- Unterstützung der benötigten Benutzerrollen oder Mitgliedsstufen
- Schutz von Dateien unabhängig vom sichtbaren Download-Link
- Kompatibilität mit der eingesetzten WordPress- und PHP-Version
- Möglichkeit, Zugriffe zu widerrufen
- Regelmäßige Aktualisierungen und nachvollziehbare Dokumentation
- Kontrollierbare Fehlermeldungen, damit geschützte Pfade nicht unnötig offengelegt werden
Ein häufiger Fehler besteht darin, nur die Seite mit dem Download-Button zu schützen. Wenn die Datei weiterhin über ihre ursprüngliche Medien-URL erreichbar ist, kann die Zugriffssperre leicht umgangen werden. Testen Sie deshalb immer auch den direkten Aufruf in einem privaten Browserfenster ohne Anmeldung.
Geschützte Speicherorte und direkte URLs
Die WordPress-Mediathek ist für viele öffentliche Medien praktisch. Sie ist jedoch nicht automatisch der richtige Speicherort für vertrauliche oder zugriffsbeschränkte Dateien. Je nach Hosting und Plugin können hochgeladene Dateien direkt über eine vorhersehbare URL erreichbar sein.
Für geschützte Inhalte kommen grundsätzlich zwei Vorgehensweisen infrage:
- Datei außerhalb des öffentlich erreichbaren Webverzeichnisses speichern: Ein kontrolliertes System liefert die Datei erst nach erfolgreicher Berechtigungsprüfung aus.
- Direkten Webzugriff auf einen geschützten Ordner sperren: Die Auslieferung erfolgt über eine serverseitige Prüfung oder eine speziell dafür vorgesehene Download-Komponente.
Welche Variante möglich ist, hängt vom Hosting ab. Bei Managed-Hosting-Angeboten stehen nicht immer alle Servereinstellungen zur Verfügung. Verändern Sie Konfigurationsdateien nur, wenn Sie die Auswirkungen verstehen und eine Wiederherstellung vorbereitet haben.
Beachten Sie außerdem Backups: Eine Datei kann trotz geschützter Website in einem ungeschützten Backup, einer Testumgebung oder einem falsch konfigurierten Staging-System liegen. Der Schutz sollte deshalb in allen produktiven Kopien geprüft werden.
Zeitlich begrenzte und signierte Download-Links
Zeitlich begrenzte Links reduzieren das Risiko, dass eine einmal kopierte URL dauerhaft verwendet wird. Ein solcher Link enthält typischerweise einen schwer erratbaren Schlüssel und läuft nach einem festgelegten Zeitraum ab. Je nach System kann er zusätzlich an einen Benutzer, eine Bestellung oder eine bestimmte Berechtigung gebunden sein.
Diese Lösung ist besonders sinnvoll für:
- digitale Produkte nach einem Kauf
- persönliche Dokumente in einem Kundenportal
- Einladungen zu einmaligen Downloads
- große Dateien, deren Zugriff nicht dauerhaft offen bleiben soll
Die Gültigkeitsdauer sollte weder unnötig lang noch unrealistisch kurz sein. Ein Kunde, der wegen eines abgelaufenen Links wiederholt eine neue E-Mail anfordern muss, erlebt den Schutz als Hindernis. Bei vertraulichen Unterlagen kann dagegen ein kurzer Zeitraum angemessen sein.
Ein Link mit zufälligem Token ist nicht automatisch sicher, wenn die zugrunde liegende Datei weiterhin über ihre normale URL erreichbar ist. Signierte oder temporäre Links funktionieren nur dann zuverlässig, wenn der direkte Zugriff auf den Originalpfad ebenfalls kontrolliert wird.
Webserver-Regeln richtig einsetzen
Webserver-Regeln können direkte Zugriffe auf bestimmte Dateitypen oder Verzeichnisse blockieren. Bei Apache kommen beispielsweise Regeln in einer .htaccess-Datei infrage; bei anderen Serverumgebungen gelten andere Konfigurationsmechanismen. Die konkrete Syntax hängt von der Servertechnik und vom Hosting ab.
Vor einer Änderung sollten Sie:
- ein aktuelles Backup der Konfiguration und Website erstellen
- prüfen, welcher Webserver tatsächlich verwendet wird
- die Auswirkungen auf bereits bestehende Downloads klären
- einen Testzugang ohne Berechtigung vorbereiten
- die Fehlermeldung und das Verhalten berechtigter Nutzer kontrollieren
Eine pauschale Sperre nach Dateiendung kann unerwartete Nebenwirkungen haben. Wenn beispielsweise alle PDF-Dateien blockiert werden, funktionieren möglicherweise auch öffentliche Broschüren oder eingebettete Dokumente nicht mehr. Besser ist eine gezielte Regel für die geschützten Ordner oder eine Auslieferung über ein dafür vorgesehenes System.
Serverregeln sollten außerdem nicht als Ersatz für Rollen- und Rechtekonzepte betrachtet werden. Sie verhindern einen bestimmten Zugriffspfad, wissen aber in der Regel nicht, ob ein konkreter WordPress-Nutzer berechtigt ist.
Downloadschutz mit Plugins: Auswahl und Einrichtung
Plugins können die technische Umsetzung vereinfachen, insbesondere wenn Sie keine Serverkonfiguration bearbeiten möchten. Trotzdem bleibt die Verantwortung für Auswahl, Aktualisierung und Prüfung bei der Website-Betreuung.
Darauf sollten Sie bei einem Plugin achten
- Klare Schutzlogik: Die Dokumentation sollte erklären, wie direkte Datei-URLs abgesichert werden.
- Kompatibilität: Prüfen Sie WordPress-, PHP-, Theme- und Plugin-Kompatibilität.
- Rollen und Regeln: Das Plugin sollte Ihre tatsächlichen Zugriffsstufen abbilden können.
- Aktualität: Veraltete Erweiterungen erhöhen Wartungs- und Sicherheitsrisiken.
- Migration: Überlegen Sie, wie Dateien und Berechtigungen bei einem späteren Pluginwechsel übernommen werden.
- Transparenz: Prüfen Sie, ob Protokolle, externe Dienste oder zusätzliche Benutzerinformationen verwendet werden.
Installieren Sie eine Erweiterung zunächst in einer Testumgebung. Testen Sie mindestens einen berechtigten Benutzer, einen nicht berechtigten Benutzer, einen abgemeldeten Besucher und einen abgelaufenen oder widerrufenen Zugriff. Prüfen Sie außerdem, ob die Datei in Suchmaschinen, Browser-Caches oder öffentlichen Vorschauen auftauchen kann.
Schutz in Shops und Mitgliederbereichen
In einem Shop ist der Download oft an eine Bestellung oder einen bestimmten Produktstatus gebunden. Die Berechtigung sollte nicht allein durch eine Erfolgsmeldung nach dem Kauf entstehen, sondern serverseitig mit der Bestellung verknüpft sein. Wird eine Bestellung storniert, erstattet oder manuell geändert, sollte das Verhalten des Downloadzugangs klar festgelegt sein.
Für Mitgliederbereiche gelten ähnliche Fragen:
- Welche Mitgliedsstufe darf welche Datei abrufen?
- Bleibt der Zugriff nach einer Kündigung bestehen?
- Wie werden Dateien bei einem Rollenwechsel behandelt?
- Kann ein Link an andere Personen weitergegeben werden?
- Wie werden fehlgeschlagene oder auffällige Downloadversuche behandelt?
Vermeiden Sie pauschale Freigaben für große Gruppen, wenn einzelne Nutzer unterschiedliche Rechte benötigen. Eine eindeutige Zuordnung zwischen Benutzer, Inhalt und Berechtigung erleichtert auch spätere Supportfälle.
Technische und organisatorische Sicherheitsmaßnahmen
WordPress-Dateidownloads schützen bedeutet nicht nur, eine Funktion zu aktivieren. Auch die Umgebung der Website beeinflusst das Risiko.
Grundlegende Maßnahmen
- WordPress, Themes, Plugins und die Serverumgebung aktuell halten
- starke, individuelle Passwörter und nach Möglichkeit zusätzliche Anmeldeabsicherung verwenden
- Administratorrechte sparsam vergeben
- regelmäßige Backups erstellen und deren Wiederherstellung prüfen
- Test-, Entwicklungs- und Produktionsumgebung voneinander trennen
- vertrauliche Dateien nicht unnötig in E-Mail-Anhängen oder öffentlichen Cloud-Ordnern duplizieren
- den Zugriff auf Protokolle und Backups ebenfalls begrenzen
Bei personenbezogenen Daten sollten Sie zusätzlich klären, welche Rechtsgrundlage, Informationspflichten und Löschfristen gelten. Protokollieren Sie nur, was für Betrieb, Sicherheit oder Nachweis tatsächlich erforderlich ist. Eine technische Möglichkeit zur Aufzeichnung bedeutet nicht automatisch, dass jede Aufzeichnung sinnvoll oder zulässig ist.
So testen Sie den Schutz zuverlässig
Ein Downloadschutz ist erst dann belastbar, wenn er praktisch überprüft wurde. Die Prüfung sollte nach der Einrichtung, nach größeren Updates und nach Änderungen an Rollen oder Serverregeln wiederholt werden.
- Öffentlichen Zugriff prüfen: Kopieren Sie die direkte Datei-URL und rufen Sie sie in einem privaten Browserfenster ohne Anmeldung auf.
- Rollen testen: Prüfen Sie ein Konto ohne Berechtigung, ein Konto mit Berechtigung und gegebenenfalls mehrere Mitgliedsstufen.
- Linkweitergabe simulieren: Öffnen Sie einen Download-Link mit einem anderen Konto oder ohne gültige Sitzung.
- Ablauf kontrollieren: Testen Sie, was nach Ende der Gültigkeit oder nach einem Widerruf passiert.
- Fehlerfälle prüfen: Kontrollieren Sie nicht vorhandene Dateien, abgebrochene Downloads und unvollständige Berechtigungsdaten.
- Leistung beobachten: Bei großen Dateien sollte der Download den Server nicht unnötig überlasten.
Achten Sie bei den Ergebnissen nicht nur auf eine Fehlermeldung. Entscheidend ist, ob die Datei tatsächlich nicht übertragen wird. Prüfen Sie außerdem, ob Fehlermeldungen interne Pfade, Dateinamen oder technische Details preisgeben.
Häufige Fehler beim Schutz von Downloads
Nur den Button verstecken
Ein ausgeblendeter Button schützt die Datei nicht. Direkte URLs, Browser-Verlauf, Suchmaschinen oder Weiterleitungen können den Speicherort weiterhin verraten.
Dateinamen als Geheimnis verwenden
Ein ungewöhnlicher Dateiname ist keine Zugriffskontrolle. Wenn die URL weitergegeben wird, bleibt der Zugriff möglich, sofern keine serverseitige Prüfung greift.
Alle Dateien im Medienordner ablegen
Der Medienordner ist bequem, aber nicht automatisch privat. Prüfen Sie, ob Ihr Schutzsystem dort tatsächlich den direkten Abruf verhindert.
Schutz nur einmal testen
Updates, neue Plugins, Caching oder Änderungen am Hosting können das Verhalten verändern. Wiederholte Tests gehören zur laufenden Wartung.
Zwischenspeicher übersehen
Seiten- und CDN-Caches können geschützte Inhalte falsch ausliefern oder alte Berechtigungen vorhalten. Klären Sie, welche Cache-Regeln für private Downloads gelten.
Zu viele Rechte vergeben
Wenn jeder Benutzer dieselbe umfangreiche Rolle erhält, wird die Zugriffskontrolle unnötig grob. Definieren Sie Rechte so eng wie möglich und entfernen Sie nicht mehr benötigte Zugänge.
Entscheidungshilfe für die passende Lösung
Beantworten Sie vor der Umsetzung einige grundlegende Fragen:
- Ist die Datei öffentlich, intern oder personenbezogen?
- Wer soll zugreifen dürfen: alle angemeldeten Nutzer, eine bestimmte Rolle, ein Käufer oder eine einzelne Person?
- Soll der Zugriff dauerhaft oder nur für einen begrenzten Zeitraum gelten?
- Muss die Anzahl der Downloads begrenzt werden?
- Wie groß sind die Dateien und wie viele Abrufe werden erwartet?
- Benötigen Sie eine Übersicht über Zugriffe oder reicht eine einfache Berechtigungskontrolle?
- Welche Funktionen unterstützt Ihr Hosting ohne individuelle Serveranpassung?
Für einfache Mitgliederinhalte genügt häufig eine sauber eingerichtete Zugriffskontrolle mit geschützter Dateiauslieferung. Für bezahlte oder personenbezogene Inhalte sind zusätzlich temporäre Links, Widerrufsmöglichkeiten und ein durchdachtes Backup- und Cache-Konzept sinnvoll. Bei hohem Schutzbedarf oder vielen individuellen Zugriffen sollte eine fachkundige Person die Architektur prüfen.
FAQ
Sind Dateien in der WordPress-Mediathek automatisch geschützt?
Nein. Die Mediathek verwaltet Dateien, macht sie aber nicht automatisch privat. Ob ein direkter Abruf möglich ist, hängt vom Speicherort, Webserver und eingesetzten Schutzsystem ab.
Reicht eine geschützte WordPress-Seite für den Downloadschutz?
Nein, nicht unbedingt. Wenn die Datei über ihre direkte URL weiterhin erreichbar ist, kann die Seitensperre umgangen werden. Testen Sie deshalb immer den Originalpfad der Datei.
Kann ich einen Download vollständig vor Weitergabe schützen?
Nein. Ein berechtigter Nutzer kann eine Datei speichern, kopieren oder weitergeben. Zeitlich begrenzte, personalisierte Links und sichtbare Hinweise können das Risiko reduzieren, aber keine absolute Kontrolle herstellen.
Welche Lösung eignet sich für digitale Produkte?
In der Regel ist eine Lösung sinnvoll, die den Download an eine Bestellung oder Freischaltung bindet, direkte Dateipfade schützt und bei Bedarf zeitlich begrenzte Links erzeugt. Prüfen Sie außerdem Widerruf, Erstattungen und Linkweitergabe.
Sollten geschützte Dateien aus der Mediathek entfernt werden?
Das kann sinnvoll sein, ist aber nicht immer zwingend. Entscheidend ist, ob der direkte Webzugriff wirksam blockiert und die Datei kontrolliert ausgeliefert wird. Ein alternativer, nicht öffentlich erreichbarer Speicherort kann die Architektur vereinfachen.
Wie oft sollte ich den Downloadschutz testen?
Testen Sie nach der Ersteinrichtung, nach Änderungen an Plugins, Rollen, Hosting oder Caching sowie in regelmäßigen Wartungsintervallen. Bei sensiblen Inhalten sind dokumentierte Tests besonders hilfreich.
Was sollte bei personenbezogenen Dateien zusätzlich beachtet werden?
Prüfen Sie Zweck, Berechtigung, Aufbewahrungsdauer, Löschung, Protokollierung und Backups. Technischer Zugriffsschutz ist nur ein Teil der organisatorischen und rechtlichen Anforderungen.
Fazit: WordPress-Dateidownloads mit einem Konzept schützen
WordPress-Dateidownloads schützen Sie nicht zuverlässig durch versteckte Links oder schwer erratbare Dateinamen. Entscheidend ist eine serverseitig durchgesetzte Zugriffskontrolle, die den berechtigten Nutzer, die Datei und gegebenenfalls einen zeitlich begrenzten Link miteinander verbindet.
Beginnen Sie mit einer Bestandsaufnahme der Dateien und ihrer Schutzbedürftigkeit. Wählen Sie anschließend eine Lösung, die zu Benutzerrollen, Shop oder Mitgliederbereich, Hosting und Dateigröße passt. Prüfen Sie direkte URLs, Linkweitergabe, abgelaufene Berechtigungen, Caches und Backups. So entsteht ein Downloadsystem, das verständlich bleibt, berechtigte Zugriffe ermöglicht und typische Umgehungswege deutlich reduziert.