WordPress Third-Party-Skripte prüfen: Sicherheit, Datenschutz und Performance
WordPress Third-Party-Skripte prüfen zu können, ist eine wichtige Aufgabe für jede Website, die externe Dienste einbindet. Analyse-Tools, Werbenetzwerke, Videos, Chats, Karten, Schriftbibliotheken und Zahlungsanbieter erweitern eine Website, laden dabei aber häufig JavaScript, Cookies oder Tracking-Pixel von fremden Servern nach. Das kann die Ladezeit verlängern, Datenschutzfragen aufwerfen und bei fehlerhaften oder manipulierten Quellen ein Sicherheitsrisiko darstellen.
Dieser Ratgeber zeigt einen nachvollziehbaren Ablauf, mit dem Sie externe Skripte erfassen, ihren Zweck bewerten, ihre Herkunft prüfen und die Einbindung sinnvoll absichern. Im Mittelpunkt steht nicht das pauschale Entfernen aller Drittanbieter, sondern eine begründete Entscheidung für jedes einzelne Skript.
Passende WordPress Hilfe zum Thema
Was sind Third-Party-Skripte in WordPress?
Ein Third-Party-Skript ist ein Codebestandteil, der nicht von Ihrer eigenen Website-Domain, sondern von einer externen Domain geladen wird. Typisch ist ein JavaScript-Aufruf wie <script src="https://beispiel-dienst.example/script.js"></script>. Die Datei liegt dann nicht auf Ihrem Webspace, sondern wird beim Seitenaufruf von einem anderen Server angefordert.
Externe Skripte können direkt im Theme, über ein Plugin, über einen Tag-Manager oder über einen Website-Baukasten eingebunden werden. Auch ein scheinbar unauffälliges Element wie ein eingebettetes Video, eine Karte oder ein Social-Media-Widget kann weitere Verbindungen zu Drittanbietern auslösen.
Wichtig ist die Unterscheidung zwischen dem Ursprung des Skripts und dem Anbieter des Dienstes. Ein Plugin kann beispielsweise JavaScript aus dem eigenen Plugin-Ordner laden und zusätzlich eine externe Bibliothek nachladen. Für die Prüfung müssen beide Ebenen betrachtet werden.
Warum sollten Sie externe Skripte prüfen?
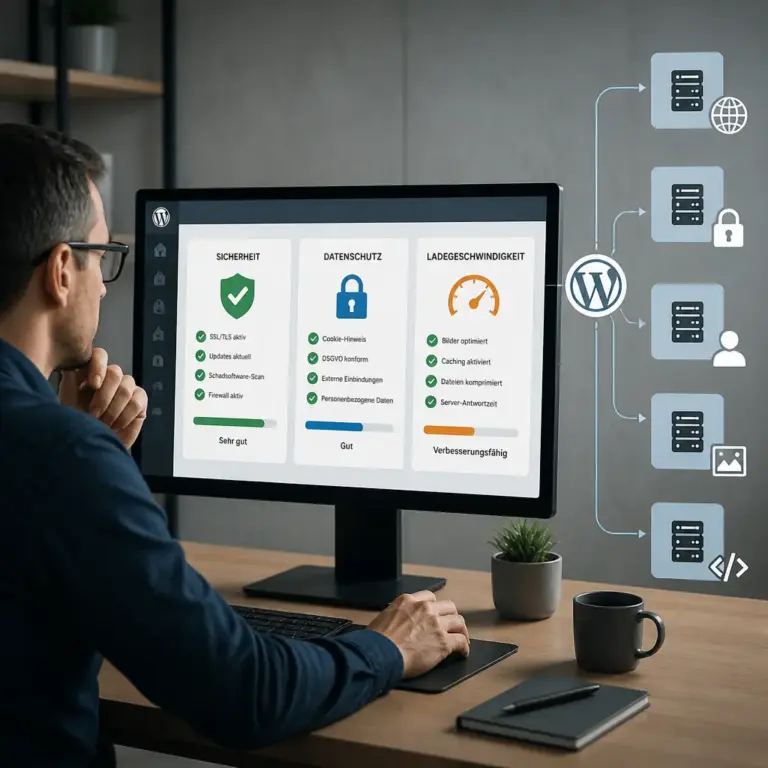
Die Darstellung macht sichtbar, dass ein Drittanbieter-Skript nicht nur eine Geschwindigkeitsfrage ist. Leserinnen und Leser erkennen die drei Bewertungsbereiche, die bei jeder Einbindung gemeinsam betrachtet werden sollten.
Sicherheit
Ein extern eingebundener Code wird bei jedem Seitenaufruf aus einer fremden Quelle geladen. Wird die Quelle kompromittiert, verändert oder falsch konfiguriert, kann sich das Verhalten Ihrer Website ändern, ohne dass Sie eine WordPress-Datei bearbeitet haben. Das Risiko ist nicht bei jedem Dienst gleich, aber die Abhängigkeit sollte bewusst dokumentiert werden.
Besonders kritisch sind Skripte, die Formulare auslesen, Inhalte verändern, Weiterleitungen ausführen oder auf sensible Bereiche zugreifen können. Ein Analyse-Skript auf einer öffentlichen Informationsseite hat in der Regel eine andere Risikobewertung als ein externes Skript im Umfeld eines Kundenkontos oder Bezahlvorgangs.
Datenschutz
Ein Drittanbieter kann beim Laden einer Ressource technische Informationen wie IP-Adresse, Browserdaten, Referrer oder Zeitstempel erhalten. Je nach Dienst können außerdem Cookies, lokale Speichermechanismen oder individuelle Kennungen verwendet werden. Ob und unter welchen Voraussetzungen dies zulässig ist, hängt vom konkreten Dienst, seiner Konfiguration und dem Einsatzort ab.
Eine Datenschutzerklärung allein ersetzt keine technische Prüfung. Sie sollten zuerst wissen, welche Verbindungen tatsächlich stattfinden und welche Daten dabei möglicherweise übertragen werden. Danach lässt sich beurteilen, ob eine Einwilligung, eine datenschutzfreundliche Konfiguration oder der Verzicht auf den Dienst sinnvoll ist.
Performance und Verfügbarkeit
Jede externe Ressource kann zusätzliche DNS-Abfragen, Verbindungsaufbauten und Downloadzeiten verursachen. Blockierende Skripte können den Aufbau sichtbarer Inhalte verzögern. Auch ein Dienst, der normalerweise schnell reagiert, kann bei Störungen oder hoher Auslastung die Darstellung Ihrer Website beeinflussen.
Die Auswirkung hängt unter anderem von Dateigröße, Ladezeitpunkt, Ausführungsart, Caching und dem Gerät des Besuchers ab. Ein einzelnes kleines Skript ist nicht automatisch problematisch. Mehrere nicht benötigte Skripte können sich jedoch summieren und die Wartung erschweren.
Vorbereitung: Bestand und Verantwortlichkeiten klären
Beginnen Sie nicht mit dem Löschen von Code, sondern mit einer Bestandsaufnahme. Legen Sie eine einfache Liste oder Tabelle an. Für jedes Skript sollten mindestens folgende Angaben erfasst werden:
- externe Domain und vollständige Ressource,
- vermuteter Anbieter und konkreter Zweck,
- Einbindungsort, etwa Theme, Plugin, Tag-Manager oder Inhalt,
- betroffene Seiten und Zielgruppen,
- mögliche Cookies, Speicherzugriffe oder Datenübertragungen,
- Ladezeitpunkt und Abhängigkeiten,
- zuständige Person oder zuständiges Team,
- Entscheidung, Begründung und Datum der letzten Überprüfung.
Prüfen Sie außerdem, ob Sie eine aktuelle Sicherung und einen getrennten Testbereich haben. Änderungen an Theme-Dateien, Einwilligungsmechanismen oder sicherheitsrelevanten Plugins sollten nicht unkontrolliert auf der Live-Seite erfolgen. Ein Wartungsprotokoll hilft später dabei, Fehlerursachen und frühere Entscheidungen nachzuvollziehen.
WordPress Third-Party-Skripte prüfen: Schritt für Schritt
1. Quellen im Browser erfassen
Öffnen Sie die Website in einem aktuellen Browser und rufen Sie die Entwicklerwerkzeuge auf. Im Bereich für Netzwerkaktivitäten können Sie nach JavaScript-Dateien filtern und die geladenen Domains prüfen. Laden Sie die Seite zunächst in einem neuen privaten Fenster und wiederholen Sie den Vorgang anschließend mit den für Ihre Website relevanten Einwilligungseinstellungen.
Dokumentieren Sie nicht nur Dateien mit der Endung .js. Auch eingebettete Frames, Pixel, Schriftdateien, externe Stylesheets und API-Anfragen können für Datenschutz und Performance relevant sein. Achten Sie auf Aufrufe, die erst nach einer Interaktion oder nach dem Scrollen erscheinen.
Leeren Sie für einen Vergleich den Browsercache oder verwenden Sie eine geeignete Einstellung im Entwicklerwerkzeug. Sonst kann eine Ressource aus dem Cache stammen und in der aktuellen Aufzeichnung fehlen. Prüfen Sie mehrere Seitentypen: Startseite, Beitrag, Kontaktseite, Suche, Shop, Warenkorb und Konto sind oft unterschiedlich aufgebaut.
2. Quellen nach Zweck gruppieren
Ordnen Sie die gefundenen Verbindungen funktionalen Gruppen zu. Eine sinnvolle Einteilung ist:
| Gruppe | Typische Beispiele | Prüffrage |
|---|---|---|
| Notwendig | Sicherheitsfunktionen, Anmeldung, Warenkorb | Bricht eine zentrale Funktion ohne das Skript? |
| Komfort | Chat, Terminbuchung, dynamische Suche | Ist der Mehrwert den zusätzlichen Zugriffen wert? |
| Analyse | Besuchsmessung, Kampagnenauswertung | Welche Daten werden benötigt und wie lange? |
| Marketing | Werbe- und Retargeting-Dienste | Ist die Einbindung transparent und steuerbar? |
| Inhalt | Videos, Karten, soziale Beiträge | Kann eine datensparsame Alternative genutzt werden? |
| Unklar | Unbekannte Domains oder alte Bibliotheken | Wer verantwortet die Quelle und warum ist sie aktiv? |
Die Gruppe „unklar“ sollte nicht dauerhaft bestehen bleiben. Ein Skript ohne nachvollziehbaren Zweck ist ein guter Kandidat für eine technische und fachliche Nachprüfung. Entfernen Sie es jedoch erst, wenn Sie seine Abhängigkeiten und möglichen Auswirkungen getestet haben.
3. Einbindungsort in WordPress finden
Beginnen Sie mit den zuletzt geänderten Plugins, Theme-Funktionen und Code-Snippets. Viele Erweiterungen dokumentieren, welche externen Dienste sie nutzen. Die Dokumentation ist hilfreich, ersetzt aber nicht den Abgleich mit den tatsächlich geladenen Quellen.
Prüfen Sie anschließend globale Kopf- und Fußzeilen, individuelle HTML-Blöcke, Widgets und Vorlagen. Ein Skript kann auch in einem einzelnen Beitrag oder in einem Page-Builder-Element stecken. Bei einem Tag-Manager müssen Sie zusätzlich die dort hinterlegten Tags und Auslöser kontrollieren.
Vermeiden Sie direkte Änderungen an Dateien eines Drittanbieter-Themes oder Plugins, wenn dadurch spätere Aktualisierungen überschrieben werden. Nutzen Sie für eigene Anpassungen möglichst ein Child-Theme, eine dokumentierte Erweiterung oder eine verwaltete Code-Stelle. Bei komplexen Installationen kann eine Person mit WordPress- und Webentwicklungskenntnissen die Abhängigkeiten systematisch untersuchen.
4. Anbieter und Ressource plausibilisieren
Vergleichen Sie die Domain mit der offiziellen Dokumentation des verwendeten Dienstes. Achten Sie auf Tippfehler, ungewöhnliche Subdomains und Weiterleitungen. Ein vertraut klingender Dateiname beweist nicht, dass die Quelle vertrauenswürdig ist.
Prüfen Sie, ob die Datei über HTTPS geladen wird und ob die Einbindung noch benötigt wird. Veraltete Integrationen bleiben häufig aktiv, obwohl ein Plugin nicht mehr verwendet wird. Fragen Sie bei unklaren Quellen nach, welches Plugin oder welcher Dienst sie erzeugt. Eine Ressource, deren Herkunft niemand erklären kann, sollte nicht ohne weitere Bewertung dauerhaft eingebunden bleiben.
Für besonders sensible Anwendungen sollte die Auswahl eines Dienstes auch anhand seiner Sicherheitsdokumentation, seiner Änderungsprozesse und seiner Möglichkeiten zur Zugriffsbeschränkung erfolgen. Behaupten Sie dabei keine Sicherheitsgarantie, die Sie nicht belegen können. Ziel ist eine nachvollziehbare Risikobewertung, keine pauschale Freigabe.
5. Datenflüsse und Einwilligung bewerten
Fragen Sie für jedes Skript, welche Informationen beim Laden, bei der Interaktion und bei späteren Ereignissen übertragen werden können. Relevant sind unter anderem IP-Adresse, Referrer, Geräteinformationen, Kennungen, Formularinhalte oder Suchbegriffe. Auch die Übermittlung an mehrere weitere Domains sollte berücksichtigt werden.
Ordnen Sie den Dienst einer passenden Kategorie in Ihrem Einwilligungsmanagement zu. Nicht jede externe Ressource benötigt dieselbe Behandlung. Ein technisch notwendiger Dienst kann anders bewertet werden als Reichweitenmessung oder personalisierte Werbung. Die konkrete rechtliche Beurteilung sollte zu Ihrer Organisation, Ihrem Geschäftsmodell und den verwendeten Diensten passen.
Prüfen Sie, ob die Einwilligung tatsächlich vor dem nicht notwendigen Laden wirksam wird. Ein Banner, das erst nachträglich erscheint, verhindert nicht automatisch die vorherige Übertragung. Kontrollieren Sie außerdem, ob eine Ablehnung dauerhaft respektiert wird und ob nach einem Widerruf bereits gesetzte Speichermechanismen behandelt werden.
Eine gute Entscheidung beantwortet drei Fragen: Warum ist das Skript erforderlich, welche Daten können fließen und was passiert, wenn der Besucher nicht zustimmt?
6. Technische Schutzmaßnahmen kontrollieren
Für externe Skripte kommen je nach Einsatz verschiedene Schutzmaßnahmen infrage. Eine Content-Security-Policy kann festlegen, von welchen Quellen Skripte geladen werden dürfen. Sie ist allerdings sorgfältig zu planen, weil eine zu strenge Richtlinie Funktionen blockieren kann und eine zu weite Freigabe wenig Schutz bietet.
Bei statischen, versionierten Dateien kann Subresource Integrity sinnvoll sein. Dabei wird ein Prüfintegritätswert hinterlegt, sodass der Browser eine unerwartet veränderte Datei ablehnen kann. Diese Technik passt nicht zu jeder Ressource, etwa wenn der Anbieter den Dateiinhalt regelmäßig verändert. Verwenden Sie keine Prüfsumme, deren Herkunft oder Aktualität Sie nicht nachvollziehen können.
Weitere wichtige Punkte sind HTTPS, aktuelle Plugin- und Theme-Versionen, minimale Berechtigungen, getrennte Testumgebungen und ein geregelter Freigabeprozess. Laden Sie nicht benötigte Bibliotheken nicht vorsorglich. Weniger externe Abhängigkeiten bedeuten meist weniger Prüf- und Wartungsaufwand.
7. Ladeverhalten und Funktion messen
Vergleichen Sie eine Seite mit und ohne das betreffende Skript in einer Testumgebung. Beobachten Sie dabei nicht nur einen einzelnen Geschwindigkeitswert. Relevant sind unter anderem sichtbarer Seitenaufbau, Interaktivität, Blockierungen im Hauptthread, Anzahl der Netzwerkanfragen und Verhalten auf mobilen Geräten.
Testen Sie mehrere Bedingungen: eine schnelle Verbindung, eine langsamere mobile Verbindung, ein leeres und ein gefülltes Cache-Verhalten sowie verschiedene Einwilligungsentscheidungen. Ein Skript kann auf der Startseite unauffällig sein, aber auf einer detailreichen Produkt- oder Beitragsseite deutlich stärker ins Gewicht fallen.
Prüfen Sie nach einer Änderung auch alle betroffenen Funktionen. Dazu gehören Navigation, Formulare, Login, Suche, Medienwiedergabe, Cookie-Einstellungen und gegebenenfalls der Bestellablauf. Ein Skript darf nicht nur aus Performancegründen entfernt werden, wenn dadurch eine wichtige oder barrierearme Nutzung beeinträchtigt wird. Bewerten Sie den gesamten Nutzungskontext.
Entscheidungsmatrix für externe Skripte
Nach der Prüfung sollte für jede Ressource eine klare Entscheidung vorliegen. Die folgende Matrix bietet eine praktische Orientierung:
| Nutzen | Risiko oder Aufwand | Sinnvolle Maßnahme |
|---|---|---|
| hoch | niedrig | Einbindung dokumentieren und regelmäßig kontrollieren |
| hoch | hoch | Alternative, Einschränkung oder zusätzliche Schutzmaßnahmen prüfen |
| niedrig | niedrig | Nur behalten, wenn Wartungsaufwand vertretbar ist |
| niedrig | hoch | Entfernung oder Ersatz priorisieren |
| unklar | unklar | Verantwortlichen und Zweck klären, bis dahin besonders beobachten |
Eine Entfernung ist nicht immer die einzige Option. Sie können ein Skript nur auf den benötigten Seiten laden, den Startzeitpunkt verschieben, eine datensparsame Variante nutzen oder Inhalte zunächst als Vorschaubild darstellen. Solche Maßnahmen reduzieren oft die Belastung, ohne den gesamten Nutzen aufzugeben.
Häufige Fehler beim Prüfen von Third-Party-Skripten
Nur das Plugin-Verzeichnis durchsuchen
Eine Dateisuche findet nicht alle externen Verbindungen. Skripte können dynamisch nachgeladen, in Inhalten hinterlegt oder durch einen Tag-Manager ausgelöst werden. Deshalb müssen Quellcode, Netzwerkverhalten und WordPress-Konfiguration zusammen betrachtet werden.
Nur die Startseite prüfen
Beiträge, Formulare, Shopseiten und eingeloggte Bereiche können eigene Skripte laden. Erstellen Sie eine kleine Seitenauswahl, die alle wichtigen Vorlagentypen abdeckt. Interaktionen wie Klick, Scrollen, Öffnen eines Menüs oder Absenden eines Formulars gehören ebenfalls zum Test.
Blind auf ein Optimierungs-Plugin vertrauen
Werkzeuge zum Verzögern oder Zusammenfassen von JavaScript können die Performance verbessern, aber auch Reihenfolgen und Abhängigkeiten verändern. Nach jeder Optimierung müssen Funktionen, Einwilligungen und Fehlermeldungen geprüft werden. Eine technisch schnellere Seite ist nicht automatisch eine bessere Seite, wenn Inhalte unzuverlässig oder nicht zugänglich werden.
Unbekannte Quellen einfach blockieren
Eine Blockade kann Sicherheitsprobleme reduzieren, aber zentrale Funktionen ausfallen lassen. Dokumentieren Sie vor der Änderung die betroffenen Seiten und testen Sie eine kontrollierte Deaktivierung. Wenn die Quelle offensichtlich unerwünscht ist, sollte zusätzlich geprüft werden, ob ein kompromittiertes Plugin, ein unsicheres Snippet oder eine nicht autorisierte Änderung vorliegt.
Dokumentation und regelmäßige Kontrolle
Die Prüfung ist keine einmalige Aufgabe. Plugins werden aktualisiert, Anbieter ändern ihre Domains, neue Marketing-Tags kommen hinzu und alte Integrationen werden vergessen. Legen Sie deshalb einen wiederkehrenden Kontrolltermin fest, dessen Abstand zur Änderungsfrequenz und Bedeutung Ihrer Website passt.
Halten Sie für jede Ressource die Entscheidung, den Einbindungsort, die zuständige Person und die letzte Prüfung fest. Ergänzen Sie bei Änderungen den Anlass und das Ergebnis des Funktionstests. Eine solche Dokumentation erleichtert Übergaben, Datenschutzbewertungen und die Fehlersuche nach Updates.
Ein praktikabler Freigabeprozess kann so aussehen:
- Der gewünschte Dienst wird mit Zweck und betroffenen Seiten erfasst.
- Technische und datenschutzbezogene Anforderungen werden geprüft.
- Die Einbindung erfolgt zunächst in einer Testumgebung.
- Einwilligung, Sicherheit, Performance und Kernfunktionen werden kontrolliert.
- Die Entscheidung wird dokumentiert und für spätere Änderungen terminiert.
Praxisnahe Beobachtungen bei der Bewertung
In der täglichen Wartung zeigt sich häufig, dass nicht die einzelne Ressource, sondern die Summe kleiner Abhängigkeiten problematisch wird. Mehrere Analyse-, Komfort- und Marketingdienste können jeweils einen nachvollziehbaren Zweck haben und dennoch gemeinsam unnötige Verbindungen, zusätzliche Ausführung und komplexe Einwilligungslogik erzeugen.
Hilfreich ist deshalb eine regelmäßige Bestandsbereinigung: Wird ein Dienst noch genutzt? Gibt es inzwischen eine integrierte WordPress-Funktion oder eine selbst kontrollierte Alternative? Muss das Skript auf jeder Seite geladen werden? Solche Fragen führen oft zu einer schlankeren Website, ohne dass wichtige Inhalte verloren gehen.
Ebenso wichtig ist die Perspektive der Besucher. Eine Entscheidung sollte nicht nur technische Messwerte berücksichtigen, sondern auch verständliche Hinweise, eine funktionierende Ablehnung nicht notwendiger Dienste und eine gute Nutzung mit mobilen Geräten oder eingeschränkten Verbindungen. People-first bedeutet hier, Sicherheit, Transparenz, Geschwindigkeit und Zugänglichkeit gemeinsam zu betrachten.
FAQ
Wie erkenne ich ein Third-Party-Skript?
Öffnen Sie die Netzwerkansicht der Browser-Entwicklerwerkzeuge und achten Sie auf JavaScript-Dateien oder andere Ressourcen, deren Domain nicht zu Ihrer Website gehört. Prüfen Sie zusätzlich eingebettete Inhalte und dynamisch ausgelöste Anfragen. Ein Dateiname allein reicht nicht aus; entscheidend ist die tatsächliche Herkunft.
Sind alle externen Skripte ein Sicherheitsrisiko?
Nein. Jede externe Abhängigkeit bringt jedoch eine zusätzliche Vertrauens- und Wartungsbeziehung mit sich. Das Risiko hängt unter anderem von Anbieter, Einsatzort, Berechtigungen, Aktualisierungsprozess und Art der übertragenen Daten ab. Eine sachliche Einzelfallbewertung ist besser als eine pauschale Freigabe oder Ablehnung.
Kann ich Third-Party-Skripte einfach lokal hosten?
Eine lokale Kopie kann externe Verbindungen und bestimmte Performance- oder Datenschutzprobleme reduzieren, löst aber nicht alle Fragen. Lizenzbedingungen, Aktualisierungen, Funktionsabhängigkeiten und mögliche Datenübertragungen müssen weiterhin geprüft werden. Außerdem kann ein Dienst technisch voraussetzen, dass seine Ressourcen von der Anbieter-Domain geladen werden.
Was sollte ich tun, wenn ich eine unbekannte Domain finde?
Dokumentieren Sie die Domain, den Zeitpunkt und die betroffene Seite. Suchen Sie anschließend nach dem auslösenden Plugin, Theme, Snippet, Tag oder Inhalt. Entfernen oder blockieren Sie die Ressource nicht unkontrolliert auf der Live-Seite, wenn dadurch Kernfunktionen gefährdet werden könnten. Bei einem begründeten Verdacht auf Manipulation sollte fachkundige Unterstützung hinzugezogen werden.
Wie oft sollten externe Skripte geprüft werden?
Eine Prüfung ist bei neuen Diensten, Plugin- oder Theme-Wechseln, größeren Updates und Änderungen am Einwilligungsmanagement sinnvoll. Zusätzlich empfiehlt sich ein regelmäßiger Bestandscheck. Der passende Rhythmus richtet sich nach der Änderungsfrequenz, der Sensibilität der Daten und der Bedeutung Ihrer Website.
Reicht ein Cookie-Banner für die Prüfung aus?
Nein. Ein Banner ist nur ein Teil des Einwilligungsprozesses. Sie müssen auch wissen, welche Ressourcen geladen werden, ob nicht notwendige Skripte tatsächlich vor der Zustimmung blockiert bleiben und ob eine Ablehnung oder ein Widerruf technisch berücksichtigt wird. Die konkrete Umsetzung sollte zu den verwendeten Diensten und den geltenden Anforderungen passen.
Welche Skripte sollte ich zuerst untersuchen?
Priorisieren Sie unbekannte Quellen, Skripte auf Login-, Formular- und Zahlungsseiten sowie Ressourcen mit Marketing-, Profiling- oder umfangreichen Analysefunktionen. Danach folgen häufig geladene Skripte mit erkennbaren Performanceauswirkungen. Ein klarer Zweck, eine begrenzte Reichweite und eine dokumentierte Einbindung erleichtern die weitere Bewertung.
Fazit
WordPress Third-Party-Skripte prüfen bedeutet, externe Abhängigkeiten sichtbar und nachvollziehbar zu machen. Erfassen Sie die geladenen Quellen, ordnen Sie ihren Zweck ein, prüfen Sie Herkunft und Datenflüsse, testen Sie Schutzmaßnahmen und bewerten Sie die Auswirkungen auf Geschwindigkeit und Funktionen. Entscheiden Sie anschließend bewusst, ob ein Skript bleiben, eingeschränkt, ersetzt oder entfernt werden sollte.
Eine gepflegte Inventarliste und regelmäßige Kontrollen verhindern, dass alte oder unbekannte Integrationen unbemerkt weiterlaufen. So entsteht eine WordPress-Website, die transparenter, wartbarer und für Besucher verlässlicher ist.