WordPress ChatGPT API integrieren: Anleitung, Architektur und typische Fehler
Wenn Du die ChatGPT API in WordPress integrieren möchtest, geht es nicht nur darum, ein Eingabefeld mit einer künstlichen Intelligenz zu verbinden. Entscheidend sind eine sichere API-Anbindung, klar definierte Anwendungsfälle, eine verständliche Benutzerführung und ein verantwortungsvoller Umgang mit Daten. In diesem Leitfaden erfährst Du, wie Du WordPress ChatGPT API integrieren kannst, welche technischen Wege sich eignen und worauf Du bei Sicherheit, Datenschutz, Kostenkontrolle und Wartbarkeit achten solltest.
Passende WordPress Hilfe zum Thema
Was bedeutet es, ChatGPT in WordPress zu integrieren?
Bei einer ChatGPT-Integration in WordPress kommuniziert Deine Website über eine Programmierschnittstelle, kurz API, mit einem externen KI-Dienst. Eine Anfrage wird beispielsweise aus einem Formular, einem individuellen Plugin oder einer redaktionellen Oberfläche an die API übermittelt. Die Antwort kommt anschließend zurück und wird in WordPress angezeigt, gespeichert oder weiterverarbeitet.
Das Prinzip klingt zunächst einfach, besteht in der Praxis aber aus mehreren Komponenten:
- Benutzeroberfläche: Ein Formular, ein Chatfenster, ein Button im Block Editor oder eine interne Verwaltungsseite nimmt die Anfrage entgegen.
- WordPress-Logik: Ein Plugin oder eine individuelle Erweiterung prüft die Eingaben und bereitet die Anfrage vor.
- Serverseitige API-Kommunikation: WordPress sendet die Anfrage an den KI-Dienst, ohne den geheimen API-Schlüssel an den Browser auszuliefern.
- Antwortverarbeitung: Die Rückgabe wird geprüft, formatiert und abhängig vom Anwendungsfall ausgegeben.
- Schutzmechanismen: Rechteprüfung, Nonces, Rate-Limiting, Protokollierung und Datenschutzvorgaben begrenzen Risiken.
Eine solche Integration kann zum Beispiel für interne Content-Entwürfe, FAQ-Assistenten, Produktbeschreibungen, Support-Hinweise oder redaktionelle Workflows eingesetzt werden. Sie sollte jedoch nicht als vollständig autonome Quelle für fachlich, rechtlich oder medizinisch sensible Aussagen verstanden werden.
Geeignete Anwendungsfälle für die ChatGPT API in WordPress
Bevor Du mit der technischen Umsetzung beginnst, solltest Du den konkreten Prozess beschreiben. Die Frage „Wo kann KI helfen?“ ist weniger hilfreich als die Frage „Welcher wiederkehrende Arbeitsschritt soll besser oder schneller unterstützt werden?“
Redaktionelle Unterstützung
Ein internes WordPress-Plugin kann aus Stichpunkten einen ersten Entwurf erstellen, Überschriften vorschlagen oder einen vorhandenen Text sprachlich überarbeiten. Die Ausgabe sollte als Entwurf gespeichert werden, damit eine verantwortliche Person sie prüfen und bearbeiten kann. Eine automatische Veröffentlichung ohne redaktionelle Kontrolle ist in vielen Projekten unnötig riskant.
FAQ- und Support-Assistenten
Ein Chatfenster kann Besuchern helfen, Inhalte auf der eigenen Website zu finden. Besonders sinnvoll ist eine Begrenzung auf freigegebene Inhalte, etwa eine Wissensbasis oder ausgewählte Seiten. Ohne diese Begrenzung kann ein Modell Antworten formulieren, die zwar plausibel klingen, aber nicht zur Website oder zum aktuellen Angebot passen.
Produkt- und Kategorietexte
Bei WooCommerce kann die API Entwürfe für Produktbeschreibungen, Kurztexte oder interne Merkmale vorbereiten. Dabei müssen Produktdaten eindeutig übergeben werden. Preise, Verfügbarkeiten, technische Daten und rechtlich relevante Angaben sollten aus verlässlichen Quelldaten stammen und nicht ungeprüft aus einer KI-Antwort übernommen werden.
Interne Automatisierungen
Eine Integration kann Inhalte klassifizieren, Schlagwörter vorschlagen oder eingehende Texte nach bestimmten Kriterien sortieren. Solche Aufgaben sind häufig besser kontrollierbar als ein offener Chat, weil Eingabe, Ausgabe und erwartetes Format klar definiert werden können.
WordPress ChatGPT API integrieren: Die wichtigsten Architekturentscheidungen
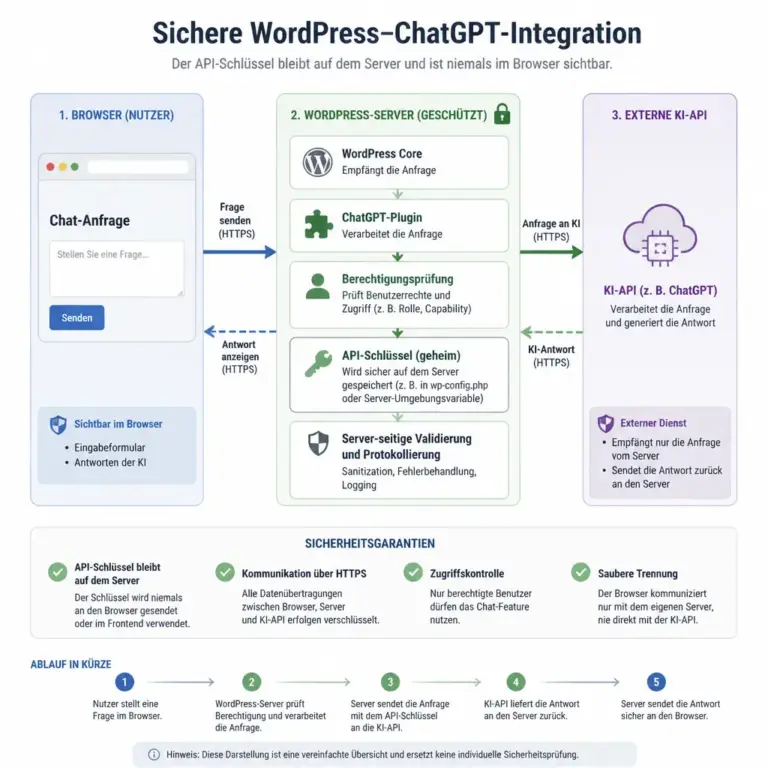
Achte in der Grafik auf die Trennung zwischen Browser und serverseitiger Verarbeitung. Diese Trennung verhindert, dass der geheime API-Schlüssel an Besucher ausgeliefert wird.
Für eine stabile Lösung solltest Du die Integration in einzelne Schichten aufteilen. Dadurch lassen sich Fehler leichter finden und einzelne Teile später austauschen.
Plugin oder Theme-Anpassung?
Eine API-Integration gehört in der Regel in ein eigenes Plugin oder in eine projektspezifische Plugin-Erweiterung. Der Code sollte nicht direkt in die Dateien des WordPress-Core geschrieben werden. Auch umfangreiche Logik im Haupt-Theme ist problematisch, weil sie bei einem Theme-Wechsel verloren gehen oder schwer wartbar werden kann.
Ein Child Theme kann für bestimmte Darstellungsanpassungen sinnvoll sein. Die eigentliche API-Kommunikation, Berechtigungsprüfung und Datenverarbeitung sollte jedoch möglichst unabhängig vom Theme funktionieren. So bleibt die Funktion auch bei einem Designwechsel verfügbar.
Direkte Anfrage aus dem Browser oder serverseitige Kommunikation?
Der API-Schlüssel darf nicht in JavaScript, HTML oder einer öffentlich ausgelieferten Konfiguration stehen. Alles, was der Browser erhält, kann von Besuchern eingesehen werden. Deshalb sollte der Browser die Anfrage an einen geschützten WordPress-Endpunkt senden. WordPress übernimmt die Kommunikation mit der externen API serverseitig.
Für die Verbindung zum Browser kommen je nach Aufbau die WordPress REST API oder eine klassische AJAX-Verarbeitung infrage. Die REST API ist besonders passend, wenn ein modernes Frontend oder eine klar definierte JSON-Schnittstelle verwendet wird. In beiden Fällen sind Berechtigungsprüfungen und Nonces wichtig.
Welche Daten werden verarbeitet?
Definiere vor der Umsetzung, welche Daten tatsächlich an den externen Dienst übertragen werden. Personenbezogene Daten, vertrauliche Kundendaten, interne Zugangsinformationen und nicht veröffentlichte Geschäftsdaten sollten nicht unkontrolliert in Prompts gelangen. Eine technische Integration allein ersetzt keine Datenschutzprüfung und keine organisatorische Regelung.
Schritt für Schritt: ChatGPT API in WordPress einbinden
1. Anwendungsfall und Ausgabeformat festlegen
Beschreibe zunächst Eingabe, Verarbeitung und Ergebnis. Ein Beispiel: Redakteure geben fünf Stichpunkte ein, und WordPress erhält eine strukturierte Antwort mit Titel, Kurzbeschreibung und drei Zwischenüberschriften. Je genauer das gewünschte Ergebnis definiert ist, desto einfacher kann die Antwort geprüft werden.
Lege außerdem fest, was bei einer unklaren oder fehlerhaften Antwort passieren soll. Möglich sind eine Fehlermeldung, ein leerer Entwurf, eine manuelle Prüfung oder ein erneuter Versuch mit angepassten Eingaben.
2. API-Zugang sicher hinterlegen
Der geheime Schlüssel sollte nicht im Plugin-Code stehen, der über das WordPress-Backend bearbeitet oder versehentlich versioniert werden kann. Je nach Hosting und Deployment-Prozess kommen Umgebungsvariablen, eine geschützte Serverkonfiguration oder eine geeignete WordPress-Konfiguration infrage.
Im WordPress-Backend kann eine Administratorseite zur Konfiguration sinnvoll sein. Der Wert sollte dort nicht unnötig im Klartext angezeigt werden. Zusätzlich solltest Du Zugriffsrechte einschränken und bei einem Verdacht auf Offenlegung den Schlüssel beim jeweiligen Anbieter ersetzen.
3. Einen geschützten WordPress-Endpunkt erstellen
Der Endpunkt nimmt nur die erforderlichen Eingaben an. Er sollte unter anderem folgende Prüfungen durchführen:
- Ist der aktuelle Benutzer für diese Aktion berechtigt?
- Ist das Nonce gültig?
- Hat die Eingabe eine erlaubte Länge und ein erwartetes Format?
- Enthält die Anfrage möglicherweise sensible Daten?
- Wurde das Nutzungslimit für diesen Benutzer oder diese IP-Adresse erreicht?
Die serverseitige Funktion erstellt anschließend die Anfrage an die ChatGPT API. Eingaben aus Formularen dürfen nicht ungeprüft in HTML ausgegeben werden. Je nach Ziel muss die Antwort als reiner Text, sicher gefiltertes HTML oder strukturierte Daten behandelt werden.
4. Anfrage mit klaren Anweisungen vorbereiten
Ein guter Prompt besteht nicht nur aus einer kurzen Frage. Er sollte Rolle, Aufgabe, Kontext, Grenzen und gewünschtes Ausgabeformat enthalten. Für eine redaktionelle Funktion kann beispielsweise festgelegt werden, dass keine Fakten ergänzt werden dürfen, nicht vorhandene Informationen als offen markiert werden und die Antwort in bestimmte Felder aufgeteilt wird.
Bei wiederkehrenden Abläufen ist eine strukturierte Rückgabe hilfreich. Statt einen langen Fließtext zu erwarten, kann die Anwendung bestimmte Felder anfordern. Die WordPress-Logik muss trotzdem prüfen, ob die Rückgabe tatsächlich parsebar ist und ob Pflichtfelder fehlen.
5. Antwort validieren und anzeigen
Eine erfolgreiche HTTP-Antwort bedeutet nicht automatisch, dass der Inhalt fachlich korrekt oder für die Anzeige geeignet ist. Prüfe, ob eine erwartete Antwort vorhanden ist, ob Fehlermeldungen zurückgegeben wurden und ob die Länge plausibel ist. Bei strukturierten Daten sollte die Syntax validiert werden.
Wenn die Ausgabe auf einer öffentlichen Seite erscheint, müssen HTML-Inhalte sicher bereinigt werden. Für viele Anwendungen ist es besser, zunächst nur Text zu akzeptieren und Formatierungen in WordPress selbst zu erzeugen. So reduzierst Du das Risiko unerwünschter HTML-Strukturen.
6. Fehler und Zeitüberschreitungen behandeln
API-Anfragen können wegen einer ungültigen Konfiguration, eines Netzwerkausfalls, eines überschrittenen Limits oder einer temporären Störung fehlschlagen. Deine Oberfläche sollte deshalb eine verständliche Meldung anzeigen und nicht einfach einen weißen Bildschirm oder eine technische Serverantwort ausgeben.
Wiederholungsversuche müssen begrenzt sein. Ein automatischer Retry ohne Grenze kann Kosten und Serverlast erhöhen. Bei zeitintensiven Aufgaben kann eine asynchrone Verarbeitung besser geeignet sein: WordPress legt einen Auftrag an, verarbeitet ihn im Hintergrund und zeigt den Status später an.
Technische Umsetzung mit der WordPress REST API
Bei einer REST-basierten Lösung registriert ein Plugin eine eigene Route. Der Browser sendet die Eingabe an diese Route, und der Server führt die externe API-Anfrage aus. Die Route sollte nicht als ungeschützter Proxy dienen, über den beliebige Besucher frei Anfragen an den KI-Dienst auslösen können.
Zu einer soliden Implementierung gehören eine permission_callback für die Berechtigungsprüfung, eine Nonce für Browser-Anfragen und eine Validierung der Request-Parameter. Zusätzlich solltest Du die erlaubten HTTP-Methoden und die maximale Eingabegröße festlegen.
Für die externe Anfrage kann die WordPress HTTP API verwendet werden. Sie bietet eine WordPress-nahe Möglichkeit, HTTP-Anfragen auszuführen und Zeitüberschreitungen zu definieren. Nach der Anfrage muss der Rückgabecode geprüft werden. Auch die JSON-Struktur darf nicht als garantiert korrekt behandelt werden.
Ein vereinfachter Ablauf sieht so aus:
- Der Benutzer sendet eine kurze Eingabe aus dem Frontend.
- Der WordPress-Endpunkt prüft Nonce, Berechtigung und Eingabelänge.
- Das Plugin entfernt nicht benötigte Daten und erstellt den definierten Prompt.
- WordPress sendet die Anfrage mit dem serverseitig geschützten API-Schlüssel.
- Die Antwort wird auf HTTP-Fehler, Inhalt und erwartete Struktur geprüft.
- Das Frontend erhält nur die für die Anzeige erforderlichen Daten.
Die konkrete Implementierung hängt unter anderem von der verwendeten API-Version, dem gewählten Modell, dem Hosting und dem Anwendungsfall ab. Deshalb sollte der Code nicht auf eine einzige, unveränderliche Antwortstruktur vertrauen. Schnittstellen können sich ändern und müssen über die Dokumentation des jeweiligen Anbieters aktuell gehalten werden.
Sicherheit, Datenschutz und Kostenkontrolle
API-Schlüssel schützen
Der häufigste Grundfehler ist ein API-Schlüssel im Frontend. Auch ein scheinbar verstecktes JavaScript-Feld oder eine Konfiguration im Quelltext schützt den Schlüssel nicht. Verwende eine serverseitige Speicherung und beschränke den Zugriff auf die benötigten Administratoren oder Prozesse.
Missbrauch verhindern
Ein öffentliches Chatfenster kann für automatisierte Anfragen missbraucht werden. Schutzmaßnahmen können Rate-Limiting, Sitzungsbegrenzungen, Captcha-ähnliche Prüfungen, Nutzungsquoten und eine Beschränkung der Eingabelänge sein. Welche Maßnahmen geeignet sind, hängt davon ab, ob die Funktion öffentlich oder nur intern verwendet wird.
Datensparsamkeit umsetzen
Übermittle nur Informationen, die für die konkrete Aufgabe erforderlich sind. Personenbezogene Inhalte sollten nach Möglichkeit vor der Übertragung entfernt oder anonymisiert werden. Außerdem solltest Du transparent erklären, welche Eingaben verarbeitet werden und zu welchem Zweck. Bei einer geschäftlichen Nutzung können zusätzliche interne Freigaben oder eine Prüfung durch die zuständige Datenschutzverantwortung erforderlich sein.
Nutzung und Ausgaben überwachen
Die Kosten einer API-Integration hängen vom Anbieter, Modell, Anfragevolumen und Umfang der Ein- und Ausgaben ab. Vermeide daher unkontrollierte Schleifen und sehr lange Kontexte. Speichere nur die Protokolle, die für Fehleranalyse und Betrieb wirklich notwendig sind, und lege für Protokolle eine angemessene Aufbewahrung fest.
Typische Fehler beim WordPress ChatGPT API integrieren
| Problem | Mögliche Ursache | Sinnvolle Lösung |
|---|---|---|
| Der Schlüssel wird im Browser sichtbar | Die Anfrage wird direkt aus JavaScript an den externen Dienst gesendet. | Die Anfrage über einen geschützten serverseitigen WordPress-Endpunkt führen. |
| Die Antwort ist leer oder unvollständig | Fehlerhafte Rückgabeverarbeitung, Zeitüberschreitung oder unerwartete API-Struktur. | HTTP-Status, Antwortkörper und erwartete Felder getrennt prüfen und verständlich protokollieren. |
| Jeder Besucher kann unbegrenzt Anfragen senden | Es fehlt eine Zugriffskontrolle oder Begrenzung. | Authentifizierung, Rate-Limiting und Eingabegrenzen einführen. |
| KI-Ausgaben erscheinen als unsicheres HTML | Die Rückgabe wird ungefiltert in die Seite geschrieben. | Ausgabe bereinigen oder zunächst als Text behandeln und Formatierung kontrolliert erzeugen. |
| Die Funktion bricht nach einem Update | Code wurde in Core- oder Theme-Dateien eingebaut oder eine externe Antwortstruktur hat sich geändert. | Eigenes Plugin, Hooks, Tests und eine klar getrennte API-Schicht verwenden. |
| Die Antworten passen nicht zum Unternehmen | Kontext, Datenquellen und Grenzen sind nicht eindeutig definiert. | Freigegebene Inhalte, klare Anweisungen und eine redaktionelle Prüfung einplanen. |
Praxisbeispiel: Interner Entwurfsassistent für Redakteure
Angenommen, ein Unternehmen möchte Redakteure beim Erstellen von Beitragsentwürfen unterstützen. Der Redakteur trägt Thema, Zielgruppe und einige geprüfte Stichpunkte im WordPress-Backend ein. Ein Plugin sendet diese Informationen serverseitig an die ChatGPT API.
Die Antwort wird nicht direkt veröffentlicht. Stattdessen legt das Plugin einen Entwurf an und speichert die KI-Ausgabe in den vorgesehenen Feldern. Die Redaktion prüft anschließend Fakten, Tonalität, interne Verlinkung, Bilder, Datenschutz und Suchintention. Nicht belegte Aussagen werden entfernt oder vor der Veröffentlichung verifiziert.
Technisch sollte dieser Ablauf nur Benutzern mit der passenden WordPress-Rolle offenstehen. Die Eingaben sollten begrenzt sein, und der API-Schlüssel muss außerhalb der öffentlich erreichbaren Dateien bleiben. Falls die API nicht erreichbar ist, bleibt der bisherige Entwurf erhalten und der Redakteur erhält eine verständliche Fehlermeldung.
Dieses Beispiel zeigt einen wichtigen Grundsatz: KI muss nicht die gesamte redaktionelle Arbeit übernehmen, um nützlich zu sein. Eine klar abgegrenzte Assistenzfunktion ist häufig leichter zu kontrollieren als ein vollständig automatisierter Veröffentlichungsprozess.
Testen, warten und weiterentwickeln
Teste eine Integration nicht nur mit einer erfolgreichen Standardanfrage. Verwende auch leere Eingaben, sehr lange Texte, Sonderzeichen, widersprüchliche Anweisungen und unerwartete Rückgaben. Prüfe, ob unberechtigte Benutzer den Endpunkt erreichen können und ob Fehlermeldungen sensible Informationen preisgeben.
Für Änderungen an Plugin, Theme oder Server sollte ein Backup vorhanden sein. Bei produktiven Websites ist eine Staging-Umgebung sinnvoll, sofern die Infrastruktur dies erlaubt. Dort kannst Du API-Schlüssel, Rollen, Caching, JavaScript und unterschiedliche Antwortfälle prüfen, ohne den laufenden Betrieb direkt zu beeinflussen.
Wartung bedeutet auch, die verwendeten Modelle, API-Parameter und Rückgabeformate regelmäßig zu überprüfen. Eine Integration, die heute funktioniert, kann durch Änderungen an Abhängigkeiten, WordPress, PHP oder der externen Schnittstelle Anpassungen benötigen. Halte deshalb fest, wo Konfigurationen liegen, welche Daten übertragen werden und wie Fehler diagnostiziert werden.
FAQ
Kann ich WordPress ChatGPT API integrieren, ohne selbst programmieren zu können?
Für einfache Anwendungen können vorhandene Erweiterungen oder Automatisierungsdienste ausreichen. Sobald jedoch ein eigener Workflow, geschützte Daten, WooCommerce, individuelle Rollen oder besondere Ausgabeformate beteiligt sind, ist eine individuelle technische Umsetzung häufig besser kontrollierbar. Unabhängig vom Weg müssen API-Schlüssel, Datenschutz und Berechtigungen korrekt behandelt werden.
Wo sollte der API-Schlüssel gespeichert werden?
Der Schlüssel sollte serverseitig und möglichst außerhalb öffentlich ausgelieferter Dateien gespeichert werden. Er gehört nicht in JavaScript, HTML, öffentliche Repositorys oder direkt in eine Seite. Zusätzlich sollten nur die benötigten Personen und Prozesse Zugriff auf die Konfiguration haben.
Kann die KI automatisch Beiträge in WordPress veröffentlichen?
Technisch lässt sich ein automatisierter Veröffentlichungsprozess bauen. Für viele Inhalte ist eine manuelle Prüfung jedoch die sicherere Vorgehensweise. Fakten, Markenanforderungen, rechtlich relevante Aussagen, Formatierung und Suchintention sollten vor der Veröffentlichung kontrolliert werden.
Ist eine ChatGPT-Integration für Besucherdaten geeignet?
Das hängt von den Daten, dem Zweck, den Einstellungen und der organisatorischen Prüfung ab. Übermittle grundsätzlich nur notwendige Informationen und vermeide sensible personenbezogene Daten, wenn sie für die Antwort nicht erforderlich sind. Eine Datenschutzbewertung sollte vor dem öffentlichen Einsatz erfolgen.
Wie verhindere ich zu viele API-Anfragen?
Begrenze Eingabelänge und Antwortumfang, verwende Rate-Limiting und prüfe, ob dieselbe Anfrage zwischengespeichert werden kann. Für interne Funktionen kannst Du zusätzlich Rollen, Tageslimits oder eine Freigabe durch Redakteure einsetzen. Automatische Wiederholungen sollten eine feste Obergrenze haben.
Warum sollte die API-Anfrage nicht direkt aus dem Frontend kommen?
Weil ein im Frontend verwendeter Schlüssel von Besuchern ausgelesen werden kann. Außerdem lassen sich serverseitig Berechtigungen, Eingaben, Protokollierung und Limits besser kontrollieren. Das Frontend sollte nur mit einem eigenen, geschützten WordPress-Endpunkt kommunizieren.
Welche WordPress-Technik eignet sich für die Integration?
Ein eigenes Plugin mit der WordPress HTTP API und einem geschützten REST-Endpunkt ist für viele individuelle Lösungen eine gute Grundlage. Je nach Projekt kommen auch Backend-Seiten, AJAX, geplante Aufgaben oder eine externe Middleware infrage. Die richtige Wahl hängt von Datenschutz, Antwortzeit, Benutzeroberfläche und Prozessumfang ab.
Kann ChatGPT verlässliche Fachinformationen garantieren?
Nein. Eine KI kann überzeugend formulierte, aber unzutreffende oder veraltete Aussagen erzeugen. Für fachlich sensible Inhalte brauchst Du verlässliche Datenquellen, klare Grenzen und eine menschliche Prüfung. Die Integration sollte Unsicherheit sichtbar machen können, statt jede Antwort als Tatsache darzustellen.
Fazit
WordPress ChatGPT API integrieren bedeutet weit mehr als ein API-Feld und einen Button einzubauen. Eine praxistaugliche Lösung benötigt einen klaren Anwendungsfall, eine serverseitig geschützte Kommunikation, validierte Eingaben und Ausgaben, Begrenzungen gegen Missbrauch sowie eine passende redaktionelle oder organisatorische Kontrolle.
Beginne mit einem kleinen, klar abgegrenzten Workflow und teste ihn in einer sicheren Umgebung. Verwende ein eigenes Plugin oder eine updatefähige Erweiterung, dokumentiere die Datenverarbeitung und plane Wartung von Anfang an ein. So kann die ChatGPT API WordPress sinnvoll ergänzen, ohne Sicherheit, Datenschutz und Qualität dem Automatisierungswunsch unterzuordnen.