WordPress Login Angriffe verhindern: So schützt Du Deine Anmeldung
WordPress Login Angriffe verhindern bedeutet mehr, als nur ein starkes Passwort zu vergeben. Angreifer versuchen häufig, Zugangsdaten automatisiert zu erraten, gestohlene Passwörter wiederzuverwenden oder Schwachstellen rund um Login, Plugins und Hosting auszunutzen. Mit einer Kombination aus sicheren Zugangsdaten, begrenzten Anmeldeversuchen, aktueller Software, zusätzlicher Anmeldungssicherung und einer nachvollziehbaren Überwachung kannst Du das Risiko deutlich reduzieren.
Passende WordPress Hilfe zum Thema
Was bedeutet WordPress Login Angriffe verhindern?
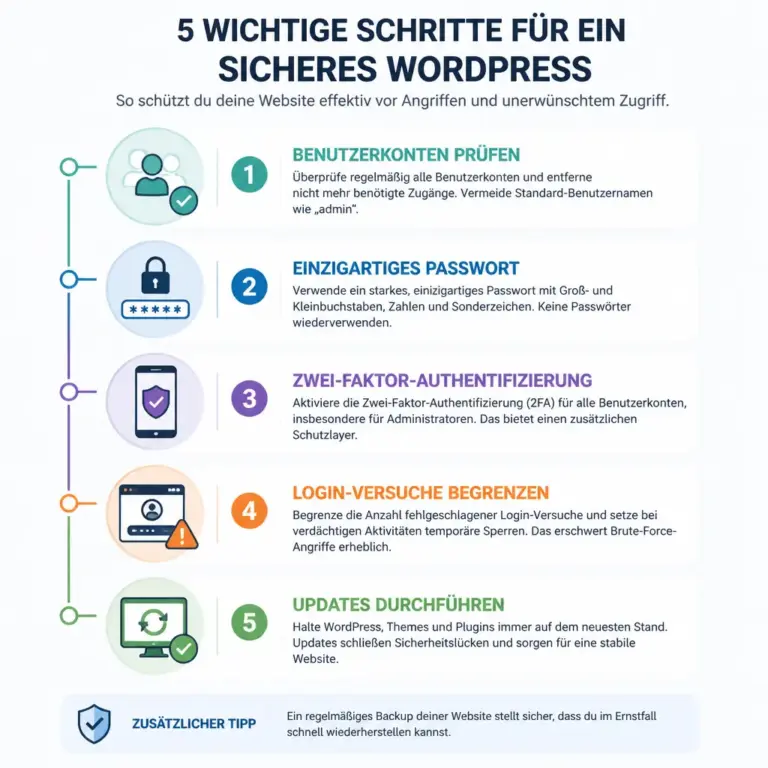
Die Grafik zeigt, dass kein einzelner Schalter alle Login-Angriffe verhindert. Besonders wirksam ist die Kombination aus Zugangsschutz, Begrenzung automatisierter Versuche und gepflegter Software.
Ein WordPress Login Angriff ist jeder Versuch, unberechtigt Zugriff auf ein Benutzerkonto oder die Administrationsoberfläche zu erhalten. Besonders häufig sind automatisierte Anmeldeversuche. Dabei probiert ein Bot viele Kombinationen aus Benutzernamen und Passwörtern durch. Auch sogenannte Credential-Stuffing-Angriffe sind relevant: Bereits an anderer Stelle gestohlene Zugangsdaten werden gegen Deine WordPress-Installation getestet.
Das Ziel muss nicht immer sofort die vollständige Übernahme der Website sein. Angreifer können zunächst versuchen, einzelne Konten zu kompromittieren, Spam zu versenden, Schadcode einzuschleusen, Weiterleitungen einzurichten oder Zugriff auf persönliche und geschäftliche Daten zu erhalten. Ein wirksames Schutzkonzept betrachtet deshalb nicht nur die Login-Seite, sondern auch Benutzerrechte, Updates, Hosting, Backups und die Wiederherstellung.
Warum die Standard-Anmeldung ein beliebtes Ziel ist
WordPress ist weit verbreitet und verwendet häufig bekannte Anmeldewege. Das erleichtert legitimen Nutzern den Zugang, macht die Login-Adresse aber auch für automatisierte Werkzeuge leicht auffindbar. Zusätzlich werden Benutzernamen manchmal aus Autorenarchiven, öffentlichen Profilen oder Fehlermeldungen abgeleitet.
Die Existenz einer bekannten Login-Seite ist allein noch kein Sicherheitsfehler. Problematisch wird es, wenn ein Konto ein schwaches oder mehrfach verwendetes Passwort besitzt, keine zusätzliche Schutzschicht vorhanden ist und Anmeldeversuche unbegrenzt möglich sind. Auch ein veraltetes Plugin oder ein kompromittiertes Administratorkonto kann den Schutz der Login-Seite umgehen.
Die wichtigsten Schutzmaßnahmen im Überblick
Keine einzelne Maßnahme schützt jede WordPress-Website vollständig. Sinnvoll ist ein mehrstufiger Ansatz, bei dem ein Fehler in einer Ebene nicht automatisch zur vollständigen Übernahme führt.
| Maßnahme | Wirkung | Wichtiger Hinweis |
|---|---|---|
| Starke, einzigartige Passwörter | Reduziert das Risiko durch Raten und Wiederverwendung | Für jedes Konto ein eigenes Passwort verwenden |
| Zwei-Faktor-Authentifizierung | Verlangt zusätzlich zum Passwort einen weiteren Nachweis | Notfallcodes sicher aufbewahren |
| Begrenzung von Anmeldeversuchen | Erschwert automatisiertes Durchprobieren | Eigene Zugänge dürfen nicht versehentlich ausgesperrt werden |
| Aktuelle Software | Schließt bekannte Schwachstellen, soweit Updates sie beheben | Vor Updates Backup und bei kritischen Änderungen Staging einplanen |
| Minimale Benutzerrechte | Begrenzt mögliche Schäden bei einer Kontoübernahme | Administratoren nur bei tatsächlichem Bedarf einsetzen |
| Überwachung und Backups | Erleichtert Erkennung und Wiederherstellung | Backups müssen sich tatsächlich wiederherstellen lassen |
Schritt für Schritt: WordPress Login Angriffe verhindern
1. Alle Benutzerkonten prüfen
Beginne mit einer vollständigen Übersicht aller WordPress-Benutzer. Prüfe, welche Konten tatsächlich benötigt werden, wer Administratorrechte besitzt und ob ehemalige Mitarbeiter, Dienstleister oder Testkonten noch Zugang haben. Nicht mehr benötigte Konten solltest Du entfernen oder zumindest deaktivieren, sofern die konkrete WordPress-Konfiguration diese Möglichkeit bietet.
Bei der Löschung eines Benutzers muss WordPress gegebenenfalls vorhandene Inhalte einem anderen Benutzer zuordnen. Prüfe diese Auswahl sorgfältig, damit Beiträge und Seiten nicht unbeabsichtigt einem falschen Konto zugewiesen werden. Bei geschäftlich wichtigen Websites sollte die Änderung dokumentiert werden.
2. Starke und einzigartige Passwörter einsetzen
Ein gutes Passwort ist lang, nicht wiederverwendet und nicht aus leicht erratbaren Informationen zusammengesetzt. Namen, Domains, Firmennamen, Geburtsdaten und einfache Muster sind ungeeignet. Verwende für WordPress ein eigenes Passwort, das nicht auch für E-Mail, Hosting oder andere Dienste eingesetzt wird.
Ein Passwortmanager kann dabei helfen, zufällige Zugangsdaten zu erstellen und sicher zu speichern. Wichtig ist, auch die Zugangsdaten für Hosting, Datenbank, FTP oder SFTP sowie die E-Mail-Adresse des Administratorkontos abzusichern. Ein Angreifer benötigt nicht zwingend den WordPress-Login, wenn er stattdessen ein übergeordnetes Hosting-Konto übernehmen kann.
3. Zwei-Faktor-Authentifizierung aktivieren
Die Zwei-Faktor-Authentifizierung, kurz 2FA, ergänzt das Passwort um einen zweiten Nachweis. Das kann beispielsweise ein zeitabhängiger Code aus einer Authenticator-App, ein Sicherheitsschlüssel oder – abhängig von der eingesetzten Lösung – ein anderer zusätzlicher Faktor sein. Wird das Passwort bekannt, reicht es dann nicht automatisch für die Anmeldung aus.
Aktiviere 2FA zuerst für alle Administratorkonten und anschließend für weitere privilegierte Rollen. Lege Wiederherstellungs- oder Notfallcodes nicht im selben Browserprofil oder in einer ungeschützten Textdatei ab. Teste den Wiederherstellungsweg, bevor Du den einzigen verfügbaren zweiten Faktor entfernst oder das Mobilgerät wechselst.
Die konkrete Umsetzung kann über ein Sicherheits-Plugin, eine Hosting-Funktion oder eine zentrale Identitätsverwaltung erfolgen. Entscheidend ist nicht der Name des Werkzeugs, sondern eine gepflegte Konfiguration, verständliche Wiederherstellungsoptionen und eine Regelung für neue Benutzer.
4. Anmeldeversuche sinnvoll begrenzen
Eine Begrenzung wiederholter Fehlversuche verlangsamt automatisierte Angriffe. Nach mehreren falschen Anmeldungen kann ein Konto, eine IP-Adresse oder eine Kombination aus beiden zeitweise blockiert werden. Die genaue Einstellung sollte zum Projekt passen.
Zu strenge Regeln können legitime Nutzer aussperren, insbesondere in Unternehmen mit gemeinsam genutzten Netzwerken, wechselnden IP-Adressen oder einer vorgeschalteten Firewall. Zu großzügige Regeln lassen Angreifern unnötig viel Spielraum. Sinnvoll sind nachvollziehbare Sperrzeiten, Benachrichtigungen bei auffälligen Vorgängen und ein getesteter Weg zur Entsperrung.
Eine Sperre nach IP-Adresse allein ist kein vollständiger Schutz. Angreifer können ihre Herkunft wechseln, während mehrere Nutzer dieselbe öffentliche IP-Adresse verwenden können. Deshalb sollte die Begrenzung mit 2FA, starken Passwörtern und einer Web Application Firewall oder einem vergleichbaren Schutz kombiniert werden, wenn die Website dies rechtfertigt.
5. Die Login-Adresse nicht als einzige Maßnahme ändern
Die standardmäßig bekannte Login-Adresse zu verändern kann automatisierte Zugriffe auf den üblichen Endpunkt reduzieren. Diese Maßnahme ersetzt jedoch keine echte Zugangssicherung. Eine versteckte oder geänderte URL schützt nicht vor gestohlenen Zugangsdaten, kompromittierten Sitzungen oder Zugriffen über andere technische Wege.
Wenn Du die Login-Adresse änderst, dokumentiere sie intern und prüfe Abhängigkeiten wie Lesezeichen, Passwortmanager, Mehrfachstandorte und externe Verwaltungswerkzeuge. Nach Änderungen solltest Du den normalen Login, die Passwort-Wiederherstellung, die Benutzerverwaltung und die Zugriffe von Redakteuren testen.
WordPress, Plugins und Themes sicher aktuell halten
Login-Angriffe und erfolgreiche Übernahmen hängen oft zusammen mit veralteten Komponenten. Ein Angreifer kann unter Umständen eine Schwachstelle in einem Plugin oder Theme ausnutzen und dadurch Sicherheitsmechanismen der Login-Seite umgehen. Deshalb gehört das Patch- und Update-Management zum Schutz der Anmeldung.
Updates kontrolliert durchführen
Vor einem größeren Update sollten ein aktuelles Backup und – bei geschäftskritischen Websites – eine Staging-Umgebung vorhanden sein. Prüfe nach der Aktualisierung mindestens die Anmeldung, die wichtigsten Formulare, zentrale Funktionen und die Darstellung auf mobilen Geräten. Bei WooCommerce gehören zusätzlich Warenkorb, Kasse und Bestellverarbeitung in die Prüfung.
Automatische Updates können bei bestimmten Komponenten sinnvoll sein, benötigen aber eine Überwachung. Ein Update, das technisch erfolgreich durchläuft, kann trotzdem eine Inkompatibilität mit Theme, Plugin oder PHP-Version verursachen. Wenn niemand Fehler bemerkt, bleibt eine beschädigte oder ungeschützte Installation möglicherweise längere Zeit unentdeckt.
Unnötige Komponenten entfernen
Deaktivierte Plugins sind nicht immer vollständig aus dem Risikobereich verschwunden. Wenn eine Komponente weiterhin Dateien ausliefert oder Sicherheitslücken enthält, kann sie relevant bleiben. Entferne Plugins und Themes, die nicht gebraucht werden, vollständig über einen kontrollierten Prozess. Ein Standard-Theme kann als technische Reserve sinnvoll sein; mehrere ungenutzte Themes müssen dagegen nicht dauerhaft auf dem System liegen.
Installiere Erweiterungen aus nachvollziehbaren Quellen und achte auf Wartbarkeit, Kompatibilität und eine klare Zuständigkeit für Updates. Eine große Anzahl von Sicherheits-Plugins ist nicht automatisch besser. Überschneidende Funktionen können Fehlalarme, Sperren oder schwer nachvollziehbare Konfigurationen verursachen.
Benutzerrechte und Administratorkonten absichern
WordPress unterscheidet Rollen mit unterschiedlichen Berechtigungen. Für die tägliche redaktionelle Arbeit reicht häufig eine Rolle mit eingeschränkten Rechten. Administratorrechte solltest Du nur vergeben, wenn sie für die konkrete Aufgabe notwendig sind.
Vermeide gemeinsame Administratorkonten. Individuelle Benutzer machen nachvollziehbar, wer Änderungen vorgenommen hat, und erlauben es, einzelne Zugänge zu sperren, ohne alle anderen Nutzer zu beeinträchtigen. Wenn ein Konto nicht mehr benötigt wird, sollte es zeitnah deaktiviert oder entfernt werden.
Der Benutzername „admin“ und öffentliche Informationen
Ein Standardbenutzername wie „admin“ kann Angreifern einen Teil der Anmeldearbeit abnehmen. Prüfe, ob ein solcher Benutzer existiert, und ersetze ihn kontrolliert durch ein individuelles Administratorkonto. Vorher solltest Du die vorhandenen Inhalte, Rollen und Autorenzuordnungen prüfen.
Öffentliche Autorennamen müssen nicht mit dem technischen Benutzernamen übereinstimmen. Eine getrennte Anzeige kann verhindern, dass der interne Login-Name über Autorenarchive oder die REST API unnötig leicht ableitbar ist. Diese Maßnahme ist nur eine zusätzliche Hürde und darf nicht als Ersatz für ein starkes Passwort oder 2FA verstanden werden.
Login-Schutz auf Server- und Netzwerkebene
WordPress ist nur eine Schicht Deiner Website. Je nach Hosting und technischer Umgebung können weitere Schutzmaßnahmen sinnvoll sein. Dazu gehören HTTPS, aktuelle PHP-Versionen, Sicherheitsregeln am Webserver, Protokollierung und gegebenenfalls eine Web Application Firewall. Welche Einstellungen möglich sind, hängt vom Hosting, dem eingesetzten Webserver und der vorhandenen Infrastruktur ab.
HTTPS und sichere Sitzungen
Die Administrationsoberfläche sollte ausschließlich über HTTPS erreichbar sein. Dadurch werden Anmeldedaten und Sitzungsdaten auf dem Transportweg gegen Mitlesen besser geschützt. Prüfe, ob WordPress, die Website-Adresse und Weiterleitungen konsistent auf HTTPS eingestellt sind.
Ein Zertifikat allein macht keine Website vollständig sicher. Veraltete Software, unsichere Endgeräte, kompromittierte E-Mail-Konten und falsch konfigurierte Zugriffsrechte bleiben eigenständige Risiken. Auch Cookies, Sitzungsdauer und Logout-Verhalten sollten zur Nutzungssituation passen.
Web Application Firewall und Hosting-Regeln
Eine Web Application Firewall kann bekannte Angriffsmuster erkennen und Anfragen vor WordPress blockieren. Sie kann außerdem helfen, auffällige Herkunftsnetze oder ungewöhnlich viele Anfragen zu begrenzen. Eine solche Schutzschicht sollte sorgfältig konfiguriert und überwacht werden, damit legitime Zugriffe nicht beeinträchtigt werden.
Vermeide pauschale Länder- oder IP-Sperren, wenn Du ihre Auswirkungen nicht kennst. Redaktionen, externe Dienstleister oder API-Verbindungen können dadurch unerwartet ausfallen. Änderungen sollten nachvollziehbar eingeführt und bei Bedarf wieder zurückgenommen werden können.
Überwachung: Angriffe erkennen und richtig bewerten
Ein Login-Überblick kann zeigen, ob Fehlversuche zunehmen, ob unbekannte Benutzer angelegt wurden oder ob sich Rollen und Einstellungen verändern. Dabei ist die IP-Adresse nur ein Hinweis und kein sicherer Beweis für die Identität einer Person. Auch erfolgreiche Anmeldungen von bekannten Adressen können problematisch sein, wenn ein Konto kompromittiert wurde.
Definiere, welche Ereignisse eine Prüfung auslösen. Dazu können viele Fehlversuche, neue Administratoren, Änderungen an sicherheitsrelevanten Einstellungen, deaktivierte Sicherheitsfunktionen oder unerwartete Plugin-Installationen gehören. Benachrichtigungen sollten an ein tatsächlich überwachtes Postfach gehen. Zu viele Meldungen führen schnell dazu, dass wichtige Hinweise übersehen werden.
Was tun bei einem verdächtigen Login?
- Verändere das betroffene Passwort über einen vertrauenswürdigen, möglichst sauberen Zugang.
- Beende aktive Sitzungen und prüfe, ob unbekannte Benutzer, Administratoren oder API-Schlüssel vorhanden sind.
- Aktiviere oder überprüfe 2FA und ändere gegebenenfalls auch das Passwort des zugehörigen E-Mail-Kontos.
- Prüfe Plugins, Themes, Weiterleitungen, Einstellungen und Dateien auf unerwartete Änderungen.
- Vergleiche die Website mit einem bekannten sauberen Backup, ohne vorschnell wichtige Beweise oder Protokolle zu löschen.
- Wenn der Umfang unklar ist, sichere die aktuelle Situation und hole qualifizierte technische Unterstützung hinzu.
Bei einem vermuteten Einbruch solltest Du nicht einfach nur ein Plugin installieren und die Website weiterbetreiben. Ein Angreifer kann zusätzliche Benutzer, Hintertüren oder manipulierte Dateien hinterlassen haben. Die Wiederherstellung aus einem Backup ist nur dann verlässlich, wenn das Backup vor dem Vorfall erstellt wurde und die Ursache anschließend behoben wird.
Backups, Staging und Wiederherstellung
Backups verhindern keinen Login-Angriff, begrenzen aber die Folgen eines Vorfalls. Sichere regelmäßig Datenbank und Dateien und bewahre Kopien getrennt von der Live-Installation auf. Je nach Website gehören auch Uploads, Konfigurationen, individuelle Anpassungen und wichtige externe Einstellungen in die Wiederherstellungsplanung.
Teste die Wiederherstellung in einer geeigneten Umgebung. Ein Backup, das zwar erstellt wird, sich aber wegen fehlender Dateien, falscher Zugangsdaten oder inkompatibler Serverbedingungen nicht einspielen lässt, ist im Notfall keine verlässliche Grundlage. Dokumentiere, wer die Wiederherstellung durchführen darf und welche Reihenfolge einzuhalten ist.
Eine Staging-Umgebung hilft, Sicherheits- und Plugin-Änderungen vor der Veröffentlichung zu prüfen. Sie sollte jedoch nicht mit echten, ungeschützten Nutzerdaten betrieben werden. Zugang zur Staging-Website muss ebenfalls abgesichert sein, denn eine vergessene Testinstallation kann ein zusätzliches Angriffsziel darstellen.
Typische Fehler beim Schutz der WordPress-Anmeldung
| Fehler | Warum er problematisch ist | Bessere Vorgehensweise |
|---|---|---|
| Nur die Login-URL ändern | Gestohlene Zugangsdaten und andere Angriffswege bleiben bestehen | URL-Änderung höchstens als zusätzliche Hürde einsetzen |
| Ein Sicherheits-Plugin ohne Pflege installieren | Regeln, Updates und Ausnahmen können veralten | Konfiguration dokumentieren und Meldungen regelmäßig prüfen |
| Alle Nutzer als Administratoren anlegen | Ein kompromittiertes Konto kann weitreichende Änderungen vornehmen | Rollen nach dem tatsächlichen Aufgabenbereich vergeben |
| Gemeinsame Zugangsdaten verwenden | Verantwortung und Sperrung einzelner Zugänge sind unklar | Individuelle Konten mit 2FA verwenden |
| Backups nur auf dem Webspace speichern | Ein Angreifer kann die Sicherungen mit verändern oder löschen | Zusätzliche, getrennte Sicherungsziele nutzen |
| Updates ohne Prüfung einspielen | Inkompatibilitäten können Funktionen oder Sicherheitsregeln beeinträchtigen | Backup, Staging und Funktionsprüfung einplanen |
Praxisbeispiel: Viele fehlgeschlagene Anmeldungen
Angenommen, im Sicherheitsprotokoll erscheinen innerhalb kurzer Zeit zahlreiche fehlgeschlagene Anmeldungen für ein Redaktionskonto. Zuerst sollte geprüft werden, ob es sich um einen legitimen Nutzer mit einem vergessenen Passwort oder um automatisierte Versuche handelt. Herkunft, Zeitmuster, betroffene Benutzernamen und erfolgreiche Anmeldungen liefern Hinweise, sind aber einzeln keine abschließenden Beweise.
Anschließend wird das Passwort des betroffenen Kontos über einen sicheren Zugang geändert, 2FA überprüft und die Liste der Benutzer sowie Administratoren kontrolliert. Die Begrenzung von Anmeldeversuchen wird so eingestellt, dass der Angriff erschwert wird, ohne ein gemeinsames Büro-Netzwerk unnötig vollständig zu sperren. Danach werden Updates, Protokolle und wichtige Website-Funktionen geprüft.
Wenn keine Anzeichen einer erfolgreichen Übernahme vorliegen, kann die Website nach der Prüfung weiterbetrieben werden. Gibt es dagegen unbekannte Benutzer, geänderte Dateien oder verdächtige Weiterleitungen, sollte die Situation wie ein möglicher Sicherheitsvorfall behandelt werden. In diesem Fall sind Beweissicherung, Bereinigung und eine kontrollierte Wiederherstellung wichtiger als ein schnelles Zurücksetzen einzelner Passwörter.
FAQ
Reicht ein starkes Passwort aus, um WordPress Login Angriffe zu verhindern?
Nein. Ein starkes und einzigartiges Passwort ist eine wichtige Grundlage, schützt aber nicht vor jeder Bedrohung. Phishing, gestohlene Sitzungen, Schwachstellen in Plugins oder ein kompromittiertes Hosting-Konto können andere Angriffswege eröffnen. Ergänze das Passwort deshalb durch 2FA, aktuelle Software, begrenzte Anmeldeversuche, minimale Rechte und Backups.
Sollte ich die WordPress-Login-Adresse ändern?
Das kann automatisierte Zugriffe auf den üblichen Endpunkt reduzieren, ist aber kein eigenständiger Sicherheitsnachweis. Die Maßnahme darf nicht dazu führen, dass Passwortschutz, 2FA oder Updates vernachlässigt werden. Dokumentiere die neue Adresse und teste Login, Passwort-Wiederherstellung und redaktionelle Zugänge.
Wie viele fehlgeschlagene Login-Versuche sollte ich erlauben?
Eine universelle Zahl passt nicht zu jeder Website. Berücksichtige die Zahl der Nutzer, gemeinsame Netzwerke, externe Zugriffe und die Möglichkeit einer geordneten Entsperrung. Entscheidend sind eine nachvollziehbare Sperrlogik, angemessene Wartezeiten und eine zusätzliche Absicherung durch 2FA.
Ist ein Sicherheits-Plugin zwingend erforderlich?
Nicht jede Schutzfunktion muss über ein Plugin umgesetzt werden. Je nach Hosting können Firewall, Login-Schutz und Protokollierung teilweise auf Server- oder Netzwerkebene erfolgen. Ein Plugin kann dennoch hilfreich sein, wenn es gepflegt wird, zum System passt und keine widersprüchlichen Regeln mit anderen Komponenten erzeugt.
Was mache ich, wenn ein Administratorpasswort gestohlen wurde?
Ändere das Passwort sofort über einen vertrauenswürdigen Zugang und prüfe auch das zugehörige E-Mail-Konto. Beende aktive Sitzungen, kontrolliere Benutzer, Rollen, Plugins, Themes, Dateien und Weiterleitungen und aktiviere 2FA. Wenn Du eine erfolgreiche Nutzung des Kontos nicht ausschließen kannst, behandle den Vorgang als möglichen Sicherheitsvorfall und beziehe bei Bedarf fachkundige Unterstützung ein.
Sind fehlgeschlagene Anmeldungen immer ein Zeichen für einen erfolgreichen Angriff?
Nein. Fehlgeschlagene Anmeldungen zeigen zunächst nur, dass Zugriffsversuche stattgefunden haben. Sie können durch Bots, Tippfehler oder falsch konfigurierte Dienste entstehen. Wichtig ist die Kombination aus Protokollen, erfolgreichen Logins, Benutzeränderungen, Dateiveränderungen und ungewöhnlichem Verhalten der Website.
Wie oft sollte ich die WordPress-Benutzer prüfen?
Prüfe Benutzer und Rollen regelmäßig sowie zusätzlich nach personellen Änderungen, Relaunches und Arbeiten externer Dienstleister. Entferne nicht mehr benötigte Konten zeitnah. Bei häufigen Änderungen kann eine kurze dokumentierte Prüfung im Wartungsprozess sinnvoll sein.
Kann ein Backup einen Login-Angriff rückgängig machen?
Ein sauberes Backup kann die Wiederherstellung erleichtern, beseitigt aber nicht automatisch die Ursache. Wenn Zugangsdaten, Plugins, Hosting oder die Konfiguration weiterhin unsicher sind, kann die Website erneut kompromittiert werden. Teste Backups, sichere den Zugang neu und prüfe die Installation vor der Wiederinbetriebnahme.
Fazit
WordPress Login Angriffe verhindern gelingt am zuverlässigsten mit mehreren aufeinander abgestimmten Schutzschichten. Sichere individuelle Passwörter, Zwei-Faktor-Authentifizierung, begrenzte Anmeldeversuche, minimale Benutzerrechte und aktuelle Komponenten bilden die technische Grundlage. Ergänze sie durch HTTPS, nachvollziehbare Überwachung, getrennte Backups und – bei passenden Anforderungen – Schutz auf Server- oder Netzwerkebene.
Beginne mit einer Prüfung aller Benutzerkonten und Zugangsdaten. Danach kannst Du 2FA, Login-Begrenzungen, Updates und Wiederherstellungsprozesse geordnet umsetzen. So wird die Anmeldung nicht nur schwerer angreifbar, sondern auch besser kontrollierbar, falls verdächtige Aktivitäten auftreten.