WordPress Zugang für Agenturen einrichten: Sicherer Leitfaden für Teams
Wenn mehrere Personen aus einer Agentur an einer WordPress-Website arbeiten, reicht ein gemeinsam genutztes Passwort nicht aus. Ein sauber eingerichteter WordPress Zugang für Agenturen schützt Inhalte, Kundendaten und technische Einstellungen und macht gleichzeitig nachvollziehbar, wer welche Aufgabe übernimmt.
Dieser Ratgeber zeigt, wie Agenturen Benutzerkonten, Rollen, Zugriffsrechte und Sicherheitsmaßnahmen sinnvoll planen. Im Mittelpunkt stehen klare Verantwortlichkeiten, möglichst geringe Berechtigungen und ein verlässlicher Prozess für neue Teammitglieder, externe Fachkräfte und die Beendigung von Zugängen.
Passende WordPress Hilfe zum Thema
Warum ein eigener WordPress Zugang für Agenturen wichtig ist
Ein individuelles Benutzerkonto ist mehr als eine komfortable Anmeldemöglichkeit. Es schafft eine eindeutige Zuordnung von Änderungen. Wenn ein Beitrag bearbeitet, ein Plugin aktualisiert oder eine Einstellung verändert wird, lässt sich besser nachvollziehen, welches Konto dafür verwendet wurde.
Gemeinsame Konten haben dagegen mehrere Nachteile:
- Ein Passwort muss über viele Kanäle weitergegeben und bei jedem Personalwechsel geändert werden.
- Es bleibt unklar, welche Person eine bestimmte Änderung vorgenommen hat.
- Die Rechte lassen sich nicht auf einzelne Aufgaben oder Personen zuschneiden.
- Ein ausgeschiedenes Teammitglied kann den Zugang möglicherweise weiterhin verwenden.
- Bei einem Sicherheitsvorfall ist die Untersuchung deutlich schwieriger.
Für Agenturen ist außerdem die Trennung zwischen Kunden, internen Mitarbeitenden und externen Dienstleistern wichtig. Nicht jede Person benötigt Zugriff auf alle Websites oder auf die gesamte WordPress-Administration. Ein strukturiertes Berechtigungsmodell reduziert Fehlbedienungen und begrenzt mögliche Schäden bei einem kompromittierten Konto.
Vor der Einrichtung: Zuständigkeiten und Anforderungen klären
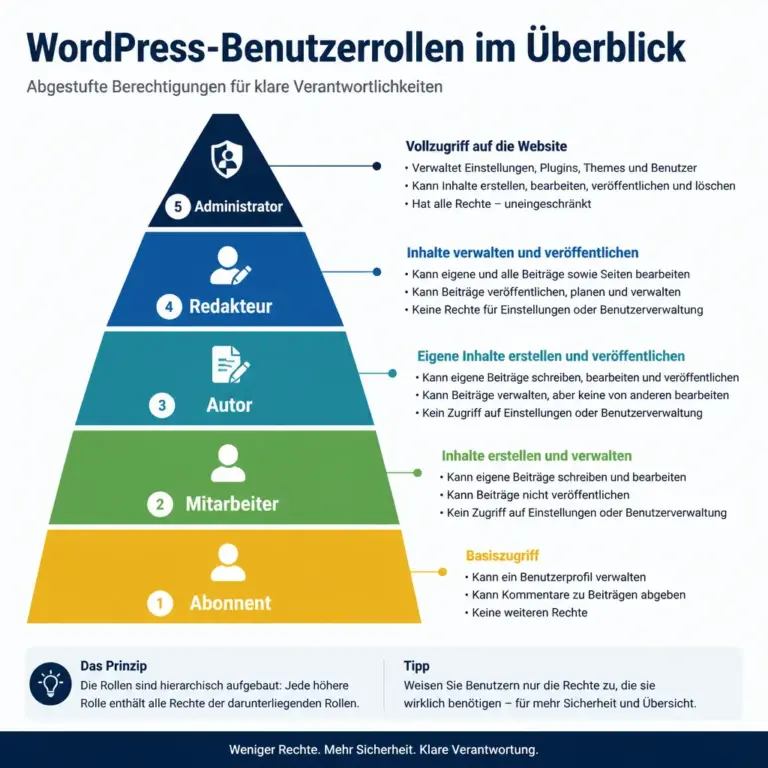
Die Grafik macht sichtbar, dass unterschiedliche Tätigkeiten unterschiedlich weitreichende Rechte benötigen. Besonders Administratorrechte sollten nur dort erscheinen, wo technische Gesamtverantwortung tatsächlich erforderlich ist.
Bevor ein neues Konto angelegt wird, sollte die Agentur festhalten, welche Aufgaben tatsächlich ausgeführt werden müssen. Die passende Rolle ergibt sich aus der Tätigkeit, nicht aus der Position im Unternehmen. Ein Redakteur benötigt beispielsweise keine Rechte für Plugins, Themes oder Benutzerverwaltung.
Die wichtigsten Fragen zur Vorbereitung
- Wer soll Inhalte erstellen, bearbeiten, veröffentlichen oder löschen?
- Wer verwaltet Medien, Menüs, Widgets und Übersetzungen?
- Wer darf Plugins, Themes und WordPress selbst aktualisieren?
- Wer ist für Backups, Hosting, Domain und Wiederherstellung zuständig?
- Benötigt eine externe Person nur einen zeitlich begrenzten Zugang?
- Welche Kundenseiten darf die jeweilige Person sehen und bearbeiten?
- Gibt es eine Staging-Umgebung, auf der Änderungen zuerst geprüft werden?
Diese Bestandsaufnahme verhindert, dass vorsorglich Administratorrechte vergeben werden. Sie hilft auch dabei, einen internen Freigabeprozess festzulegen. Sinnvoll ist eine kurze Dokumentation mit Website, Benutzername, Rolle, Zweck des Zugangs, verantwortlicher Person und geplantem Prüftermin.
WordPress Rollen und Berechtigungen richtig auswählen
WordPress bringt mehrere Standardrollen mit. Ihre genaue Wirkung kann durch Plugins, Multisite-Konfigurationen oder individuelle Anpassungen verändert sein. Deshalb sollte die Agentur vor der Vergabe prüfen, welche Rechte auf der jeweiligen Installation tatsächlich gelten.
| Rolle | Geeignet für | Wichtige Einschränkung |
|---|---|---|
| Abonnent | Personen mit reinem Lesebedarf und Profilverwaltung | Kann normalerweise keine Inhalte bearbeiten |
| Mitarbeiter | Erstellen eigener Beiträge ohne Veröffentlichung | Beiträge müssen von einer berechtigten Person geprüft werden |
| Autor | Veröffentlichung und Verwaltung eigener Beiträge | Keine vollständige Kontrolle über fremde Inhalte |
| Redakteur | Umfassende redaktionelle Arbeit an Beiträgen und Seiten | Keine standardmäßige Verwaltung von Installation und Benutzern |
| Administrator | Technische Gesamtverantwortung für eine einzelne Website | Sehr weitreichende Rechte mit hohem Sicherheitsrisiko |
Die Bezeichnungen sollten nicht automatisch mit internen Jobtiteln gleichgesetzt werden. Ein Projektmanager kann redaktionelle Aufgaben übernehmen, braucht deshalb aber nicht automatisch Administratorrechte. Umgekehrt kann ein Entwickler für eine konkrete technische Aufgabe zeitweise erweiterte Rechte benötigen, ohne dauerhaft die gesamte Website verwalten zu müssen.
Administratorrechte nur gezielt vergeben
Administratoren können Benutzer anlegen, Plugins installieren, Themes verändern und wichtige Systemeinstellungen anpassen. Ein Fehler kann daher die Funktion oder Sicherheit der Website beeinträchtigen. Für den täglichen Redaktionsbetrieb ist diese Rolle meist unnötig.
Wenn ein Administratorzugang erforderlich ist, sollte er einer benannten verantwortlichen Person zugeordnet sein. Die Agentur sollte die Berechtigung regelmäßig prüfen und nach Abschluss einer technischen Aufgabe wieder entfernen oder reduzieren.
WordPress Zugang für Agenturen einrichten: Schritt für Schritt
1. Persönliches Benutzerkonto anlegen
Jede Person erhält ein eigenes Konto mit einer individuellen E-Mail-Adresse. Funktionskonten wie agentur@ oder redaktion@ können für klar definierte technische Zwecke sinnvoll sein, sollten aber nicht als Ersatz für persönliche Konten dienen. Ein persönliches Konto erleichtert die Zuordnung von Änderungen und die spätere Sperrung eines einzelnen Zugangs.
Der Benutzername sollte sachlich und dauerhaft verständlich sein. Vermeide gemeinsam verwendete Namen, leicht erratbare Kombinationen oder Konten, deren Zuständigkeit nach kurzer Zeit unklar ist. Die E-Mail-Adresse sollte erreichbar sein, weil WordPress und Sicherheitslösungen sie für Hinweise zur Kontoverwaltung verwenden können.
2. Die kleinstmögliche passende Rolle zuweisen
Wähle die Rolle anhand der konkreten Aufgaben. Beginne mit den geringsten erforderlichen Rechten und erweitere sie nur, wenn ein nachvollziehbarer Bedarf besteht. Bei einer komplexen Website kann eine individuelle Rolle besser geeignet sein als eine weitreichende Standardrolle.
Rollen-Plugins können eigene Berechtigungen hinzufügen oder bestehende verändern. Vor der produktiven Verwendung sollte geprüft werden, ob die Lösung gepflegt wird, ob sie zur WordPress-Version passt und ob ihre Konfiguration dokumentiert werden kann. Eine zusätzliche Erweiterung sollte nicht eingesetzt werden, wenn eine einfache Standardrolle ausreicht.
3. Sichere Anmeldung vereinbaren
Das Passwort muss lang, einzigartig und ausschließlich für dieses Konto verwendet werden. Ein Passwortmanager hilft dabei, individuelle Zugangsdaten sicher zu erzeugen und zu speichern. Zugangsdaten sollten weder per unverschlüsselter E-Mail noch über öffentliche Tickets oder gemeinsam zugängliche Dokumente weitergegeben werden.
Wo möglich, sollte eine Zwei-Faktor-Authentifizierung aktiviert werden. Dabei wird neben dem Passwort ein weiterer Nachweis verlangt, etwa über eine Authentifizierungsanwendung oder einen Sicherheitsschlüssel. Die Agentur sollte vorab klären, wie Wiederherstellungscodes sicher verwahrt werden und wer im Notfall unterstützen darf.
4. Zugang testen und dokumentieren
Nach der Einrichtung sollte sich die betreffende Person anmelden und eine ungefährliche Aufgabe durchführen. So lässt sich feststellen, ob die Rolle die benötigten Funktionen bereitstellt, ohne unnötige Rechte zu eröffnen. Ein Test auf einer Staging-Umgebung ist besonders sinnvoll, wenn individuelle Rollen oder zusätzliche Sicherheitslösungen eingesetzt werden.
Dokumentiert werden sollten mindestens Website, Konto, Rolle, Aufgabenbereich, Erstellungsdatum, freigebende Person und Termin für die nächste Überprüfung. Passwörter gehören nicht in diese Dokumentation.
Agenturzugänge nach Projekten und Kundenseiten strukturieren
Agenturen arbeiten häufig parallel für verschiedene Kunden. Ein Konto mit Zugriff auf jede Website kann zwar bequem sein, vergrößert aber das Risiko unnötig. Besser ist eine Struktur, die den tatsächlichen Projektumfang abbildet.
Bei mehreren Installationen kann ein zentrales Verwaltungswerkzeug die Übersicht erleichtern. Es sollte jedoch nicht als Freibrief für umfassende Rechte verstanden werden. Auch dort müssen Websites, Benutzerrollen und Zuständigkeiten sauber getrennt werden. Ein technischer Wartungszugang für mehrere Seiten sollte besonders gut geschützt und regelmäßig kontrolliert werden.
Für einzelne Projekte sind diese Modelle möglich:
- Websitebezogene Konten: Eine Person erhält nur auf der benötigten Kundenseite einen Zugang.
- Projektrollen: Redaktion, Design, Entwicklung und Qualitätssicherung bekommen unterschiedliche Rechte.
- Zeitlich begrenzte Zugänge: Externe Personen werden nur für die Dauer einer Aufgabe freigeschaltet.
- Staging zuerst: Technische Änderungen werden zunächst getrennt von der Live-Website bearbeitet.
Die Wahl hängt von Hosting, WordPress-Struktur, Teamgröße und Verantwortlichkeiten ab. Entscheidend ist, dass die Agentur erklären kann, warum ein Konto mehrere Websites sehen darf und welche Kontrollen dieses Modell absichern.
Sicherheitsmaßnahmen für Agenturzugänge
Zwei-Faktor-Authentifizierung und sichere Endgeräte
Die Zwei-Faktor-Authentifizierung ist besonders wichtig für Administratoren und Personen mit Zugriff auf mehrere Kundenwebsites. Zusätzlich sollten Betriebssystem, Browser und Passwortmanager aktuell gehalten werden. Agenturmitarbeitende sollten WordPress nicht an fremden oder ungeschützten Geräten verwalten.
Login-Schutz und Überwachung
Ein Schutz gegen automatisierte Anmeldeversuche kann die Zahl verdächtiger Zugriffe begrenzen. Je nach Hosting und Sicherheitskonzept kommen Anmeldebegrenzungen, Web Application Firewalls oder Vorgaben für erlaubte Netzwerke infrage. Solche Maßnahmen müssen sorgfältig konfiguriert werden, damit berechtigte Personen nicht ausgesperrt werden.
Protokolle über Anmeldungen und Änderungen können bei der Fehleranalyse helfen. Sie ersetzen jedoch keine regelmäßige Kontrolle. Wenn ein Protokollierungs-Plugin eingesetzt wird, sollte die Agentur dessen Speicherort, Aufbewahrung und Zugriff ebenfalls berücksichtigen.
Backups und Wiederherstellung
Ein Zugangskonzept schützt nicht vor jedem Problem. Verlässliche Backups und ein getesteter Wiederherstellungsweg bleiben deshalb wichtig. Backups sollten nicht ausschließlich auf demselben System liegen wie die Live-Website. Außerdem muss klar sein, wer im Notfall die Wiederherstellung durchführen darf und wie die erforderlichen Zugänge sicher erreichbar sind.
Eine Sicherung ist erst dann praktisch belastbar, wenn bekannt ist, welche Daten sie enthält und ob sie sich in einer passenden Umgebung wiederherstellen lässt. Die Agentur sollte diesen Ablauf dokumentieren, ohne dabei sensible Zugangsdaten offen abzulegen.
Externe Mitarbeitende und Dienstleister sicher einbinden
Freelancer, Fotografen, Übersetzer oder technische Spezialisten benötigen häufig nur einen begrenzten Zugang. Für diese Personen gelten dieselben Grundsätze wie für interne Mitarbeitende: persönliches Konto, passende Rolle, sichere Anmeldung und ein klarer Endtermin.
Vor der Freischaltung sollte der Auftrag den erforderlichen Zugriff beschreiben. Bei einer redaktionellen Aufgabe ist möglicherweise die Rolle Mitarbeiter oder Autor ausreichend. Für eine technische Diagnose kann ein höheres Recht kurzzeitig nötig sein. Nach Abschluss sollte geprüft werden, ob die Berechtigung wieder entfernt oder herabgestuft werden kann.
Auch eine kurze Einweisung gehört zum Prozess. Externe Personen sollten wissen, welche Bereiche sie nicht verändern dürfen, wie Änderungen getestet werden und an wen sie Sicherheitsprobleme melden. Klare Regeln sind effektiver als die pauschale Vergabe maximaler Rechte.
Onboarding und Offboarding als fester Prozess
Beim Onboarding
- Aufgabe, Projekt und benötigte Website festlegen.
- Passende Rolle und gegebenenfalls Ablaufdatum bestimmen.
- Persönliches Konto mit sicherer E-Mail-Adresse anlegen.
- Zwei-Faktor-Authentifizierung und Passwortregeln erklären.
- Zugang testen und Zuständigkeit dokumentieren.
- Nach einer kurzen Einarbeitungsphase prüfen, ob die Rechte passen.
Beim Offboarding
- Konto unmittelbar nach Ende der Zusammenarbeit deaktivieren oder löschen.
- Zugänge zu Hosting, Domain, zentralen Verwaltungsdiensten und Passwortmanagern prüfen.
- Gemeinsam genutzte technische Passwörter ändern, falls die Person sie kannte.
- Offene Aufgaben, Entwürfe und ausstehende Freigaben an eine zuständige Person übergeben.
- Protokolle und Dokumentation auf auffällige Änderungen prüfen.
- Die Beendigung des Zugangs nachvollziehbar dokumentieren.
Das Löschen eines Kontos kann je nach Rolle Auswirkungen auf Beiträge oder Medien haben. Vorher sollte geklärt werden, wem die Inhalte zugeordnet werden sollen. In vielen Fällen ist eine Deaktivierung oder Übertragung der Inhalte sicherer als ein sofortiges Löschen.
Typische Fehler beim WordPress Zugang für Agenturen
- Ein gemeinsames Administratorkonto: Es spart kurzfristig Zeit, erschwert aber Nachvollziehbarkeit und Offboarding.
- Rechte auf Vorrat: Nicht benötigte Funktionen erhöhen die Gefahr versehentlicher Änderungen.
- Kein Ablaufdatum für externe Personen: Temporäre Zugänge werden sonst leicht vergessen.
- Unklare Verantwortung: Wenn niemand für die Benutzerverwaltung zuständig ist, veralten Berechtigungen.
- Ungeprüfte Rollen-Plugins: Erweiterungen können Berechtigungen verändern und müssen gepflegt werden.
- Passwortweitergabe per Chat: Zugangsdaten können in Verlauf, Backups oder Benachrichtigungen verbleiben.
- Änderungen direkt auf der Live-Seite: Ein Staging- oder Freigabeprozess kann vermeidbare Ausfälle reduzieren.
Der beste Prozess ist derjenige, der im Arbeitsalltag eingehalten wird. Zu komplizierte Regeln werden oft umgangen. Deshalb sollte die Agentur die Abläufe verständlich halten, Verantwortlichkeiten benennen und regelmäßig prüfen, ob die gewählte Struktur noch zum Team und zu den Projekten passt.
FAQ
Welche WordPress-Rolle sollte eine Agentur für Redakteure vergeben?
Für umfangreiche redaktionelle Aufgaben ist häufig die Rolle Redakteur geeignet. Wenn eine Person nur eigene Beiträge erstellen oder veröffentlichen soll, kann Autor ausreichen. Die konkrete Auswahl sollte anhand der benötigten Funktionen und der Konfiguration der jeweiligen Website erfolgen.
Braucht jedes Agenturmitglied ein eigenes Konto?
Ja, persönliche Konten sind für die Nachvollziehbarkeit und das Offboarding grundsätzlich sinnvoll. Gemeinsame Konten sollten nur für klar begründete technische Sonderfälle verwendet werden und nicht die persönliche Anmeldung ersetzen.
Wann sind Administratorrechte gerechtfertigt?
Administratorrechte sind gerechtfertigt, wenn eine Person die technische Gesamtverantwortung übernehmen oder eine Aufgabe ausführen muss, die mit geringeren Rollen nicht möglich ist. Sie sollten nicht allein aus Bequemlichkeit vergeben und nach technischen Arbeiten erneut geprüft werden.
Wie kann ein Zugang für Freelancer begrenzt werden?
Lege ein persönliches Konto mit einer auf die Aufgabe zugeschnittenen Rolle an, definiere die betreffende Website und setze einen Prüftermin oder ein Ablaufdatum. Nach Abschluss des Auftrags wird der Zugang deaktiviert, gelöscht oder auf eine geringere Rolle zurückgesetzt.
Ist ein zentrales WordPress-Verwaltungssystem für Agenturen sicher?
Es kann die Übersicht und Wartung erleichtern, bündelt aber auch Verantwortung und Risiken. Die Agentur sollte den zentralen Zugang besonders schützen, Websites und Rollen sauber trennen und prüfen, welche Daten und Aktionen das System tatsächlich verwalten kann.
Was tun, wenn ein Zugang möglicherweise kompromittiert wurde?
Das betroffene Konto sollte gesperrt oder das Passwort sofort geändert werden. Danach sollten Zwei-Faktor-Authentifizierung, aktive Sitzungen, Benutzerkonten, Protokolle und verdächtige Änderungen geprüft werden. Bei Bedarf sollte das Hosting- oder Sicherheitsteam einbezogen und eine Wiederherstellung aus einer vertrauenswürdigen Sicherung vorbereitet werden.
Wie oft sollten Agenturen Berechtigungen überprüfen?
Eine feste regelmäßige Prüfung ist sinnvoll, zusätzlich zu Prüfungen bei Rollenwechseln, Projektende oder personellen Veränderungen. Die Häufigkeit hängt von Teamgröße, Website-Anzahl und Schutzbedarf ab. Entscheidend ist, dass die Prüfung dokumentiert und nicht nur theoretisch vorgesehen wird.
Fazit: Zugänge planbar, nachvollziehbar und sicher verwalten
Ein sicherer WordPress Zugang für Agenturen beginnt mit persönlichen Konten und einer klaren Zuordnung von Aufgaben. Die passenden Rollen, eine geschützte Anmeldung, begrenzte Projektzugriffe und ein verbindliches Offboarding bilden die wichtigsten Bausteine.
Agenturen sollten Administratorrechte sparsam einsetzen, externe Zugänge zeitlich begrenzen und die Berechtigungen regelmäßig mit den tatsächlichen Aufgaben abgleichen. So entsteht kein kompliziertes Regelwerk um seiner selbst willen, sondern ein nachvollziehbarer Arbeitsprozess, der Kundenseiten schützt und die Zusammenarbeit erleichtert.