WordPress Plugin erweitern lassen: Möglichkeiten, Vorgehen und wichtige Fehler
Ein bestehendes WordPress Plugin erweitern zu lassen, ist oft sinnvoller als eine komplett neue Lösung zu entwickeln. Vielleicht fehlt eine bestimmte Funktion, eine Schnittstelle zu einem externen System soll angebunden werden oder ein Ablauf im Backend passt nicht zu Deinen Arbeitsprozessen. Entscheidend ist, die Erweiterung technisch sauber, sicher und updatefähig umzusetzen. In diesem Ratgeber erfährst Du, wie eine professionelle Plugin-Erweiterung abläuft, welche Möglichkeiten es gibt und worauf Du bei der Beauftragung achten solltest.
Passende WordPress Hilfe zum Thema
Was bedeutet es, ein WordPress Plugin erweitern zu lassen?
Beim Erweitern eines Plugins wird eine vorhandene Funktionalität gezielt ergänzt oder verändert. Das kann eine kleine Anpassung an einer Einstellung sein, aber auch eine umfangreiche Entwicklung mit eigenen Benutzeroberflächen, Datenbanktabellen oder externen Schnittstellen. Das Ziel ist nicht nur, dass die gewünschte Funktion einmalig funktioniert. Sie sollte sich auch in die bestehende WordPress-Umgebung einfügen und bei späteren Updates möglichst stabil bleiben.
Typische Anforderungen sind zum Beispiel:
- zusätzliche Felder in einem Formular oder im WordPress-Backend,
- eigene Rollen und Berechtigungen für bestimmte Benutzergruppen,
- automatische E-Mails, PDF-Erzeugung oder Benachrichtigungen,
- Import und Export von Daten,
- eine Verbindung zu CRM-, ERP-, Zahlungs- oder Warenwirtschaftssystemen,
- individuelle Regeln für WooCommerce, Bestellungen, Preise oder Versand,
- zusätzliche REST-API-Endpunkte oder Webhooks,
- eine Anpassung von Abläufen, die das Plugin von Haus aus nicht anbietet.
Eine Erweiterung kann innerhalb des Plugins, über offizielle Hooks oder in einem separaten Add-on umgesetzt werden. Welche Variante geeignet ist, hängt vom Aufbau des Plugins, der Lizenz, der gewünschten Funktion und den Anforderungen an künftige Updates ab.
Warum ein bestehendes Plugin oft die beste Grundlage ist
Ein etabliertes Plugin bringt bereits viele grundlegende Funktionen mit. Dazu gehören beispielsweise Datenmodelle, Verwaltungsseiten, Validierungen, Benutzerrechte oder die Darstellung im Frontend. Wenn diese Basis grundsätzlich zu Deinem Projekt passt, kann eine gezielte Erweiterung Entwicklungszeit sparen und das Risiko unnötiger Doppelarbeit reduzieren.
Das bedeutet allerdings nicht, dass jedes Plugin beliebig erweiterbar ist. Ein Plugin mit einer gut dokumentierten Architektur und verfügbaren Hooks bietet bessere Voraussetzungen als eine Lösung, die nahezu alle Abläufe direkt im eigenen Code festschreibt. Auch die Qualität des vorhandenen Codes, die verwendete PHP-Version und die Kompatibilität mit Deinem Theme und anderen Plugins spielen eine Rolle.
Erweiterung, Konfiguration oder Neuentwicklung?
Vor der Umsetzung sollte geklärt werden, ob wirklich eine Programmierung erforderlich ist. Manche Anforderungen lassen sich durch vorhandene Einstellungen, eigene Templates oder einen geeigneten Hook lösen. In anderen Fällen ist eine individuelle Erweiterung sinnvoll. Wenn die vorhandene Lösung nur einen kleinen Teil der gewünschten Aufgabe abdeckt und stark angepasst werden müsste, kann eine eigenständige Entwicklung langfristig übersichtlicher sein.
| Ansatz | Geeignet, wenn | Worauf Du achten solltest |
|---|---|---|
| Konfiguration | Das Plugin die gewünschte Funktion bereits unterstützt | Einstellungen dokumentieren und Auswirkungen prüfen |
| Hook oder Add-on | Das Plugin Erweiterungspunkte bereitstellt | Updatefähigkeit und Abhängigkeiten berücksichtigen |
| Direkte Plugin-Anpassung | Keine brauchbare externe Erweiterungsmöglichkeit vorhanden ist | Änderungen können bei Updates überschrieben werden |
| Eigenständige Lösung | Die Anforderungen weit über den Plugin-Zweck hinausgehen | Funktionsumfang, Wartung und Datenmigration planen |
Die wichtigsten Schritte bei einer Plugin-Erweiterung
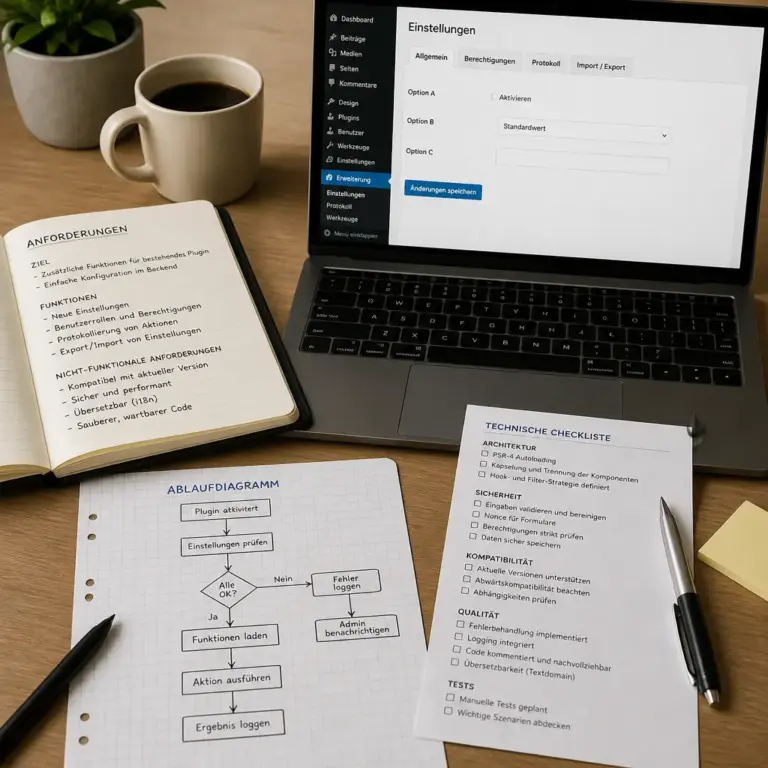
Die Abbildung zeigt, dass eine Erweiterung mit Anforderungen und Abläufen beginnt, nicht mit unkoordinierten Codeänderungen. Besonders wichtig sind Benutzerrollen, Datenflüsse und definierte Fehlerfälle.
1. Anforderungen konkret beschreiben
Eine gute technische Umsetzung beginnt mit einer klaren Beschreibung des gewünschten Ablaufs. Formuliere nicht nur, welche Schaltfläche oder welches Feld Du brauchst. Beschreibe auch, wer die Funktion verwendet, welche Daten eingegeben werden, was danach passieren soll und welche Ausnahmen möglich sind.
Hilfreich sind konkrete Fragen:
- Welche Benutzerrolle darf die Funktion verwenden?
- In welchem Bereich von WordPress soll sie sichtbar sein?
- Welche Pflichtfelder, Formate und Grenzwerte gibt es?
- Was geschieht bei fehlerhaften oder unvollständigen Daten?
- Soll die Funktion nur für neue Datensätze oder auch für bestehende Inhalte gelten?
- Müssen Daten exportiert, synchronisiert oder archiviert werden?
- Welche E-Mails, Statusänderungen oder Folgeaktionen werden ausgelöst?
Je genauer der Ablauf beschrieben ist, desto leichter lassen sich Aufwand, technische Risiken und Abnahmekriterien beurteilen. Screenshots, Beispiel-Datensätze oder ein einfaches Ablaufdiagramm können dabei nützlicher sein als eine lange allgemeine Beschreibung.
2. Plugin und Systemumgebung analysieren
Vor der Programmierung sollte die bestehende Umgebung geprüft werden. Dazu gehören die WordPress-Version, die PHP-Version, das Theme, relevante Plugins und bei WooCommerce auch die verwendeten Produkt-, Bestell- und Zahlungsabläufe. Zusätzlich ist wichtig, ob eine Staging-Umgebung vorhanden ist und wie Backups erstellt und wiederhergestellt werden können.
Bei der Plugin-Analyse sind unter anderem diese Punkte relevant:
- Welche Hooks, Filter oder offiziellen Erweiterungspunkte existieren?
- Welche Daten speichert das Plugin und in welcher Struktur?
- Gibt es eigene REST-API-Endpunkte oder externe Schnittstellen?
- Welche Benutzerrechte werden geprüft?
- Verwendet das Plugin eigene JavaScript- oder CSS-Dateien?
- Wie reagiert es auf Deaktivierung, Aktualisierung und Migration?
- Gibt es bekannte Abhängigkeiten zu anderen Plugins oder zum Theme?
Diese Analyse verhindert, dass eine Erweiterung nur oberflächlich funktioniert und später durch ein Plugin- oder WordPress-Update unbrauchbar wird.
3. Die passende technische Integrationsform wählen
Am stabilsten ist häufig ein separates Erweiterungsplugin, das die vorhandene Lösung über dokumentierte Actions und Filter ergänzt. So bleibt der ursprüngliche Plugin-Code unverändert. Falls das Plugin eigene Add-ons vorsieht, sollte diese vorgesehene Architektur genutzt werden.
Wenn keine Hooks vorhanden sind, können je nach Fall andere Techniken infrage kommen. Dazu gehören eine eigene Integration über die WordPress- oder REST-API, ein Wrapper für bestimmte Funktionen oder eine begrenzte Anpassung des Originalcodes. Direkte Änderungen an einem fremden Plugin sind jedoch problematisch, weil sie bei einem Update überschrieben werden können. Außerdem erschweren sie spätere Fehlersuche und Wartung.
Typische Arten von Plugin-Erweiterungen
Individuelle Felder und Verwaltungsseiten
Viele Erweiterungen betreffen zusätzliche Informationen im Backend. Beispielsweise können Mitarbeitende zu einem Inhalt interne Notizen, eine externe Referenznummer oder einen Bearbeitungsstatus speichern. Technisch müssen dabei Eingaben validiert, Berechtigungen geprüft und Werte sicher gespeichert werden. Eine zusätzliche Verwaltungsseite sollte sich außerdem nachvollziehbar in die vorhandene WordPress-Navigation einfügen.
Automatisierte Abläufe
Ein Plugin kann so erweitert werden, dass nach einer bestimmten Aktion automatisch eine Folgeaktion startet. Denkbar sind Benachrichtigungen, Statuswechsel, die Erstellung eines Datensatzes oder die Übertragung an ein anderes System. Bei zeitversetzten Aktionen können WordPress-Cronjobs verwendet werden. Dabei sollte berücksichtigt werden, dass WP-Cron nicht auf jedem Hosting wie ein dauerhaft laufender Systemdienst arbeitet. Für zeitkritische Aufgaben kann eine serverseitige Ausführung geeigneter sein.
Schnittstellen und Datensynchronisation
Bei einer API-Anbindung müssen Authentifizierung, Datenformate, Fehlermeldungen und Wiederholungsversuche eingeplant werden. Eine Synchronisation darf nicht einfach dieselben Datensätze bei jedem Lauf erneut anlegen. Stattdessen braucht sie eine nachvollziehbare Zuordnung, etwa über eine externe ID. Ebenso wichtig sind Protokollierung und ein kontrollierter Umgang mit nicht erreichbaren Schnittstellen.
Eine externe API kann ausfallen, eine Antwort kann unvollständig sein oder ein Anbieter kann sein Format ändern. Deshalb sollte die Website nicht bei jeder vorübergehenden Störung blockieren. Je nach Anwendungsfall sind Warteschlangen, Statusfelder und manuelle Wiederholungsmöglichkeiten sinnvoll.
WooCommerce-Anpassungen
Bei WooCommerce-Erweiterungen können Produkte, Variationen, Warenkörbe, Bestellungen, Kundendaten und E-Mails betroffen sein. Eine Regel für den Warenkorb ist nicht automatisch für bereits bestehende Bestellungen gültig. Deshalb sollte genau festgelegt werden, ob eine Anpassung nur bei der Preisberechnung, bei der Anzeige oder auch in der dauerhaften Bestellspeicherung greift.
Besondere Aufmerksamkeit verdienen Steuern, Gutscheine, Versandmethoden, Rückerstattungen und Gastbestellungen. Eine Erweiterung sollte keine vertraulichen Daten in ungeeigneten Logdateien speichern. Änderungen am Checkout gehören außerdem auf eine Testumgebung, weil kleine Fehler den Kaufabschluss verhindern können.
Sicherheit und Datenschutz bei individuellen Erweiterungen
Ein Plugin, das Formulare, Benutzerkonten oder externe Systeme erweitert, verarbeitet häufig sensible Daten. Deshalb gehören Sicherheitsprüfungen von Anfang an zur Entwicklung. Eingaben aus Formularen, URLs, REST-Anfragen und Importdateien dürfen nicht ungeprüft in Datenbankabfragen, HTML-Ausgaben oder Befehle gelangen.
Wichtige technische Maßnahmen sind:
- Prüfung der Benutzerrechte vor jeder geschützten Aktion,
- Verwendung von Nonces für geeignete WordPress-Anfragen,
- Validierung und Bereinigung von Eingaben,
- Escaping bei der Ausgabe in HTML, Attributen und JavaScript,
- vorbereitete Datenbankabfragen statt zusammengebauter SQL-Statements,
- sparsame Speicherung und kontrollierte Ausgabe personenbezogener Daten,
- keine Zugangsschlüssel oder Passwörter im Quellcode,
- protokollierte Fehler ohne unnötige vertrauliche Inhalte.
Technische Sicherheit ersetzt keine rechtliche Prüfung. Bei personenbezogenen Daten solltest Du zusätzlich klären, welche Daten wirklich erforderlich sind, wie lange sie gespeichert werden und welche organisatorischen Vorgaben für Dein Projekt gelten.
Updatefähigkeit und Wartbarkeit sicherstellen
Eine Erweiterung ist erst dann nachhaltig, wenn sie auch nach Aktualisierungen von WordPress, dem Theme oder dem Basis-Plugin weiter funktioniert. Eine hundertprozentige Garantie ist bei voneinander abhängigen Systemen nicht möglich. Das Risiko lässt sich aber durch eine saubere Architektur und regelmäßige Prüfung deutlich besser kontrollieren.
Bevorzugt werden sollten:
- ein separates Add-on statt Änderungen am Originalcode,
- offizielle Actions, Filter und APIs,
- klare Namensräume für Funktionen, Klassen und Datenbanktabellen,
- konfigurierbare statt fest im Code verankerter Werte,
- eine kurze technische Dokumentation der Abhängigkeiten,
- deaktivierbare Funktionen für kontrollierte Fehleranalyse.
Wenn direkte Änderungen am ursprünglichen Plugin unvermeidbar sind, sollte dokumentiert werden, welche Dateien betroffen sind und wie die Anpassung nach einem Update erneut eingepflegt werden kann. Eine solche Lösung ist meist wartungsintensiver und sollte bewusst entschieden werden.
Testen auf Staging und produktionsnahen Daten
Eine Plugin-Erweiterung sollte nicht direkt auf der Live-Website entwickelt und getestet werden. Eine Staging-Umgebung ermöglicht es, Datenbankänderungen, Formulare, Cronjobs und Schnittstellen zu prüfen, ohne den laufenden Betrieb unnötig zu gefährden. Vor Änderungen an der produktiven Website gehören aktuelle, getestete Backups zur Vorbereitung.
Die Tests sollten mindestens diese Fälle abdecken:
- der normale Ablauf mit gültigen Daten,
- fehlende, zu lange oder falsch formatierte Eingaben,
- unterschiedliche Benutzerrollen und nicht eingeloggte Besucher,
- bereits vorhandene Datensätze,
- Deaktivierung oder fehlende Abhängigkeiten,
- Fehler und Verzögerungen bei externen Schnittstellen,
- Darstellung auf kleinen und großen Bildschirmen,
- Verhalten nach Updates der beteiligten Komponenten.
Bei Datenänderungen sollte zusätzlich geprüft werden, ob ein Rollback möglich ist. Nicht jede Migration kann einfach rückgängig gemacht werden. Deshalb sollten neue Felder oder Tabellen möglichst vorsichtig eingeführt und vorab mit einer Kopie der Daten getestet werden.
Praxisbeispiel: Ein Plugin um eine externe Statussynchronisation erweitern
Angenommen, ein Unternehmen nutzt ein WordPress Plugin zur Verwaltung von Anfragen. Zusätzlich soll der Status einer Anfrage aus einem externen System übernommen werden. Eine unklare Lösung würde bei jedem Seitenaufruf das externe System abfragen. Das könnte die Website verlangsamen und bei einem Ausfall der Schnittstelle zu Fehlermeldungen führen.
Ein robusterer Ablauf kann so aussehen:
- Für jede Anfrage wird eine eindeutige externe Referenz gespeichert.
- Ein geplanter Prozess fragt die Schnittstelle in einem passenden Intervall ab.
- Die Antwort wird validiert und nur bei gültiger Zuordnung übernommen.
- Der letzte Synchronisationszeitpunkt und ein Fehlerstatus werden gespeichert.
- Bei einem vorübergehenden Fehler wird die Anfrage nicht überschrieben, sondern für einen späteren Versuch markiert.
- Administratoren sehen im Backend, wann zuletzt synchronisiert wurde und ob eine manuelle Wiederholung möglich ist.
Dieses Beispiel zeigt, dass die eigentliche API-Abfrage nur ein Teil der Aufgabe ist. Zustände, Fehlerbehandlung, Berechtigungen und Nachvollziehbarkeit entscheiden darüber, ob die Erweiterung im Alltag zuverlässig verwendet werden kann.
Typische Fehler und ihre Lösungen
| Problem | Mögliche Ursache | Sinnvolle Lösung |
|---|---|---|
| Die Erweiterung verschwindet nach einem Update | Der Originalcode wurde direkt verändert | Ein separates Add-on oder offizielle Hooks verwenden |
| Ein Formular speichert unerwartete Werte | Eingaben werden nicht ausreichend validiert | Format, Berechtigung und erlaubte Werte serverseitig prüfen |
| Die Website wird langsam | Externe Abfragen oder umfangreiche Datenbankabfragen laufen bei jedem Seitenaufruf | Zwischenspeicherung, geplante Prozesse und optimierte Abfragen prüfen |
| Nur Administratoren können die Funktion nutzen | Benutzerrechte wurden zu streng oder falsch abgefragt | Rollen und benötigte Fähigkeiten eindeutig definieren |
| Ein Update verursacht einen PHP-Fehler | Veraltete Funktionen oder geänderte Schnittstellen | Kompatibilität prüfen, Fehlerprotokoll auswerten und auf Staging testen |
| Daten werden doppelt übertragen | Es fehlt eine stabile externe Zuordnung | Externe IDs speichern und wiederholbare Prozesse entwickeln |
Was Du bei der Beauftragung vorbereiten solltest
Je besser die Ausgangslage dokumentiert ist, desto zielgerichteter kann eine Erweiterung geplant werden. Stelle möglichst den Namen und die Version des Plugins, eine Beschreibung des gewünschten Ablaufs, vorhandene Fehlermeldungen und Informationen zur Systemumgebung bereit. Wenn der Fehler nur unter bestimmten Bedingungen auftritt, sollte dieser Ablauf Schritt für Schritt dokumentiert werden.
Hilfreich sind außerdem:
- ein Zugang zu einer geeigneten Entwicklungs- oder Staging-Umgebung,
- eine Liste relevanter Plugins und des aktiven Themes,
- Beispieldaten ohne unnötige personenbezogene Informationen,
- eine Beschreibung der gewünschten Benutzerrollen,
- Angaben zu externen APIs und deren Dokumentation,
- klare Kriterien, wann die Erweiterung als fertig gilt.
Bei sensiblen Projekten sollte der Zugriff nach dem Prinzip der geringsten notwendigen Berechtigung erfolgen. Produktive Zugangsdaten gehören nicht ungeschützt in E-Mails oder Chatverläufe.
FAQ
Kann jedes WordPress Plugin erweitert werden?
Nicht jedes Plugin bietet gleich gute Voraussetzungen. Entscheidend sind die Codequalität, verfügbare Hooks, die Dokumentation, die Lizenz und die gewünschte Funktion. Eine technische Analyse zeigt, ob ein Add-on möglich ist oder ob eine andere Lösung sinnvoller wäre.
Bleibt eine Plugin-Erweiterung nach einem Update erhalten?
Das hängt von der technischen Umsetzung ab. Ein separates Erweiterungsplugin mit offiziellen Schnittstellen ist meist besser vor Überschreibungen geschützt als eine direkte Änderung am Originalcode. Trotzdem sollte die Kompatibilität nach relevanten Updates getestet werden.
Kann ein Plugin mit einer externen API verbunden werden?
Ja, sofern die API zugänglich ist und Authentifizierung, Datenformate sowie Nutzungsbedingungen eine Integration erlauben. Die Umsetzung sollte auch Fehler, Zeitüberschreitungen, Wiederholungen und Änderungen der Schnittstelle berücksichtigen.
Ist eine Erweiterung ohne Änderungen am Original-Plugin möglich?
Oft ja. Dafür kommen Actions, Filter, REST-API-Funktionen, eigene Templates oder ein separates Add-on infrage. Wenn das Plugin keine geeigneten Erweiterungspunkte besitzt, muss die technische Situation genauer bewertet werden.
Warum sollte die Entwicklung auf Staging stattfinden?
Auf Staging kannst Du die Funktion mit realistischen Abläufen prüfen, ohne Besucher, Bestellungen oder produktive Daten unnötig zu beeinflussen. Vor der Übertragung auf die Live-Website sollten Backups vorhanden und die wichtigsten Tests abgeschlossen sein.
Was kostet es, ein WordPress Plugin erweitern zu lassen?
Der Aufwand hängt unter anderem von Funktionsumfang, Plugin-Struktur, Schnittstellen, Datenmigration, Tests und Dokumentation ab. Eine verlässliche Einschätzung ist erst möglich, wenn die Anforderungen und die technische Umgebung geprüft wurden.
Kann auch ein WooCommerce Plugin individuell angepasst werden?
Ja. Dabei müssen jedoch Warenkorb, Checkout, Bestellungen, Steuern, Gutscheine, Versand und Rückerstattungen sauber voneinander unterschieden werden. Änderungen an kaufrelevanten Abläufen sollten besonders gründlich auf einer Testumgebung geprüft werden.
Fazit
WordPress Plugin erweitern zu lassen, kann eine praktische und nachhaltige Lösung sein, wenn die vorhandene Basis grundsätzlich zum Projekt passt. Entscheidend sind eine genaue Anforderungsbeschreibung, eine technische Analyse und eine updatefähige Umsetzung. Separate Add-ons, offizielle Hooks, sichere Eingabeprüfungen und Tests auf Staging reduzieren typische Risiken. Wenn Du eine Erweiterung planst, solltest Du zunächst den gewünschten Ablauf und die bestehende Systemumgebung dokumentieren. Auf dieser Grundlage lässt sich besser beurteilen, ob eine Konfiguration, ein Add-on oder eine individuelle Entwicklung der passende nächste Schritt ist.