WordPress Captcha sinnvoll einsetzen: Schutz, Datenschutz und Alternativen
Ein CAPTCHA kann WordPress-Formulare vor automatisierten Spam-Nachrichten schützen. Trotzdem ist es nicht automatisch die beste Lösung für jede Website. Wer ein CAPTCHA einsetzt, sollte zwischen dem konkreten Spam-Problem, der Bedienbarkeit, dem Datenschutz und möglichen Alternativen abwägen. Dieser Ratgeber zeigt, wann ein CAPTCHA sinnvoll ist, wie die Auswahl gelingt und welche Maßnahmen sich miteinander kombinieren lassen.
Passende WordPress Hilfe zum Thema
Was bedeutet „WordPress Captcha sinnvoll einsetzen“?
CAPTCHA steht für ein Verfahren, mit dem ein Formular zwischen menschlichen Besuchern und automatisierten Zugriffen unterscheiden soll. Bekannt sind Aufgaben wie das Erkennen von Bildern, das Eingeben verzerrter Zeichen oder unsichtbare Prüfungen im Hintergrund. Im WordPress-Umfeld kommen CAPTCHAs vor allem bei Kontaktformularen, Kommentaren, Login-Seiten, Registrierungen und Passwort-Wiederherstellungen zum Einsatz.
Der entscheidende Punkt ist jedoch nicht, möglichst viele Prüfungen einzubauen. Sinnvoll ist ein CAPTCHA nur dann, wenn es ein konkretes Missbrauchsproblem löst und dabei die Nutzung der Website nicht unnötig erschwert. Ein CAPTCHA schützt beispielsweise nicht automatisch vor jeder Form von Angriff. Es kann Spam-Bots bremsen, ersetzt aber keine sicheren Passwörter, aktuellen Plugins, zuverlässiges Hosting oder eine durchdachte Zugriffskontrolle.
Für die Entscheidung helfen vier Fragen:
- Welches Formular oder welcher Endpunkt wird tatsächlich missbraucht?
- Reicht eine unauffällige technische Schutzmaßnahme aus?
- Ist die Lösung für Menschen mit unterschiedlichen Fähigkeiten nutzbar?
- Welche Daten werden an externe Dienste übertragen und wie passt das zur Datenschutzstrategie?
Wann ein CAPTCHA bei WordPress sinnvoll sein kann
Ein CAPTCHA ist besonders dann eine Option, wenn ein Formular wiederholt durch automatisierte Einsendungen belastet wird und andere Schutzmechanismen allein nicht ausreichen. Das kann bei öffentlichen Kontaktformularen, Kommentarfeldern oder Registrierungsseiten vorkommen. Wichtig ist, den Schutz gezielt dort einzusetzen, wo das Problem entsteht, statt sämtliche Seiten mit einer zusätzlichen Hürde zu versehen.
Typische Einsatzbereiche
- Kontaktformulare: Wenn Bots regelmäßig Nachrichten mit Links, Werbung oder schädlichen Inhalten senden, kann eine Prüfung zusätzliche automatisierte Einsendungen reduzieren.
- Kommentare: Bei starkem Kommentar-Spam kann ein CAPTCHA eine Ergänzung zu Moderation, Filterregeln und einer Begrenzung der Einsendemöglichkeiten sein.
- Registrierung und Passwort-Wiederherstellung: Diese Bereiche können für automatisierte Kontoerstellungen oder massenhafte Anfragen interessant sein. Hier sollte ein CAPTCHA mit weiteren Sicherheitsmaßnahmen kombiniert werden.
- Anmeldung: Bei auffälligen automatisierten Login-Versuchen kann eine risikobasierte Prüfung eine zusätzliche Barriere darstellen. Sie sollte jedoch nicht die einzige Schutzmaßnahme sein.
- Öffentliche Such- oder Anfragefunktionen: Wenn eine Funktion viele automatisierte Anfragen auslöst und dadurch Ressourcen verbraucht, kann eine gezielte Prüfung sinnvoll sein.
Wann ein CAPTCHA eher nicht die erste Wahl ist
Gibt es keinen konkreten Spam oder Missbrauch, bringt ein CAPTCHA oft mehr Reibung als Nutzen. Auch bei kleinen Websites mit wenigen Formularen sollte zunächst geprüft werden, ob eine gute Formularvalidierung, ein Spamfilter oder eine manuelle Moderation das Problem bereits ausreichend löst.
Ein CAPTCHA ist außerdem kritisch, wenn es den wichtigsten Conversion-Punkt der Website unnötig erschwert. Bei einer Anfrage, Anmeldung oder Buchung kann jede zusätzliche Hürde dazu führen, dass Menschen den Vorgang abbrechen. Besonders problematisch sind unleserliche Bildaufgaben, schwer bedienbare Audio-Varianten oder Lösungen, die auf bestimmten Geräten und Browsern nicht zuverlässig funktionieren.
Welche CAPTCHA-Arten gibt es?
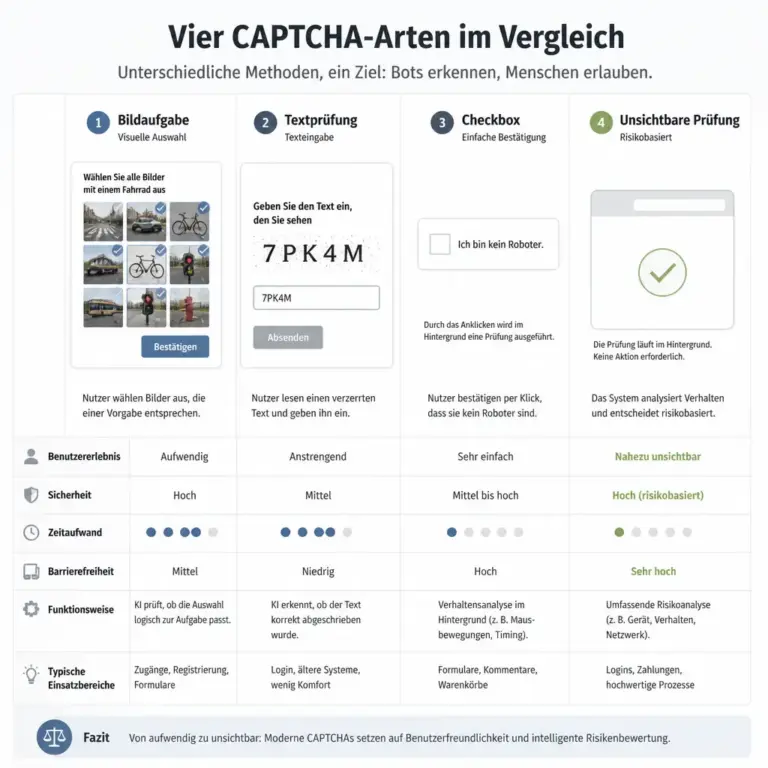
Die Übersicht macht sichtbar, dass CAPTCHA nicht gleich CAPTCHA ist. Leserinnen und Leser können die sichtbare Prüfung, die Bedienhürden und den technischen Ansatz besser miteinander vergleichen.
Die Bezeichnung CAPTCHA umfasst verschiedene technische Ansätze. Sie unterscheiden sich darin, wie sichtbar die Prüfung ist, welche Daten verarbeitet werden und wie stark die Bedienung beeinträchtigt wird.
| Art | Funktionsweise | Worauf achten? |
|---|---|---|
| Bildaufgabe | Besucher wählen bestimmte Motive aus oder lösen eine ähnliche visuelle Aufgabe. | Barrierefreiheit, Verständlichkeit, mobile Bedienung und Fehlerraten prüfen. |
| Textprüfung | Verzerrte Zeichen oder Zahlen werden abgelesen und eingegeben. | Schwer lesbare Darstellungen schließen Menschen unnötig aus. |
| Checkbox | Eine sichtbare Bestätigung wird mit einer technischen Prüfung kombiniert. | Die Lösung muss auch mit Tastatur und assistiven Technologien funktionieren. |
| Unsichtbare oder risikobasierte Prüfung | Signale des Vorgangs werden ausgewertet; nur bei Auffälligkeiten erscheint eine zusätzliche Aufgabe. | Transparenz, Datenübermittlung, Einwilligung und Fehlklassifikationen berücksichtigen. |
| Eigene Honeypot- oder Zeitlogik | Ein Formular enthält technische Fallen oder prüft typische Bot-Muster. | Keine legitimen Besucher aussperren und die Logik regelmäßig kontrollieren. |
Die technisch unauffälligste Lösung ist nicht automatisch die datenschutzfreundlichste oder zugänglichste. Eine unsichtbare Prüfung kann zwar die Oberfläche entlasten, aber externe Anfragen und zusätzliche Datenverarbeitung auslösen. Umgekehrt ist eine sichtbare Aufgabe für manche Menschen nachvollziehbarer, kann aber eine größere Barriere darstellen.
Entscheidungskriterien für die passende Lösung
Vor der Installation sollte die Website anhand klarer Kriterien bewertet werden. So lässt sich vermeiden, dass ein Plugin nur deshalb eingesetzt wird, weil es verbreitet oder schnell eingerichtet ist.
1. Das konkrete Problem messen und eingrenzen
Dokumentiere zunächst, welches Formular betroffen ist, wie Spam erkennbar wird und wann die Einsendungen auftreten. Hilfreich sind die vorhandenen Formularprotokolle, Fehlermeldungen und Server- oder Sicherheitsprotokolle, sofern ihre Nutzung datenschutzkonform erfolgt. Prüfe auch, ob es sich wirklich um automatisierte Einsendungen handelt oder ob schlechte Filterregeln lediglich legitime Nachrichten falsch einordnen.
Ein gezielter Schutz für ein einzelnes Formular ist häufig besser als ein CAPTCHA auf jeder Seite. Das reduziert die Belastung für Besucher und erleichtert die spätere Fehlersuche.
2. Bedienbarkeit und Barrierefreiheit berücksichtigen
Ein CAPTCHA sollte mit Tastatur, Touchscreen und möglichst vielen gängigen Browsern bedienbar sein. Menschen mit Seh-, Hör- oder motorischen Einschränkungen dürfen nicht auf eine einzige Wahrnehmungsform angewiesen sein. Prüfe, ob klare Anweisungen, ausreichende Kontraste, verständliche Fehlermeldungen und eine erneute Aufgabe vorhanden sind.
Eine alternative Aufgabe ist nicht automatisch barrierefrei. Audio-CAPTCHAs können beispielsweise für Menschen mit Hörbeeinträchtigungen ungeeignet sein, während visuelle Aufgaben für Menschen mit Sehbeeinträchtigungen problematisch sein können. Biete daher, wenn eine Prüfung unvermeidbar ist, einen nachvollziehbaren alternativen Weg zur Kontaktaufnahme oder Bearbeitung an.
3. Datenschutz und Drittanbieter prüfen
Viele CAPTCHA-Dienste werden von externen Anbietern geladen. Dabei können technische Informationen wie IP-Adresse, Browserdaten, Zeitpunkte oder Interaktionssignale verarbeitet und an Server außerhalb der eigenen Website übertragen werden. Welche Daten tatsächlich anfallen, hängt vom konkreten Dienst, der Einbindung und den Einstellungen ab.
Vor dem Einsatz sollten deshalb die Anbieterinformationen, die Vertragsgrundlage, die Datenschutzerklärung und die Einbindung im Einwilligungsmanagement geprüft werden. Eine pauschale Aussage, dass jedes CAPTCHA immer zustimmungsfrei oder immer zustimmungspflichtig sei, wird den unterschiedlichen Konfigurationen nicht gerecht. Für eine verbindliche rechtliche Bewertung ist fachkundige Datenschutzberatung sinnvoll.
Zusätzlich ist zu klären, ob das CAPTCHA bereits beim Seitenaufruf geladen wird oder erst bei einer konkreten Formularaktion. Eine datensparsame Einbindung kann die Menge unnötiger Anfragen reduzieren, muss aber technisch sorgfältig umgesetzt werden.
4. Fehlklassifikationen vermeiden
Kein automatisches Schutzsystem arbeitet perfekt. Ein CAPTCHA kann echte Besucher als verdächtig einstufen oder automatisierte Einsendungen trotzdem nicht vollständig verhindern. Beobachte daher nach der Einführung, ob legitime Nachrichten zurückgehen, ob Besucher häufiger Fehlermeldungen sehen und ob sich Support-Anfragen verändern.
Ein gutes Schutzkonzept enthält einen Ausweichweg. Wenn eine Person die Prüfung nicht lösen kann, sollte sie nicht ohne Erklärung vor einem unbrauchbaren Formular stehen. Eine alternative Kontaktmöglichkeit, ein Support-Kanal oder eine manuelle Freischaltung kann in bestimmten Szenarien sinnvoll sein.
CAPTCHA in WordPress technisch sauber einbinden
Die konkrete Umsetzung hängt vom verwendeten Formular-, Mitglieder- oder Kommentar-Plugin ab. Grundsätzlich sollte ein CAPTCHA möglichst über eine gepflegte, aktiv weiterentwickelte Erweiterung eingebunden werden. Prüfe vor der Installation, ob die Erweiterung mit der aktuellen WordPress-Version, dem verwendeten Theme und dem jeweiligen Formularsystem kompatibel ist.
Vor der Aktivierung
- Erstelle ein aktuelles Backup und plane eine Möglichkeit zur Rückkehr zur vorherigen Konfiguration.
- Prüfe, welche Formulare und Endpunkte die Erweiterung tatsächlich schützt.
- Klare die erforderlichen Schlüssel, Domains, Datenschutzoptionen und Ladebedingungen des Dienstes.
- Dokumentiere, welche personenbezogenen oder technischen Daten verarbeitet werden können.
- Teste die Darstellung auf kleinen Bildschirmen sowie mit Tastaturbedienung.
Nach der Aktivierung
Sende Testnachrichten mit unterschiedlichen Browsern und Geräten. Prüfe erfolgreiche und abgelehnte Eingaben, Pflichtfelder, Fehlermeldungen und die Zustellung der Nachricht. Kontrolliere außerdem, ob Caching, Optimierungs-Plugins, Sicherheitsregeln oder Content-Security-Policy-Einstellungen die CAPTCHA-Komponenten blockieren.
Besondere Aufmerksamkeit verdient die Kombination mit aggressivem Caching oder JavaScript-Minifizierung. Wird ein notwendiges Skript zu spät, doppelt oder gar nicht geladen, kann das Formular für legitime Besucher unbrauchbar werden. Teste deshalb auch nach Updates und nach Änderungen am Theme oder an Formular-Plugins.
Alternativen und ergänzende Schutzmaßnahmen
Ein CAPTCHA ist nur ein Baustein. In vielen Fällen lässt sich Spam durch eine Kombination kleinerer Maßnahmen reduzieren, ohne jeden Besucher mit einer sichtbaren Prüfung zu konfrontieren.
Honeypot-Felder
Ein zusätzliches, für Menschen verborgenes Feld kann automatisierte Formularskripte erkennen, die jedes Feld ausfüllen. Die Umsetzung muss sorgfältig erfolgen: Das Feld darf für assistive Technologien nicht fälschlich als normales Pflichtfeld erscheinen. Außerdem sollte es nicht die einzige Schutzmaßnahme sein, weil Bots solche Muster mit der Zeit umgehen können.
Zeit- und Verhaltensprüfungen
Ein Formular, das in einem unrealistisch kurzen Zeitraum abgesendet wird, kann als verdächtig markiert werden. Auch die Reihenfolge bestimmter Aktionen oder ungewöhnlich viele Einsendungen innerhalb kurzer Zeit können Hinweise liefern. Solche Regeln sollten mit Toleranz gestaltet werden, damit schnelle oder technisch versierte Menschen nicht automatisch blockiert werden.
Rate-Limiting und Server-Schutz
Begrenzungen für Anfragen, Login-Versuche oder Passwort-Wiederherstellungen können die Belastung reduzieren. Sie gehören eher auf die Ebene von Server, Webserver, Sicherheitsplugin oder vorgeschaltetem Schutzdienst. Dabei muss berücksichtigt werden, dass mehrere Menschen dieselbe Netzwerkadresse verwenden können. Eine zu harte Begrenzung kann daher ganze Haushalte, Büros oder mobile Netze treffen.
Filter, Moderation und klare Formularregeln
Ein guter Spamfilter kann typische Inhalte erkennen, während eine Moderation verdächtige Kommentare zurückhält. Formulare sollten nur die wirklich notwendigen Felder abfragen und klare Hinweise enthalten. Weniger offene Felder und eine eindeutige Erwartung an den Inhalt können die Qualität der Einsendungen verbessern.
Sichere WordPress-Grundlagen
Halte WordPress, Theme und Plugins aktuell, verwende individuelle starke Passwörter und beschränke administrative Zugänge. Sichere Login-Verfahren und eine angemessene Rollenvergabe sind unabhängig vom CAPTCHA erforderlich. Ein CAPTCHA sollte niemals als Ersatz für diese Grundlagen verstanden werden.
Häufige Fehler beim CAPTCHA-Einsatz
- Überall dieselbe Prüfung verwenden: Dadurch werden harmlose Seiten unnötig erschwert. Besser ist eine risikoorientierte Auswahl der geschützten Bereiche.
- Nur die Erfolgsseite testen: Ein Formular kann zwar abgeschickt werden, aber Nachrichten können durch eine fehlerhafte Integration verloren gehen. Prüfe den gesamten Prozess.
- Datenschutz erst nach der Veröffentlichung klären: Externe Dienste und ihre Datenflüsse sollten vor der Aktivierung dokumentiert und rechtlich bewertet werden.
- Barrierefreiheit mit einer Audio-Option abhaken: Eine einzelne Alternative löst nicht alle Zugänglichkeitsprobleme.
- Keine Beobachtung nach dem Start: Schutzmaßnahmen müssen auf Fehlalarme, Abbrüche und neue Spam-Muster überprüft werden.
- Auf ein veraltetes Plugin setzen: Fehlende Updates können Kompatibilitäts- und Sicherheitsprobleme verursachen. Prüfe Wartungsstand und Änderungsverlauf der Erweiterung.
FAQ
Ist ein CAPTCHA für jede WordPress-Website notwendig?
Nein. Entscheidend ist, ob ein konkretes Formular oder ein Zugang wiederholt automatisiert missbraucht wird. Ohne erkennbares Problem können ein guter Spamfilter, eine saubere Formularvalidierung und grundlegende Sicherheitsmaßnahmen ausreichen.
Schützt ein CAPTCHA vor Hackerangriffen?
Ein CAPTCHA kann bestimmte automatisierte Formularaktionen erschweren. Es schützt jedoch nicht grundsätzlich vor gestohlenen Zugangsdaten, Sicherheitslücken, Schadsoftware oder falsch konfigurierten Servern. Für diese Risiken sind weitere Sicherheitsmaßnahmen erforderlich.
Welche CAPTCHA-Art ist am besten?
Das hängt vom Formular, der Zielgruppe, der technischen Umgebung und der Datenschutzbewertung ab. Eine sichtbare Prüfung kann nachvollziehbar sein, eine risikobasierte Prüfung die Bedienung entlasten. Vergleiche immer Bedienbarkeit, Datenverarbeitung, Kompatibilität und Fehlklassifikationen statt nur den Namen des Dienstes.
Kann ein CAPTCHA barrierefrei sein?
Ein CAPTCHA kann zugänglicher gestaltet werden, aber jede Prüfart bringt eigene Hürden mit sich. Teste Tastaturbedienung, Screenreader-Kompatibilität, Kontraste, verständliche Anweisungen und alternative Wege. Eine zusätzliche Kontaktmöglichkeit kann für einzelne Besucher wichtig sein.
Ist ein externes CAPTCHA datenschutzrechtlich erlaubt?
Das lässt sich nicht pauschal beantworten. Es kommt unter anderem auf den Anbieter, die Datenverarbeitung, die Einbindung, die Rechtsgrundlage und die eingesetzten Einwilligungsmechanismen an. Die Informationen des konkreten Dienstes sollten geprüft und bei Bedarf mit einer fachkundigen Beratung bewertet werden.
Warum funktioniert ein CAPTCHA nach einem Update nicht mehr?
Mögliche Ursachen sind Änderungen an WordPress, dem Theme, dem Formular- oder Sicherheitsplugin, blockierte Skripte, Caching oder eine veränderte Domain-Konfiguration. Teste die Browser-Konsole, die Formularantwort, die Plugin-Kompatibilität und die registrierten Domains. Änderungen sollten zunächst in einer kontrollierten Umgebung geprüft werden.
Was ist besser: CAPTCHA oder Honeypot?
Keine Methode ist grundsätzlich besser. Ein Honeypot kann für viele einfache Bots unauffällig sein, während ein CAPTCHA bei bestimmten Angriffsmustern eine zusätzliche Prüfung bietet. Eine Kombination aus mehreren verhältnismäßigen Maßnahmen ist oft sinnvoller als eine einzelne Schutztechnik.
Wie oft sollte die Lösung überprüft werden?
Prüfe die Funktion nach WordPress-, Theme- und Plugin-Updates sowie nach Änderungen an Cache, Sicherheit oder Einwilligungsverwaltung. Zusätzlich solltest du gelegentlich kontrollieren, ob Spam zurückgeht, legitime Nachrichten ankommen und Besucher die Formulare weiterhin problemlos bedienen können.
Fazit: Schutz gezielt und verhältnismäßig einsetzen
WordPress Captcha sinnvoll einsetzen bedeutet, nicht die sichtbarste oder vermeintlich strengste Prüfung zu wählen, sondern eine passende Maßnahme für ein nachgewiesenes Problem. Beginne mit einer Eingrenzung des betroffenen Formulars, prüfe barrierearme Alternativen und berücksichtige die Datenverarbeitung externer Dienste. Ergänze das CAPTCHA bei Bedarf durch Rate-Limiting, Honeypots, Filter, Moderation und sichere WordPress-Grundlagen.
Nach der Einführung endet die Verantwortung nicht. Funktion, Zugänglichkeit, Datenschutz und Fehlalarme sollten regelmäßig überprüft werden. So bleibt der Schutz nützlich, ohne legitime Besucher unnötig auf ihrem Weg durch die Website zu behindern.