WordPress Formulare DSGVO-konform gestalten: Der praktische Ratgeber
WordPress-Formulare sind praktisch: Sie sammeln Anfragen, ermöglichen Newsletter-Anmeldungen, unterstützen Bewerbungen oder helfen bei der Terminvereinbarung. Gleichzeitig verarbeiten sie häufig personenbezogene Daten. Wer WordPress Formulare DSGVO-konform gestalten möchte, muss deshalb nicht nur ein Formular-Plugin installieren, sondern den gesamten Prozess betrachten – von der Datenerhebung über die Übertragung bis zur Löschung.
Dieser Ratgeber zeigt, welche Entscheidungen wichtig sind, welche Angaben ein Formular wirklich benötigt und wie sich typische Datenschutzrisiken systematisch reduzieren lassen. Die Hinweise sind als technische und organisatorische Orientierung gedacht und ersetzen keine individuelle Rechtsberatung.
Passende WordPress Hilfe zum Thema
Was bedeutet „DSGVO-konform“ bei WordPress-Formularen?
Ein Formular ist nicht allein deshalb datenschutzkonform, weil es eine Checkbox mit dem Wort „Datenschutz“ enthält. Maßgeblich ist das Zusammenspiel mehrerer Anforderungen. Dazu gehören insbesondere ein nachvollziehbarer Zweck, eine passende Rechtsgrundlage, transparente Informationen für die betroffene Person, Datensparsamkeit und ein angemessener Schutz der übermittelten Daten.
Bei jedem Formular sollten Betreiber daher vier Fragen beantworten können:
- Warum werden diese Daten erhoben?
- Welche Daten sind für diesen Zweck tatsächlich erforderlich?
- Wer erhält die Daten und wie lange werden sie gespeichert?
- Wie können betroffene Personen ihre Rechte ausüben?
Die Datenschutz-Grundverordnung verlangt keine bestimmte WordPress-Erweiterung. Entscheidend ist vielmehr, ob die konkrete technische Umsetzung und der organisatorische Ablauf zum jeweiligen Zweck passen. Ein Kontaktformular mit Name, E-Mail-Adresse und Nachricht stellt andere Anforderungen als ein Formular für Bewerbungsunterlagen oder Gesundheitsangaben.
Vor der Umsetzung: Zweck und Datenfluss dokumentieren
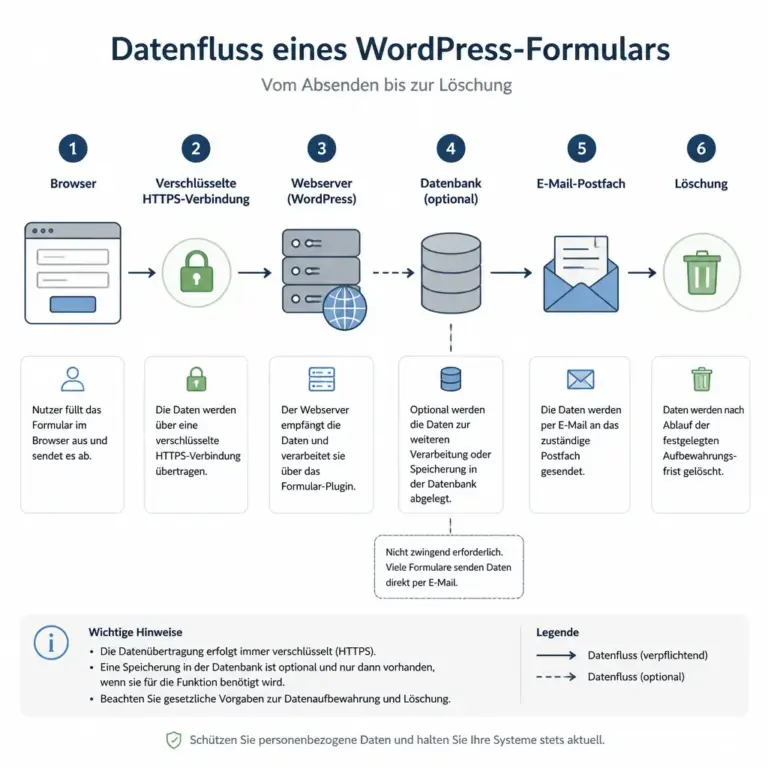
Die Grafik zeigt, dass Formulardaten nicht nur beim Absenden betrachtet werden sollten. Entscheidend ist, an welchen Stationen Kopien entstehen und wer darauf zugreifen kann.
Bevor ein Formular gestaltet wird, lohnt sich eine kurze Bestandsaufnahme. Notieren Sie, welche Daten eingegeben werden, wohin sie übertragen werden, wer Zugriff erhält und wann sie wieder gelöscht werden. Diese einfache Dokumentation verhindert, dass im späteren Betrieb unbemerkt zusätzliche Dienste oder unnötige Datenfelder hinzukommen.
Den konkreten Zweck festlegen
Formulieren Sie den Zweck möglichst präzise. „Kundenservice“ kann zum Beispiel bedeuten, eine konkrete Anfrage zu beantworten. Ein allgemeines Feld für „sonstige Informationen“ erweitert den Zweck dagegen unnötig und lädt dazu ein, sensible Daten zu übermitteln.
Ein guter Zweck könnte lauten: „Bearbeitung Ihrer Anfrage zu unseren Leistungen und anschließende Kommunikation zu diesem Anliegen.“ Für ein Anmeldeformular kann der Zweck anders aussehen: „Verwaltung Ihrer Teilnahme an der Veranstaltung und Übermittlung organisatorischer Informationen.“ Die Formulierung sollte zur Datenschutzerklärung und zum tatsächlichen Ablauf passen.
Den Datenfluss vom Browser bis zum Postfach prüfen
Ein Formular kann mehrere Stationen durchlaufen. Daten werden zunächst im Browser eingegeben, anschließend an den Webserver übertragen, möglicherweise in der WordPress-Datenbank gespeichert, per E-Mail versendet und eventuell an weitere Anbieter übergeben. Auch Spam-Schutz, Analysewerkzeuge, CRM-Systeme, Helpdesk-Lösungen und Newsletter-Dienste können beteiligt sein.
Prüfen Sie deshalb mindestens:
- ob die Website eine verschlüsselte Verbindung über HTTPS verwendet,
- ob das Plugin Einsendungen in der Datenbank speichert,
- ob E-Mail-Benachrichtigungen personenbezogene Inhalte enthalten,
- ob externe Dienste oder Server außerhalb des eigenen Verantwortungsbereichs beteiligt sind,
- wer Administrationszugriff auf gespeicherte Einsendungen besitzt,
- wie Backups personenbezogene Formulardaten behandeln.
Rechtsgrundlage und Einwilligung richtig unterscheiden
Eine häufige Fehlannahme lautet: Jedes Formular braucht eine Einwilligungs-Checkbox. Das ist nicht automatisch richtig. Je nach Zweck kann beispielsweise die Verarbeitung zur Beantwortung einer Anfrage oder zur Durchführung vorvertraglicher Maßnahmen relevant sein. Eine Einwilligung kann dagegen erforderlich oder sinnvoll sein, wenn Daten für einen zusätzlichen, freiwilligen Zweck genutzt werden.
Die passende Rechtsgrundlage hängt vom Einzelfall ab. Bei einem Formular für eine konkrete Anfrage sollte die Kommunikation nicht davon abhängig gemacht werden, dass die Person zugleich Werbeinformationen akzeptiert. Für einen Newsletter ist in der Regel ein gesonderter Anmeldeprozess mit klarer Einwilligung erforderlich. Die Datenschutzinformationen müssen erläutern, was mit den Daten geschieht.
Die Einwilligungs-Checkbox
Wenn eine Einwilligung erforderlich ist, sollte die Checkbox nicht vorausgewählt sein. Die Erklärung muss freiwillig, informiert und eindeutig sein. Außerdem sollte die Einwilligung protokollierbar sein, damit sich später nachvollziehen lässt, wann und wofür sie erteilt wurde.
Eine möglichst klare Gestaltung trennt den eigentlichen Formularzweck von zusätzlichen Einwilligungen. Eine Formulierung wie „Ich akzeptiere die Datenschutzbestimmungen“ ist oft zu pauschal. Besser ist eine verständliche Erklärung, die den konkreten Zweck nennt und auf die vollständigen Datenschutzinformationen verweist. Die Checkbox darf nicht mit einer Zustimmung zu Werbung oder einer unnötigen Verarbeitung verbunden werden.
Datenschutzhinweis und Datenschutzerklärung
Direkt am Formular sollte ein kurzer Datenschutzhinweis stehen. Er kann beispielsweise den Zweck, die verantwortliche Stelle und einen Link zu den ausführlichen Informationen nennen. Die vollständige Datenschutzerklärung sollte die tatsächlich eingesetzten Empfänger, Speicherdauer, Rechte der betroffenen Personen und gegebenenfalls eingesetzte Auftragsverarbeiter abdecken.
Wichtig ist, dass der Hinweis nicht nur allgemein auf „Datenschutz“ verweist, sondern für Nutzerinnen und Nutzer verständlich bleibt. Die verlinkte Seite sollte von der Formularseite aus erreichbar sein und den aktuellen technischen Stand der Website beschreiben.
Datensparsamkeit: Nur notwendige Felder verwenden
Jedes zusätzliche Feld erhöht den Prüfungs- und Schutzbedarf. Für eine einfache Kontaktaufnahme sind häufig Name, E-Mail-Adresse und Nachricht ausreichend. Telefonnummer, Anschrift, Unternehmen, Umsatzgröße oder Geburtsdatum sollten nur abgefragt werden, wenn sie für den definierten Zweck notwendig sind.
Vermeiden Sie Pflichtfelder aus Bequemlichkeit. Markieren Sie tatsächlich erforderliche Angaben deutlich und lassen Sie optionale Felder freiwillig. Wenn ein Feld nur in bestimmten Fällen gebraucht wird, kann eine spätere Nachfrage oft datensparsamer sein als eine umfangreiche Datensammlung beim ersten Kontakt.
Sensible Daten besonders kritisch behandeln
Gesundheitsdaten, religiöse Überzeugungen, biometrische Informationen, Angaben zur politischen Meinung oder andere besonders schützenswerte Informationen sollten nicht über ein gewöhnliches Kontaktformular angefordert werden, wenn es eine sichere Alternative gibt. Auch ein Freitextfeld kann unbeabsichtigt solche Daten aufnehmen.
Wenn sensible Daten unvermeidbar sind, müssen Zweck, Rechtsgrundlage, Zugriffsschutz, Speicherdauer und Übertragungsweg besonders sorgfältig geprüft werden. In vielen Fällen ist ein speziell abgesicherter Upload- oder Kommunikationsweg geeigneter als eine normale E-Mail-Benachrichtigung.
Technische Einstellungen für sichere Formulare
Die Plugin-Auswahl ist wichtig, aber nicht der einzige technische Faktor. Entscheidend ist, welche Funktionen aktiv sind und wie sie konfiguriert werden. Prüfen Sie die Dokumentation des eingesetzten Plugins sowie die Einstellungen Ihrer Hosting-Umgebung.
HTTPS und aktuelle Software
Die Website sollte vollständig über HTTPS erreichbar sein. Ein gültiges Zertifikat schützt die Verbindung zwischen Browser und Server vor dem einfachen Mitlesen während der Übertragung. HTTPS ersetzt jedoch keine sichere Speicherung und keine sorgfältige Empfängerprüfung.
Halten Sie WordPress, Themes, Plugins und Serverkomponenten aktuell. Sicherheitsupdates sollten kontrolliert eingespielt werden. Nicht mehr benötigte Formular-Plugins und Erweiterungen gehören entfernt, statt ungenutzt auf der Website aktiv zu bleiben.
Speicherung in der WordPress-Datenbank
Viele Formular-Plugins bieten an, Einsendungen im WordPress-Backend zu speichern. Das kann für eine geordnete Bearbeitung praktisch sein, erzeugt aber eine zusätzliche Datenkopie. Prüfen Sie, ob die Speicherung wirklich erforderlich ist. Falls E-Mail oder ein Ticketsystem für den Prozess ausreichen, kann die Datenbankablage deaktiviert oder zeitlich begrenzt werden.
Wenn Einsendungen gespeichert werden, sollte der Zugriff auf die erforderlichen Rollen beschränkt sein. Administratoren sollten starke, individuelle Passwörter und – sofern verfügbar – eine Mehrfaktor-Authentifizierung verwenden. Prüfen Sie außerdem, ob Backups diese Daten enthalten und wie Backups geschützt sowie gelöscht werden.
E-Mail-Versand datensparsam konfigurieren
Formularinhalte werden häufig per E-Mail versendet. E-Mail ist jedoch nicht automatisch ein geeigneter Kanal für besonders vertrauliche Informationen. Beschränken Sie Benachrichtigungen auf die Daten, die für die Bearbeitung notwendig sind. Vollständige Nachrichteninhalte sollten nicht zusätzlich an mehrere private Postfächer weitergeleitet werden.
Verwenden Sie für den Versand eine seriöse, abgesicherte Mail-Konfiguration und prüfen Sie, ob Weiterleitungen an externe Konten erforderlich sind. Wenn eine Anfrage sensible Anlagen enthält, sollte ein geschützter Übertragungsweg erwogen werden.
Spam-Schutz ohne unnötige Tracking-Risiken
Kontaktformulare werden häufig durch Spam und automatisierte Einsendungen angegriffen. Schutzmechanismen sind sinnvoll, können aber selbst Daten an externe Anbieter übertragen. Vor der Nutzung eines CAPTCHA oder eines vergleichbaren Dienstes sollten Sie prüfen, welche Daten verarbeitet werden, wann die Verbindung zum Anbieter entsteht und ob die Einbindung in Ihre Datenschutzinformationen aufgenommen werden muss.
Je nach Website können datensparsame Alternativen ausreichen. Dazu gehören serverseitige Rate-Limits, ein Honeypot-Feld, zeitbasierte Prüfungen oder eine lokal betriebene Spam-Erkennung. Keine Maßnahme ist in jeder Umgebung ideal. Entscheidend ist eine verhältnismäßige Lösung, die das Missbrauchsrisiko reduziert, ohne Besucher unnötig zu beobachten.
Formulare für Newsletter, Rückruf und Bewerbungen
Die Gestaltung muss zum jeweiligen Einsatzbereich passen. Ein allgemeines Kontaktformular ist nicht automatisch eine geeignete Vorlage für andere Prozesse.
Newsletter-Anmeldung
Bei einer Newsletter-Anmeldung sollte der Zweck eindeutig erkennbar sein. Nennen Sie den Inhalt des Newsletters, die ungefähre Versandart und den verwendeten Dienst. Ein Bestätigungsverfahren kann helfen, die Anmeldung einer Person zuzuordnen und versehentliche Eintragungen zu vermeiden. Der Abmeldelink muss leicht auffindbar sein.
Eine Newsletter-Checkbox sollte nicht im Kontaktformular versteckt sein. Wer eine Anfrage stellt, muss nicht gleichzeitig Werbeinformationen abonnieren. Eine getrennte Auswahl verbessert die Transparenz und erleichtert die Dokumentation.
Rückruf- und Terminformulare
Für einen Rückruf genügt oft eine Telefonnummer, gegebenenfalls ergänzt um einen bevorzugten Zeitraum. Fragen Sie nicht zusätzlich nach Daten, die für diesen Zweck nicht erforderlich sind. Bei Terminformularen sollten Sie auch prüfen, ob Angaben zu Anlass oder Beschwerden sensible Informationen offenlegen können.
Bewerbungsformulare
Bewerbungen können besonders umfangreiche und vertrauliche Angaben enthalten. Ein öffentliches Formular mit beliebigem Datei-Upload sollte deshalb sorgfältig abgesichert werden. Begrenzen Sie Dateitypen und Dateigrößen, prüfen Sie Uploads auf Schadsoftware und legen Sie fest, wer Zugriff erhält. Nach Abschluss des Bewerbungsverfahrens sollte eine nachvollziehbare Löschroutine bestehen, sofern keine andere zulässige Aufbewahrung erforderlich ist.
Speicherdauer, Löschung und interne Prozesse
Datenschutz endet nicht mit dem Absenden des Formulars. Legen Sie für jeden Formulartyp fest, wie lange die Daten für den vorgesehenen Zweck benötigt werden. Eine pauschale, unbegrenzte Speicherung ist selten gut begründbar.
Die Löschung muss alle relevanten Kopien berücksichtigen: WordPress-Datenbank, E-Mail-Postfach, Helpdesk, CRM, lokale Downloads und Backups. Backups können besonderen technischen Regeln unterliegen, sollten aber in die Lösch- und Zugriffskonzepte einbezogen werden. Wenn eine sofortige Löschung aus technischen Gründen nicht möglich ist, sollte dokumentiert sein, wie die Daten bis zum Überschreiben geschützt werden.
Definieren Sie außerdem einen Ablauf für Auskunfts-, Berichtigungs- und Löschanfragen. Dazu gehört, dass Mitarbeitende wissen, wo Formulardaten liegen und wie eine Anfrage intern weitergeleitet wird.
Checkliste: WordPress Formulare DSGVO-konform gestalten
Die folgende Checkliste eignet sich für die Planung, eine Überarbeitung oder eine regelmäßige Kontrolle:
| Prüfpunkt | Worauf Sie achten sollten |
|---|---|
| Zweck | Der Zweck ist konkret beschrieben und entspricht dem tatsächlichen Ablauf. |
| Felder | Nur erforderliche Daten werden erhoben; optionale Angaben sind nicht als Pflichtfeld markiert. |
| Rechtsgrundlage | Die gewählte Grundlage passt zum Zweck; zusätzliche Einwilligungen sind getrennt. |
| Information | Ein verständlicher Datenschutzhinweis und ein erreichbarer Link zur Datenschutzerklärung sind vorhanden. |
| Übertragung | Die Website verwendet HTTPS; externe Empfänger und Dienste sind dokumentiert. |
| Speicherung | Die Datenbankablage ist erforderlich, geschützt und zeitlich begrenzt oder deaktiviert. |
| Zugriff | Nur zuständige Personen können Einsendungen sehen; Konten sind angemessen geschützt. |
| Spam-Schutz | Der eingesetzte Schutz ist verhältnismäßig und in den Datenschutzinformationen berücksichtigt. |
| Löschung | Für Datenbank, Postfach, Systeme und Backups existiert ein nachvollziehbarer Ablauf. |
| Prüfung | Plugin-Updates, Empfänger, Formulardaten und Datenschutztexte werden regelmäßig kontrolliert. |
Typische Fehler und bessere Lösungen
„Datenschutz akzeptieren“ als pauschale Pflicht
Eine pauschale Checkbox ist weder eine verständliche Information noch immer eine notwendige Einwilligung. Besser ist ein kurzer, zweckbezogener Hinweis mit Link zu den ausführlichen Informationen. Eine Einwilligung wird nur dort abgefragt, wo sie für den konkreten Zweck tatsächlich benötigt wird.
Alle Eingaben dauerhaft speichern
Die automatische Speicherung jeder Nachricht im Backend wirkt zunächst bequem. Sie kann jedoch unnötige Kopien und zusätzliche Zugriffspunkte schaffen. Prüfen Sie, ob die Datenbankfunktion benötigt wird, und legen Sie andernfalls eine Löschung oder eine kürzere Speicherdauer fest.
Externe Dienste unbemerkt einbinden
Ein CAPTCHA, ein Analysewerkzeug oder ein CRM kann Daten an Dritte übertragen. Solche Dienste sollten vor der Aktivierung inventarisiert und in den Datenschutzinformationen berücksichtigt werden. Wenn ein Dienst für das Formular nicht erforderlich ist, sollte er nicht automatisch geladen werden.
Freitext ohne Warnung
Ein großes Nachrichtenfeld kann dazu führen, dass Personen besonders vertrauliche Informationen eingeben. Ein kurzer Hinweis wie „Bitte übermitteln Sie keine sensiblen Daten“ kann das Risiko reduzieren. Bei sensiblen Anliegen sollte ein geeigneter sicherer Kanal angeboten werden.
FAQ
Braucht jedes WordPress-Formular eine Checkbox?
Nein. Eine Checkbox ist kein allgemeines Synonym für Datenschutz. Ob eine Einwilligung erforderlich ist, hängt vom Zweck und der passenden Rechtsgrundlage ab. Eine zusätzliche Checkbox kann sogar problematisch sein, wenn sie unnötig ist oder verschiedene Zwecke unklar miteinander verbindet.
Reicht ein Link zur Datenschutzerklärung neben dem Formular?
Ein Link ist ein wichtiger Bestandteil, ersetzt aber nicht automatisch einen verständlichen Hinweis. Nutzer sollten bereits am Formular erkennen können, wofür die Angaben verarbeitet werden. Die Datenschutzerklärung muss die tatsächlichen Empfänger, Speicherdauer, Rechte und eingesetzten Dienste abdecken.
Darf ein Kontaktformular die IP-Adresse speichern?
Das hängt von der konkreten technischen Umsetzung, dem Zweck und der Rechtsgrundlage ab. Prüfen Sie, ob die Speicherung erforderlich ist, wie lange sie erfolgt und ob sie durch das Formular-Plugin, den Webserver oder einen Sicherheitsdienst ausgelöst wird. Eine pauschale Aussage für jede Website ist nicht möglich.
Sind Formulare ohne Datenbank-Speicherung automatisch sicherer?
Nicht automatisch. Ohne Datenbank-Speicherung entfällt zwar eine zusätzliche Kopie, die Daten können aber weiterhin im E-Mail-System, in Serverprotokollen, Backups oder externen Diensten landen. Sicherheit und Datenschutz müssen für den gesamten Datenfluss bewertet werden.
Kann ich ein CAPTCHA für den Spam-Schutz einsetzen?
Grundsätzlich kann ein CAPTCHA sinnvoll sein, doch externe Lösungen können zusätzliche Datenverarbeitungen auslösen. Prüfen Sie Anbieter, Einbindung, Datenübertragung und Notwendigkeit. Je nach Risiko können lokal oder serverseitig betriebene Alternativen geeigneter sein.
Wie lange dürfen Formulardaten gespeichert werden?
Es gibt keine einheitliche Frist für alle Formulare. Die Dauer muss sich am Zweck, an gesetzlichen Pflichten und an den tatsächlichen Geschäftsprozessen orientieren. Legen Sie eine nachvollziehbare Löschroutine fest und berücksichtigen Sie dabei auch E-Mail-Postfächer, Systeme und Backups.
Was sollte ich bei Datei-Uploads beachten?
Beschränken Sie Dateitypen und Dateigrößen, schützen Sie Uploads vor unbefugtem Zugriff und prüfen Sie sie auf Schadsoftware. Besonders vertrauliche Dokumente sollten nicht unkontrolliert per E-Mail verteilt werden. Legen Sie außerdem fest, wer die Dateien sehen darf und wann sie gelöscht werden.
Fazit: Datenschutz als Prozess verstehen
Wer WordPress Formulare DSGVO-konform gestalten möchte, sollte nicht bei einer Checkbox beginnen. Der wichtigste Schritt ist eine klare Analyse des Zwecks und des gesamten Datenflusses. Danach lassen sich Felder reduzieren, Informationen verständlich formulieren, technische Einstellungen anpassen und Löschfristen festlegen.
Eine datenschutzbewusste Formularlösung ist in der Praxis oft zugleich übersichtlicher: Besucher müssen weniger Angaben machen, Mitarbeitende erhalten strukturierte Anfragen und unnötige Datenkopien werden vermieden. Prüfen Sie die Umsetzung regelmäßig – besonders nach Plugin-Updates, Änderungen an Empfängern oder der Einbindung neuer Dienste. Bei komplexen oder besonders sensiblen Verfahren sollte zusätzlich eine individuelle rechtliche und technische Prüfung erfolgen.