WordPress Website absichern: Wann eine Agentur sinnvoll ist und worauf Du achten solltest
Eine WordPress Website abzusichern bedeutet weit mehr, als ein Sicherheitsplugin zu installieren. Core, Plugins, Themes, Benutzerkonten, Hosting, Backups und individuelle Anpassungen müssen zusammen betrachtet werden. Wenn Du nach einer Lösung wie „WordPress Website absichern Agentur“ suchst, möchtest Du wahrscheinlich wissen, welche Maßnahmen wirklich notwendig sind, wie Risiken systematisch reduziert werden und wann professionelle Unterstützung sinnvoll ist.
Passende WordPress Hilfe zum Thema
Was bedeutet es, eine WordPress Website abzusichern?
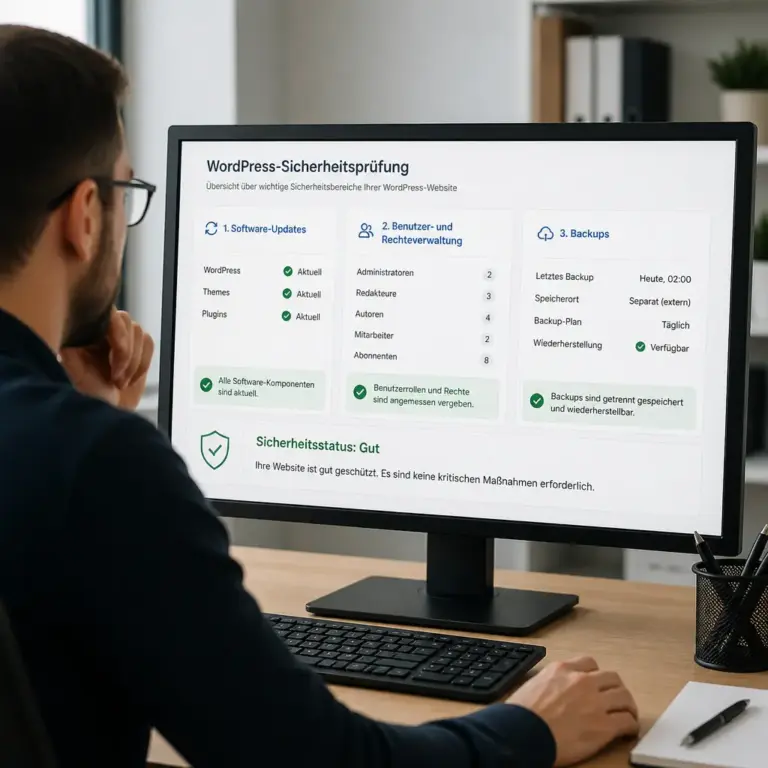
Die Darstellung macht sichtbar, dass WordPress-Sicherheit nicht nur aus einem einzelnen Plugin besteht. Updates, Berechtigungen und Backups müssen gemeinsam betrachtet werden, damit Schwachstellen nicht an einer anderen Stelle bestehen bleiben.
WordPress-Sicherheit umfasst alle technischen und organisatorischen Maßnahmen, die Deine Website vor unbefugtem Zugriff, Schadsoftware, Datenverlust und Manipulation schützen. Dabei gibt es keine einzelne Einstellung, die eine Website vollständig sicher macht. Sicherheit entsteht durch mehrere aufeinander abgestimmte Schutzschichten.
Zu diesen Schutzschichten gehören unter anderem:
- aktuelle Versionen von WordPress, Plugins und Themes,
- starke und eindeutig vergebene Zugangsdaten,
- eine sinnvolle Rollen- und Rechtevergabe,
- geschützte Administrations- und Hosting-Zugänge,
- regelmäßige, überprüfbare Backups,
- eine sichere Server- und Hosting-Konfiguration,
- Überwachung von Änderungen und verdächtigen Aktivitäten,
- eine nachvollziehbare Vorgehensweise bei Sicherheitsvorfällen.
Eine Agentur oder ein technisch versierter Dienstleister kann diese Bereiche strukturiert prüfen und Maßnahmen umsetzen. Wichtig ist, dass nicht nur ein Plugin installiert wird, sondern zuerst die tatsächliche Ausgangslage bekannt ist. Eine Website mit veralteten Komponenten, unnötigen Benutzerkonten oder fehlenden Backups benötigt andere Schritte als eine bereits gewartete Installation.
Warum WordPress-Websites angegriffen werden
Angriffe richten sich nicht ausschließlich gegen große Unternehmen. Automatisierte Systeme durchsuchen das Internet nach bekannten Schwachstellen, schlecht geschützten Login-Bereichen, veralteten Plugins und unsicheren Zugangsdaten. Dabei entscheidet nicht unbedingt die Größe einer Website darüber, ob sie interessant ist.
Häufige Ziele automatisierter Angriffe sind:
- das Erraten oder Übernehmen von Passwörtern,
- das Einschleusen von Schadcode über verwundbare Plugins,
- die Manipulation von Inhalten und Weiterleitungen,
- der Versand von Spam über kompromittierte Installationen,
- die Nutzung eines Servers für weitere Angriffe,
- das Auslesen von Zugangsdaten oder geschützten Informationen.
Viele Angriffe bleiben zunächst unauffällig. Eine Website kann beispielsweise funktionieren, während zusätzlich manipulierte Dateien, unbekannte Administratoren oder versteckte Weiterleitungen vorhanden sind. Deshalb sollte eine Sicherheitsprüfung nicht nur die sichtbare Startseite berücksichtigen.
Die wichtigsten Bereiche einer WordPress-Sicherheitsprüfung
WordPress Core, Plugins und Themes
Veraltete Software kann bekannte Sicherheitsprobleme enthalten. Updates schließen häufig Fehler, beheben Sicherheitslücken oder verbessern die Kompatibilität. Trotzdem sollte nicht jedes Update unkontrolliert direkt auf der Live-Website ausgeführt werden. Bei wichtigen Websites ist es sinnvoll, zunächst ein aktuelles Backup zu erstellen und kritische Änderungen möglichst in einer Staging-Umgebung zu prüfen.
Nicht mehr benötigte Plugins und Themes sollten entfernt werden. Deaktivierte Komponenten sind nicht automatisch risikofrei, wenn ihre Dateien weiterhin auf dem Server liegen und später wieder aktiviert werden könnten. Besonders problematisch sind Erweiterungen, die nicht mehr gepflegt werden oder aus nicht nachvollziehbaren Quellen stammen.
Benutzerkonten und Berechtigungen
Jedes Benutzerkonto sollte nur die Rechte besitzen, die für die jeweilige Aufgabe erforderlich sind. Ein Redakteur benötigt normalerweise keine Administrationsrechte. Ehemalige Mitarbeiter, alte Testkonten und gemeinsam genutzte Logins sollten überprüft und gegebenenfalls deaktiviert oder gelöscht werden.
Für Administratoren sind lange, einzigartige Passwörter und eine Zwei-Faktor-Authentifizierung wichtige Schutzmaßnahmen. Außerdem sollte nachvollziehbar sein, wer Änderungen vorgenommen hat. Gemeinsame Zugangsdaten erschweren diese Zuordnung und sollten möglichst vermieden werden.
Hosting, Server und HTTPS
WordPress-Sicherheit endet nicht im Administrationsbereich. Auch PHP-Version, Webserver, Dateirechte, Datenbankzugang und Serverkonfiguration spielen eine Rolle. HTTPS schützt die Übertragung zwischen Browser und Website, ersetzt aber keine sicheren Passwörter, Updates oder Backups.
Der Hosting-Zugang sollte besonders geschützt werden, weil ein Angreifer mit Zugriff auf das Hosting häufig größere Möglichkeiten hat als mit einem alleinigen WordPress-Login. Dazu gehören beispielsweise der Zugriff auf Dateien, Datenbanken, E-Mail-Postfächer oder DNS-Einstellungen.
Backups und Wiederherstellung
Ein Backup ist nur dann hilfreich, wenn es tatsächlich erstellt, getrennt aufbewahrt und bei Bedarf wiederhergestellt werden kann. Eine einfache Sicherung auf demselben Server schützt nicht ausreichend, wenn der Server kompromittiert oder technisch nicht erreichbar ist.
Zu einer belastbaren Backup-Strategie gehört die Sicherung der Datenbank und der Dateien. Dazu zählen unter anderem Uploads, Themes, Plugins und individuelle Anpassungen. Außerdem sollte festgelegt sein, wie lange Sicherungen aufbewahrt werden und wer im Notfall die Wiederherstellung durchführt.
WordPress Website absichern: Ein sinnvoller Ablauf
Eine professionelle Absicherung sollte nachvollziehbar und möglichst risikoorientiert erfolgen. Die konkrete Reihenfolge kann sich je nach Website unterscheiden, ein typischer Ablauf sieht jedoch so aus:
- Bestandsaufnahme: WordPress-Version, Plugins, Themes, Benutzer, Hosting und individuelle Anpassungen werden erfasst.
- Risiken bewerten: Veraltete Komponenten, unnötige Zugänge, fehlende Backups und auffällige Dateien werden priorisiert.
- Arbeitsgrundlage schaffen: Vor größeren Änderungen wird ein geprüftes Backup erstellt. Bei geeigneten Projekten wird zusätzlich eine Staging-Umgebung genutzt.
- Zugänge schützen: Passwörter, Rollen, Zwei-Faktor-Authentifizierung und Hosting-Zugänge werden überprüft.
- Software bereinigen: Nicht benötigte oder nicht mehr gepflegte Komponenten werden entfernt oder ersetzt.
- Updates kontrolliert durchführen: Aktualisierungen werden mit Blick auf Abhängigkeiten und mögliche Fehler umgesetzt.
- Überwachung einrichten: Anmeldeversuche, Dateiänderungen und andere sicherheitsrelevante Ereignisse können beobachtet werden.
- Wiederherstellung planen: Es wird dokumentiert, wie die Website im Fehler- oder Angriffsfall wieder online gebracht werden kann.
Der Ablauf sollte dokumentiert werden. Dadurch bleibt später nachvollziehbar, welche Änderungen vorgenommen wurden und welche Maßnahmen noch offen sind. Das ist besonders wichtig, wenn mehrere Personen oder externe Dienstleister an der Website arbeiten.
Welche Rolle spielt eine Agentur bei der WordPress-Sicherheit?
Eine WordPress-Agentur kann Dich vor allem dann unterstützen, wenn Sicherheitsaufgaben nicht nur einmalig, sondern dauerhaft zuverlässig umgesetzt werden sollen. Dazu kann eine technische Analyse, die Bereinigung einer kompromittierten Website, die Einrichtung eines Wartungsprozesses oder die Entwicklung einer individuellen Lösung gehören.
Professionelle Unterstützung ist besonders sinnvoll, wenn:
- die Website bereits Anzeichen einer Manipulation zeigt,
- Du keinen verlässlichen Überblick über Plugins und Benutzer hast,
- die Website geschäftskritisch ist oder Einnahmen generiert,
- mehrere Systeme wie Shop, Newsletter oder Schnittstellen verbunden sind,
- Updates wiederholt Fehler verursachen,
- keine getestete Wiederherstellung möglich ist,
- individueller PHP-, JavaScript- oder Datenbank-Code eingesetzt wird.
Bei einer Zusammenarbeit solltest Du darauf achten, dass die Vorgehensweise verständlich erklärt wird. Dazu gehören eine klare Abgrenzung der Aufgaben, eine Dokumentation der Änderungen und ein Hinweis auf verbleibende Risiken. Eine seriöse Einschätzung verspricht keine absolute Sicherheit, sondern zeigt, welche Risiken reduziert wurden und welche Abhängigkeiten bestehen.
Typische Fehler bei der Absicherung
Nur ein Sicherheitsplugin installieren
Sicherheitsplugins können nützliche Funktionen bereitstellen, beispielsweise Protokollierung, Login-Schutz oder Hinweise auf veränderte Dateien. Sie ersetzen jedoch keine Updates, Backups und sichere Zugangsdaten. Außerdem können bestimmte Funktionen die Performance beeinflussen oder bei falscher Konfiguration legitime Zugriffe blockieren.
Updates dauerhaft aufschieben
Aus Angst vor Fehlern werden Aktualisierungen manchmal monatelang verschoben. Dadurch bleiben bekannte Probleme bestehen und spätere Updates werden schwieriger. Besser ist ein geplanter Prozess mit Backup, Prüfung der Kompatibilität und einer Möglichkeit zur Wiederherstellung.
Backups nicht zu testen
Eine Sicherungsdatei kann beschädigt, unvollständig oder falsch konfiguriert sein. Ohne Wiederherstellungstest bleibt unklar, ob sie im Notfall ausreicht. Der Test muss nicht ständig auf der Live-Website stattfinden. Eine kontrollierte Wiederherstellung in einer geeigneten Umgebung kann bereits wichtige Erkenntnisse liefern.
Unnötige Administratoren behalten
Jedes privilegierte Konto vergrößert die Angriffsfläche. Alte Konten, Testbenutzer und gemeinsam genutzte Administratorzugänge sollten regelmäßig geprüft werden. Wenn ein Zugang benötigt wird, sollte er einer konkreten Person zugeordnet und bei Bedarf wieder entzogen werden.
Die Ursache eines Hacks nicht untersuchen
Eine kompromittierte Website einfach aus einem alten Backup wiederherzustellen, kann notwendig sein, löst aber nicht automatisch die Ursache. Wenn ein gestohlener Hosting-Zugang oder ein verwundbares Plugin weiterhin aktiv ist, kann die Manipulation erneut auftreten. Vor der Wiederherstellung müssen deshalb Zugänge, Software und betroffene Systeme betrachtet werden.
Technische Schutzmaßnahmen in WordPress
Die passenden Maßnahmen hängen von der Installation ab. Manche Empfehlungen sollten über die WordPress-Konfiguration, das Hosting oder ein geeignetes Plugin umgesetzt werden. Änderungen an Core-Dateien sind dagegen keine updatefähige Standardlösung und sollten vermieden werden.
| Bereich | Praktische Maßnahme | Worauf Du achten solltest |
|---|---|---|
| Login | Starke Passwörter, Zwei-Faktor-Authentifizierung und Schutz vor vielen Fehlversuchen | Legitime Nutzer dürfen nicht dauerhaft ausgesperrt werden. |
| Benutzer | Regelmäßige Prüfung von Konten und Rollen | Administrationsrechte nur bei tatsächlichem Bedarf vergeben. |
| Updates | Geplante Aktualisierung von Core, Plugins und Themes | Vor kritischen Änderungen Backup und Kompatibilität prüfen. |
| Dateien | Unnötige Komponenten entfernen und Änderungen überwachen | Individuelle Anpassungen nicht versehentlich überschreiben. |
| Backups | Dateien und Datenbank getrennt sichern | Aufbewahrung und Wiederherstellung regelmäßig kontrollieren. |
| Hosting | HTTPS, geschützte Zugänge und aktuelle Serverkomponenten | WordPress-Schutz allein reicht bei einem kompromittierten Hosting nicht aus. |
Bei individuellen Funktionen sollte geprüft werden, ob Eingaben ausreichend validiert und Ausgaben korrekt ausgegeben werden. Unsichere Datenbankabfragen, ungeschützte AJAX-Aufrufe oder fehlende Berechtigungsprüfungen können ein Sicherheitsrisiko darstellen. Updatefähige Lösungen verwenden nach Möglichkeit WordPress-Hooks, ein eigenes Plugin oder ein Child Theme, statt Core-Dateien direkt zu verändern.
Praxisbeispiel: Nach einem Update funktioniert eine Website nicht mehr
Angenommen, nach einem Plugin- oder WordPress-Update erscheint eine Fehlermeldung oder ein zentraler Bereich bleibt leer. Das ist zunächst ein technischer Fehler und nicht automatisch ein Sicherheitsvorfall. Trotzdem sollte systematisch vorgegangen werden.
- Prüfe, ob ein aktuelles Backup vorhanden und erreichbar ist.
- Dokumentiere die Fehlermeldung und den Zeitpunkt der Änderung.
- Untersuche, ob ein bestimmtes Plugin, Theme oder individueller Code betroffen ist.
- Nutze, wenn möglich, eine Staging-Umgebung für die weitere Analyse.
- Prüfe PHP- und WordPress-Fehlerprotokolle, ohne sensible Zugangsdaten zu veröffentlichen.
- Aktualisiere betroffene Komponenten nur nach einer Kompatibilitätsprüfung oder rolle kontrolliert zurück.
- Überprüfe anschließend die Funktion und die sicherheitsrelevanten Einstellungen.
Einfach mehrere Plugins gleichzeitig zu deaktivieren, kann kurzfristig helfen, erschwert aber die Ursachenanalyse. Besser ist eine schrittweise Eingrenzung. Wenn der Fehler mit ungewöhnlichen Benutzerkonten, unbekannten Dateien oder Weiterleitungen verbunden ist, sollte zusätzlich eine Sicherheitsprüfung erfolgen.
Was tun, wenn die WordPress-Website bereits gehackt wurde?
Bei einem konkreten Verdacht solltest Du nicht planlos Dateien löschen. Sichere zunächst, soweit möglich, relevante Informationen und beschränke den Zugriff auf die Website. Ändere Zugangsdaten über einen vertrauenswürdigen Zugang und denke dabei nicht nur an WordPress, sondern auch an Hosting, Datenbank, FTP oder SFTP, E-Mail und verbundene Dienste.
Danach sollte die Ursache eingegrenzt werden. Dazu können Dateiveränderungen, Benutzerkonten, Protokolle, Weiterleitungen und installierte Komponenten untersucht werden. Eine vollständige Bereinigung kann je nach Befall aufwendig sein. In manchen Fällen ist eine Wiederherstellung aus einem bekannten sauberen Backup sinnvoller, sofern der Angriffsweg geschlossen und die Zugangsdaten erneuert wurden.
Wenn persönliche Daten, Kundenzugänge oder geschäftskritische Systeme betroffen sein könnten, sollte zusätzlich geprüft werden, welche internen Prozesse und gegebenenfalls fachlichen Ansprechpartner einzubeziehen sind. Eine technische Bereinigung allein beantwortet nicht automatisch alle organisatorischen Fragen.
WordPress-Sicherheit dauerhaft organisieren
Eine einmalige Prüfung ist ein guter Ausgangspunkt, aber kein dauerhafter Schutz. Plugins werden weiterentwickelt, Benutzer wechseln, Hosting-Umgebungen ändern sich und neue Schwachstellen können bekannt werden. Deshalb sollte Sicherheit in einen regelmäßigen Wartungsprozess eingebunden werden.
Ein sinnvoller Wartungsplan kann folgende Punkte enthalten:
- regelmäßige Prüfung von WordPress, Plugins und Themes,
- Kontrolle von Benutzerkonten und Administratorrechten,
- Überprüfung der Backup-Ausführung und Wiederherstellbarkeit,
- Beobachtung von Fehlern, Login-Aktivitäten und Dateiänderungen,
- Entfernung nicht mehr benötigter Erweiterungen,
- Prüfung von PHP-Version, Hosting und Zertifikaten,
- Dokumentation von Änderungen und bekannten Einschränkungen.
Automatisierte Updates können bei geeigneten Komponenten sinnvoll sein, sollten aber zur Website passen. Bei komplexen Shops, individuellen Erweiterungen oder vielen Schnittstellen ist eine kontrollierte Prüfung oft wichtiger als maximale Automatisierung. Entscheidend ist, dass klar ist, wer Warnungen bewertet und bei Problemen handelt.
Woran Du eine geeignete Unterstützung erkennst
Wenn Du eine Agentur für die Absicherung Deiner WordPress Website suchst, sollte das Gespräch nicht nur aus einer Aufzählung von Sicherheitsplugins bestehen. Gute Fragen betreffen die Ausgangslage, das Backup-Konzept, den Umgang mit Updates und die Wiederherstellung im Notfall.
Achte insbesondere auf:
- eine nachvollziehbare Bestandsaufnahme vor der Umsetzung,
- klare Erklärungen zu Risiken und Prioritäten,
- eine updatefähige technische Vorgehensweise,
- einen verantwortungsvollen Umgang mit Zugangsdaten,
- Dokumentation der vorgenommenen Änderungen,
- Hinweise auf Grenzen und verbleibende Abhängigkeiten,
- einen Plan für Wartung und Wiederherstellung.
Du solltest außerdem wissen, welche Zugänge benötigt werden, wie lange sie bestehen bleiben und wie sie geschützt werden. Ein zeitlich begrenzter, persönlicher Zugang ist in vielen Fällen besser nachvollziehbar als ein dauerhaft gemeinsam genutztes Administratorkonto.
FAQ
Reicht ein Sicherheitsplugin für eine WordPress Website aus?
Nein. Ein Sicherheitsplugin kann bestimmte Aufgaben unterstützen, aber es ersetzt keine aktuellen Komponenten, sicheren Zugänge, Backups und regelmäßige Prüfung. Die Wirksamkeit hängt außerdem von der Konfiguration und der jeweiligen Website ab.
Wann sollte ich eine Agentur mit der Absicherung beauftragen?
Professionelle Hilfe ist besonders sinnvoll, wenn die Website bereits manipuliert wurde, geschäftlich wichtig ist, individuelle Programmierung enthält oder Du keinen verlässlichen Überblick über Zugänge, Backups und Erweiterungen hast. Auch bei wiederkehrenden Update- oder Sicherheitsproblemen kann eine strukturierte Analyse helfen.
Wie oft sollte eine WordPress Website geprüft werden?
Das hängt von der Website, ihrer Bedeutung und der technischen Komplexität ab. Sicherheitsrelevante Updates, Backups und Benutzerkonten sollten regelmäßig kontrolliert werden. Zusätzlich ist nach größeren Änderungen, einem Besitzer- oder Benutzerwechsel sowie bei verdächtigen Auffälligkeiten eine Prüfung sinnvoll.
Sind automatische WordPress-Updates sicher?
Automatische Updates können Wartung erleichtern, bergen aber bei individuellen Themes, Plugins oder Schnittstellen ein Kompatibilitätsrisiko. Vor der Aktivierung sollte geprüft werden, ob Backups funktionieren und wie Fehler erkannt sowie rückgängig gemacht werden können.
Was muss ein gutes Backup enthalten?
In der Regel werden sowohl die WordPress-Datenbank als auch wichtige Dateien benötigt. Dazu gehören insbesondere Uploads, Themes, Plugins und individuelle Anpassungen. Die Sicherung sollte getrennt aufbewahrt und gelegentlich in einer geeigneten Umgebung wiederhergestellt werden.
Kann HTTPS eine WordPress Website vollständig schützen?
Nein. HTTPS schützt die Übertragung zwischen Browser und Website, verhindert aber keine unsicheren Passwörter, veralteten Plugins, fehlerhaften Berechtigungen oder Serverprobleme. Es ist ein wichtiger Bestandteil, aber nur eine von mehreren Sicherheitsmaßnahmen.
Was soll ich bei einem Verdacht auf einen Hack zuerst tun?
Vermeide unkontrollierte Änderungen und sichere, soweit möglich, relevante Informationen. Ändere betroffene Zugangsdaten über einen vertrauenswürdigen Zugang, prüfe Hosting und WordPress und lasse die Ursache systematisch untersuchen. Bei einer geschäftskritischen Website kann professionelle Unterstützung die weitere Ausbreitung und einen unkoordinierten Datenverlust verhindern.
Fazit
Eine WordPress Website abzusichern ist eine fortlaufende Aufgabe aus Technik, Organisation und Wartung. Updates, sichere Benutzerkonten, geschützte Hosting-Zugänge, überprüfbare Backups und eine systematische Fehleranalyse bilden die Grundlage. Ein Sicherheitsplugin kann dabei unterstützen, ist aber keine vollständige Lösung.
Wenn Deine Website wichtig für Dein Unternehmen ist oder bereits Auffälligkeiten zeigt, kann eine WordPress-Agentur die Ausgangslage prüfen, Risiken priorisieren und einen nachvollziehbaren Schutz- und Wartungsprozess aufbauen. Der sinnvollste nächste Schritt ist eine Bestandsaufnahme mit klarer Dokumentation, realistischen Grenzen und einem Plan für den Fall, dass etwas schiefgeht.