WordPress Honeypot gegen Spam einsetzen: Anleitung für Formulare und Kommentare
Spam in WordPress zeigt sich nicht nur als lästige Kommentarflut. Auch Kontaktformulare, Registrierungen, Newsletter-Anmeldungen und Suchfelder können von automatisierten Bots angesprochen werden. Ein Honeypot ist eine vergleichsweise unaufdringliche Schutzmaßnahme: Für echte Besucher bleibt das Formular unverändert, während einfache Bots durch ein zusätzliches, unsichtbares Feld erkannt werden.
Dieser Ratgeber erklärt, wie Sie einen WordPress Honeypot gegen Spam einsetzen, welche Grenzen die Methode hat und wie Sie den Schutz sinnvoll mit weiteren Maßnahmen kombinieren. Der Schwerpunkt liegt auf einer sauberen Einrichtung, guter Zugänglichkeit und einer nachvollziehbaren Wartung statt auf einer möglichst großen Zahl aktivierter Sicherheitsoptionen.
Passende WordPress Hilfe zum Thema
Was ist ein Honeypot und wie funktioniert er?
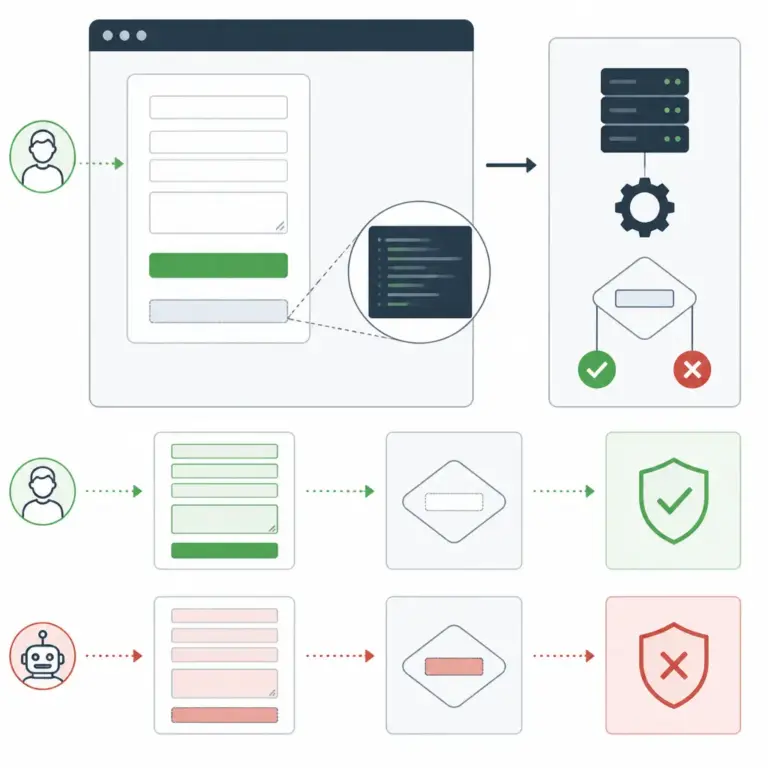
Die Grafik macht den entscheidenden Unterschied sichtbar: Nicht das bloße Vorhandensein des Feldes schützt, sondern die anschließende Prüfung bei der Formularverarbeitung. Für die Praxis ist deshalb eine serverseitig unterstützte Plugin-Funktion wichtiger als eine rein optische Ausblendung.
Ein Honeypot ist ein sogenanntes Köderfeld in einem Formular. Es sieht für automatisierte Programme wie ein normales Eingabefeld aus, ist für menschliche Besucher aber nicht sichtbar oder wird durch eine klare Anweisung aus dem normalen Bedienablauf herausgehalten. Ein Bot, der Formularfelder pauschal ausfüllt, trägt häufig auch in dieses Feld einen Wert ein. Die Website kann die Anfrage dann als verdächtig ablehnen oder zur Prüfung markieren.
In der Praxis wird ein Honeypot meist mit drei Regeln umgesetzt:
- Das zusätzliche Feld erhält einen unauffälligen, aber technisch normalen Feldnamen.
- Das Feld wird für Menschen per CSS, Layout oder einer zugänglichen Auszeichnung verborgen beziehungsweise aus dem regulären Formularablauf entfernt.
- Eine Formularverarbeitung akzeptiert die Einsendung nicht, wenn das Köderfeld ausgefüllt wurde.
Ein zweiter verbreiteter Ansatz nutzt ein Zeitlimit. Dabei wird geprüft, wie schnell ein Formular nach dem Laden abgeschickt wurde. Eine extrem kurze Zeit kann auf einen Bot hindeuten. Diese Methode ist jedoch empfindlicher: Menschen mit Passwortmanagern, langsamer Verbindung oder einer bereits geöffneten Seite können sonst versehentlich als verdächtig gelten.
Wichtig ist die Einordnung: Ein Honeypot ist kein vollständiges Sicherheitssystem und keine Garantie gegen Spam. Er filtert vor allem einfache, regelbasierte Bots. Professionellere Bots können das Feld erkennen, den Wert leer lassen oder sich wie ein Browser verhalten. Deshalb sollte der Honeypot als eine Schicht in einem abgestuften Schutzkonzept verstanden werden.
Für welche WordPress-Bereiche eignet sich ein Honeypot?
Am meisten bringt die Methode bei Formularen mit wiederkehrenden, automatisierten Einsendungen. Dazu gehören insbesondere:
- Kontakt- und Rückrufformulare
- Kommentarformulare unter Beiträgen
- Registrierungs- und Anmeldeformulare
- Formulare für Bewerbungen, Angebotsanfragen oder Downloads
- Newsletter- und Benachrichtigungsanmeldungen
Bei einem einzelnen öffentlichen Formular genügt oft eine integrierte Honeypot-Option des verwendeten Formular-Plugins. Betreibt eine Website mehrere Formulartypen, sollten Sie prüfen, ob die Maßnahme tatsächlich überall aktiv ist. Ein Schutz im Kontaktformular wirkt nicht automatisch bei WordPress-Kommentaren oder bei einer individuellen Registrierungsfunktion.
Für stark missbrauchte Endpunkte kann ein Honeypot allein zu schwach sein. Dazu zählen etwa öffentliche Login-Seiten, Suchfunktionen mit teuren Abfragen oder Formulare, die besonders häufig von Bots angegriffen werden. Dort können zusätzlich Anfragelimits, Webserver-Regeln, ein WAF oder eine abgestufte Bot-Prüfung sinnvoll sein. Welche Kombination passt, hängt von Umfang, Datenschutzanforderungen, Hosting und Art des Formulars ab.
WordPress Honeypot gegen Spam einsetzen: Vorbereitung
Bevor Sie eine Einstellung aktivieren, sollten Sie feststellen, wo der Spam tatsächlich entsteht. Prüfen Sie im WordPress-Backend und, sofern verfügbar, in den Formularprotokollen:
- Welche Formulare erhalten unerwünschte Einsendungen?
- Handelt es sich um Kommentare, Benutzerkonten oder Kontaktanfragen?
- Werden immer dieselben Felder oder Nachrichten verwendet?
- Gibt es Fehlermeldungen bei legitimen Einsendungen?
- Werden Nachrichten zugestellt, obwohl sie im Backend bereits als Spam markiert sind?
Diese Bestandsaufnahme verhindert, dass wahllos mehrere Sicherheits-Plugins installiert werden. Ermitteln Sie außerdem, welches Plugin oder welches Theme das betroffene Formular erzeugt. Ein Honeypot muss an der Stelle greifen, an der die Formularvalidierung und Verarbeitung stattfinden. Ein beliebiges unsichtbares Feld im HTML reicht nicht aus, wenn der Server die Eingabe später nicht auswertet.
Erstellen Sie vor Änderungen ein aktuelles Backup von Datenbank und Dateien. Arbeiten Sie bei geschäftlich wichtigen Formularen möglichst zuerst in einer Staging-Umgebung. Halten Sie außerdem fest, wie viele legitime Einsendungen normalerweise eingehen und wohin sie versendet werden. So lässt sich nach der Aktivierung leichter erkennen, ob der Schutz den Spam reduziert oder versehentlich echte Anfragen blockiert.
Honeypot in einem Formular-Plugin aktivieren
Viele etablierte WordPress-Formular-Plugins bieten einen Honeypot entweder direkt in den Einstellungen oder über eine ergänzende Erweiterung an. Die genaue Bezeichnung unterscheidet sich je nach Plugin-Version. Suchen Sie nach Begriffen wie „Honeypot“, „Anti-Spam“, „Spam-Schutz“, „Bot-Schutz“ oder „Zeitprüfung“.
Schritt 1: Formular und Schutzoption finden
Öffnen Sie im WordPress-Backend das verwendete Formular und die globalen Einstellungen des Plugins. Aktivieren Sie den Honeypot zunächst für ein einzelnes, nicht kritisches Formular. Lesen Sie die Dokumentation des Plugins, bevor Sie zusätzliche CSS-Regeln oder eigene Skripte einfügen. Eine integrierte Funktion kennt die interne Verarbeitung und kann das Feld meist korrekt validieren.
Schritt 2: Verhalten für blockierte Anfragen festlegen
Die meisten Lösungen verwerfen verdächtige Einsendungen, markieren sie als Spam oder zeigen eine allgemeine Fehlermeldung an. Eine neutrale Meldung ist oft besser als ein Hinweis wie „Honeypot ausgelöst“, weil der Hinweis Angreifern die Erkennung erleichtern kann. Gleichzeitig sollte eine legitime Person verstehen, was zu tun ist, wenn die Übermittlung fehlschlägt.
Schritt 3: Formular im Frontend testen
Testen Sie das Formular als nicht eingeloggter Besucher auf Desktop und Mobilgerät. Füllen Sie alle sichtbaren Pflichtfelder korrekt aus und prüfen Sie, ob die Nachricht ankommt. Anschließend testen Sie Sonderfälle wie ein sehr langes Textfeld, eine Datei, eine Weiterleitung nach der Übermittlung und eine Fehlermeldung bei unvollständigen Angaben. Bei einem komplexen Formular sollten Sie auch die E-Mail-Zustellung und die Speicherung im Backend kontrollieren.
Schritt 4: Nur bei klarer Funktion auf weitere Formulare ausweiten
Wenn das erste Formular zuverlässig funktioniert, können Sie den Honeypot auf weitere geeignete Formulare anwenden. Kontrollieren Sie jede Formularart einzeln. Unterschiedliche Plugins verwenden unterschiedliche Verarbeitungswege; eine Option, die bei einem Kontaktformular funktioniert, ist daher nicht automatisch für Kommentare oder Registrierungen zuständig.
Honeypot bei WordPress-Kommentaren nutzen
Kommentare sind ein häufiger Angriffspunkt, weil das Standardformular auf vielen Websites öffentlich erreichbar ist. Prüfen Sie zunächst die WordPress-Einstellungen unter Einstellungen > Diskussion. Dort können Sie unter anderem festlegen, ob Kommentare moderiert werden, ob eine Anmeldung erforderlich ist und wie lange Beiträge kommentierbar bleiben.
Ein Kommentar-Honeypot kann automatisierte Standardanfragen herausfiltern, ersetzt aber keine Moderationsregeln. Sinnvolle ergänzende Einstellungen sind:
- Kommentare neuer Benutzer zunächst moderieren
- verdächtige Wörter, URLs oder wiederkehrende Muster zur Moderation hinzufügen
- Benachrichtigungen und Moderationsabläufe regelmäßig kontrollieren
- Kommentare bei sehr alten Beiträgen begrenzen oder schließen, wenn dort kein Austausch mehr erwartet wird
Vorsicht ist bei selbst entwickelten Kommentarformularen geboten. Ein Feld darf nicht bloß optisch versteckt werden, während die serverseitige Verarbeitung es ignoriert. Der Schutz muss dort greifen, wo die Anfrage angenommen wird. Außerdem sollte das Formular weiterhin mit Tastatur, Screenreader und mobilen Geräten bedienbar bleiben.
Barrierefreiheit: Unsichtbar bedeutet nicht unzugänglich
Die größte praktische Falle bei Honeypots ist eine unsaubere Auszeichnung. Ein Feld, das nur mit einer ungünstigen CSS-Regel versteckt wird, kann für Screenreader oder Tastaturnutzer trotzdem erreichbar sein. Ein Mensch kann es dann versehentlich ausfüllen oder sich fragen, warum der Fokus auf ein scheinbar nicht vorhandenes Element springt.
Bevorzugen Sie deshalb eine Lösung, die vom Formular-Plugin ausdrücklich als zugänglich vorgesehen ist. Prüfen Sie unter anderem:
- Wird das Köderfeld aus der normalen Tab-Reihenfolge entfernt?
- Wird es von unterstützenden Technologien nicht als reguläres Pflichtfeld vorgelesen?
- Gibt es keine sichtbare Lücke oder irritierende Beschriftung?
- Kann das Formular vollständig ohne Maus abgeschickt werden?
- Bleibt die Fehlermeldung verständlich, wenn eine legitime Anfrage abgelehnt wird?
Vermeiden Sie Felder, die nur durch einen sichtbaren Text wie „Bitte leer lassen“ versteckt werden. Diese Anweisung kann zwar einem Menschen helfen, macht den Köder aber weniger unauffällig und erhöht zugleich die Gefahr eines Bedienfehlers. Ein gut gepflegter Honeypot behindert die reguläre Nutzung nicht.
Datenschutz und technische Umsetzung
Ein Honeypot benötigt normalerweise keine zusätzliche Identifikation des Besuchers. Das kann datenschutzseitig einfacher sein als Lösungen, die externe Dienste, Cookies oder umfangreiche Browsermerkmale einsetzen. Trotzdem sollte geprüft werden, welche Daten das Formular-Plugin, der Versanddienst, das Spam-Modul und das Hosting protokollieren.
Dokumentieren Sie insbesondere:
- welche Formularfelder gespeichert werden
- ob blockierte Einsendungen vollständig protokolliert oder gelöscht werden
- ob externe Anti-Spam-Dienste Daten zur Prüfung übertragen
- wie lange Protokolle und Fehlversuche aufbewahrt werden
- wer Zugriff auf Formularinhalte und technische Logs hat
Eine Spam-Abwehr sollte nicht dazu führen, dass sensible Kontaktinhalte unnötig lange in Logdateien liegen. Aktivieren Sie nur die Protokollierung, die für Betrieb, Fehlersuche und Moderation erforderlich ist. Für rechtliche Fragen, insbesondere bei personenbezogenen Daten oder externen Diensten, ist eine individuelle Prüfung durch eine fachkundige Stelle sinnvoll.
Technisch sollte die Entscheidung gegen eine Spam-Anfrage serverseitig fallen. JavaScript kann die Nutzerführung verbessern, darf aber nicht die einzige Schutzschicht sein. Bots können JavaScript ausführen, und legitime Nutzer können es deaktiviert haben. Ein Honeypot, der ausschließlich im Browser geprüft wird, schützt den eigentlichen Verarbeitungsendpunkt nicht zuverlässig.
Honeypot mit weiteren Maßnahmen kombinieren
Ein sinnvoller Schutz besteht aus mehreren verhältnismäßigen Ebenen. Welche davon notwendig sind, hängt vom Risiko und vom tatsächlichen Spamaufkommen ab.
Moderation und Inhaltsfilter
Moderation eignet sich besonders für Kommentare und öffentliche Beiträge. Sie verhindert, dass verdächtige Inhalte sofort sichtbar werden. Inhaltsfilter können wiederkehrende Begriffe, viele Links oder typische Muster erkennen. Sie können jedoch auch fachlich legitime Nachrichten treffen und sollten deshalb regelmäßig überprüft werden.
Anfragelimits und Infrastruktur
Rate-Limiting begrenzt, wie viele Anfragen eine IP-Adresse oder ein Client in einem bestimmten Zeitraum senden darf. Diese Technik gehört eher auf die Ebene von Webserver, Hosting oder Sicherheitsdienst. Sie kann automatisierte Serienanfragen bremsen, ist aber nicht perfekt, weil sich Bots über viele Adressen verteilen können und sich mehrere Personen eine Adresse teilen können.
Zusätzliche Prüfungen nur bei Bedarf
CAPTCHAs oder risikobasierte Prüfungen können bei anhaltendem Missbrauch helfen. Sie erhöhen allerdings die Reibung, können Barrieren schaffen und sind je nach Anbieter mit externen Datenübertragungen verbunden. Aktivieren Sie sie nicht automatisch überall, sondern möglichst nur für betroffene Formulare oder nach mehreren verdächtigen Versuchen.
Updates und sichere Konfiguration
Halten Sie WordPress, Themes, Formular-Plugins und Anti-Spam-Erweiterungen aktuell. Entfernen Sie nicht mehr benötigte Plugins und prüfen Sie, ob Formulare über HTTPS erreichbar sind. Eine veraltete Erweiterung kann nicht nur mehr Spam durchlassen, sondern auch ein allgemeines Sicherheitsrisiko darstellen.
Typische Fehler beim Honeypot-Einsatz
Ein häufiger Fehler ist die Annahme, ein Honeypot müsse nur im HTML vorhanden sein. Ohne Prüfung auf dem Server bleibt das Feld wirkungslos. Ebenso problematisch ist die doppelte Aktivierung mehrerer Systeme, die dieselbe Anfrage unterschiedlich bewerten. Das kann zu unklaren Fehlermeldungen oder verlorenen Kontaktanfragen führen.
Auch ein zu aggressives Zeitlimit verursacht Probleme. Eine Person kann das Formular in einem geöffneten Browser-Tab erst nach längerer Zeit abschicken. Ein Zeitfenster sollte deshalb höchstens ein ergänzendes Signal sein. Wenn legitime Anfragen fehlen, sollten Sie zuerst Protokolle und Formulareinstellungen prüfen, statt sofort weitere Prüfungen hinzuzufügen.
Ein weiterer Fehler ist fehlende Nachkontrolle. Prüfen Sie nach der Aktivierung, ob Spam abnimmt, ob echte Nachrichten weiterhin zugestellt werden und ob sich die Ladezeit oder Bedienbarkeit verändert. Bewahren Sie für eine kurze Beobachtungsphase eine sichere Möglichkeit zur Rücknahme der Einstellung. Entfernen Sie gleichzeitig alte Spam-Einträge nach einem passenden Aufbewahrungs- und Löschkonzept.
So messen Sie den Erfolg ohne falsche Sicherheit
Der Erfolg eines Honeypots lässt sich nicht nur daran erkennen, ob weniger Spam im Postfach landet. Vergleichen Sie vor und nach der Aktivierung mehrere Signale:
- Anzahl blockierter oder als Spam markierter Einsendungen
- Anzahl legitimer Kontaktanfragen
- Fehlermeldungen und abgebrochene Formulare
- Zustellbarkeit der E-Mail-Benachrichtigungen
- Serverlast und auffällige Anfragespitzen
Die Zahlen sind nur aussagekräftig, wenn klar ist, wie das jeweilige Plugin zählt. Manche Systeme speichern blockierte Anfragen gar nicht, andere legen sie in einem Spam-Ordner ab. Dokumentieren Sie die verwendeten Einstellungen und kontrollieren Sie Stichproben, ohne unnötige personenbezogene Inhalte dauerhaft zu speichern.
Wenn Bots nach der Aktivierung weiterhin durchkommen, kann das bedeuten, dass sie den Köder erkennen oder dass der Schutz am falschen Formular aktiv ist. Analysieren Sie zuerst den konkreten Verarbeitungsweg. Erst danach sollte entschieden werden, ob eine zusätzliche Schutzschicht notwendig ist.
FAQ
Ist ein Honeypot besser als ein CAPTCHA?
Nicht grundsätzlich. Ein Honeypot ist für viele einfache Bots reibungsarm und für Besucher kaum sichtbar. Ein CAPTCHA kann bei anspruchsvolleren Angriffen stärker sein, verursacht aber mehr Aufwand und kann die Zugänglichkeit beeinträchtigen. Oft ist ein Honeypot eine gute erste Schutzschicht; bei konkretem Missbrauch kann eine zusätzliche Prüfung folgen.
Kann ein Honeypot alle Spam-Anfragen blockieren?
Nein. Bots können erkennen, welche Felder Köderfelder sind, oder Formulare gezielt manuell beziehungsweise browserähnlich absenden. Der Honeypot reduziert daher typischerweise einen Teil des automatisierten Spams, ersetzt aber keine Moderation, Updates und gegebenenfalls Anfragelimits.
Ist dafür ein eigenes WordPress-Plugin nötig?
Das hängt vom verwendeten Formularsystem ab. Viele Formular-Plugins haben bereits eine Honeypot-Funktion oder eine passende Erweiterung. Ein zusätzliches Plugin kann sinnvoll sein, sollte aber mit dem vorhandenen System kompatibel sein und regelmäßig aktualisiert werden. Vermeiden Sie mehrere Erweiterungen mit überschneidenden Aufgaben.
Wie erkenne ich, ob der Honeypot funktioniert?
Prüfen Sie die Einstellungen, die serverseitige Verarbeitung und die Protokolle des Formular-Plugins. Testen Sie außerdem jede Formularart mit legitimen Eingaben. Ein Rückgang sichtbarer Spam-Nachrichten allein beweist noch nicht, dass Anfragen korrekt geprüft werden, da sie auch an anderer Stelle gefiltert worden sein können.
Kann das Feld sichtbar sein?
Ein sichtbares Feld mit der Anweisung, es leer zu lassen, ist möglich, aber nicht ideal. Es kann Besucher verwirren und bei Bedienfehlern legitime Anfragen blockieren. Besser ist eine vom Plugin vorgesehene, zugängliche Ausblendung, bei der das Feld nicht in den normalen Bedienablauf gelangt.
Funktioniert ein Honeypot auch bei WooCommerce?
Das ist vom konkreten Formular und der verwendeten Erweiterung abhängig. Prüfen Sie insbesondere Registrierung, Anmeldung, Checkout und Produktbewertungen getrennt. Der Schutz eines allgemeinen Kontaktformulars erstreckt sich nicht automatisch auf WooCommerce-Endpunkte.
Was soll ich tun, wenn echte Nachrichten blockiert werden?
Deaktivieren Sie zunächst die zuletzt hinzugefügte Prüfung für das betroffene Formular oder wechseln Sie auf eine mildere Konfiguration. Prüfen Sie Barrierefreiheit, Zeitlimits, Cache-Verhalten und die serverseitige Validierung. Testen Sie anschließend mit mehreren legitimen Nutzungsszenarien und aktivieren Sie weitere Schutzmaßnahmen erst, wenn der normale Ablauf zuverlässig funktioniert.
Fazit: WordPress Honeypot gegen Spam mit Augenmaß einsetzen
Ein Honeypot ist eine praktische, meist unaufdringliche Maßnahme gegen einfachen Formular- und Kommentarspam. Der wichtigste Schritt besteht nicht darin, möglichst viele Felder oder Plugins zu aktivieren, sondern den Schutz korrekt in die vorhandene Formularverarbeitung einzubinden. Achten Sie auf serverseitige Prüfung, Barrierefreiheit, Datenschutz und eine nachvollziehbare Fehlersuche.
Beginnen Sie mit den tatsächlich betroffenen Formularen, testen Sie legitime Eingaben gründlich und beobachten Sie die Ergebnisse. Wenn der Spam anspruchsvoller ist, ergänzen Sie den Honeypot gezielt durch Moderation, Rate-Limiting, Updates oder eine risikobasierte Zusatzprüfung. So bleibt der Schutz für Besucher möglichst reibungsarm und für Betreiber kontrollierbar.