WordPress Administrator Rechte begrenzen: Sicherheit und Kontrolle verbessern
WordPress Administrator Rechte begrenzen zu können, ist ein wichtiger Bestandteil eines sicheren und gut wartbaren Webauftritts. Je mehr Personen uneingeschränkten Zugriff auf Plugins, Themes, Benutzerkonten und Einstellungen haben, desto größer ist das Risiko unbeabsichtigter Änderungen. Mit einer durchdachten Rollenverteilung, geeigneten technischen Maßnahmen und einem nachvollziehbaren Freigabeprozess kannst Du Zugriffe reduzieren, ohne den Arbeitsablauf unnötig zu erschweren.
Passende WordPress Hilfe zum Thema
Warum Du WordPress Administrator Rechte begrenzen solltest
Die Administratorrolle ist in WordPress für umfassende Verwaltungsaufgaben gedacht. Ein Administrator kann unter anderem Plugins installieren und löschen, Themes verändern, Benutzer verwalten, Einstellungen anpassen und Inhalte bearbeiten. Diese Befugnisse sind für die technische Betreuung notwendig, werden im redaktionellen Alltag aber meistens nicht vollständig benötigt.
Wenn Redakteure, externe Dienstleister oder mehrere Mitarbeitende dieselben weitreichenden Rechte besitzen, entstehen verschiedene Risiken:
- Ein Plugin oder Theme kann versehentlich deaktiviert oder gelöscht werden.
- Technische Einstellungen können verändert werden, obwohl dafür kein fachlicher Anlass besteht.
- Benutzerkonten können angelegt, bearbeitet oder entfernt werden.
- Eine unbedachte Änderung kann Darstellungs- oder Funktionsfehler auslösen.
- Bei einem kompromittierten Konto stehen einem Angreifer besonders viele Möglichkeiten offen.
Das Prinzip der geringsten Berechtigung hilft dabei, jedem Benutzer nur die Rechte zu geben, die für seine konkrete Aufgabe erforderlich sind. Diese Begrenzung ersetzt kein Backup, keine Aktualisierungen und keine Sicherheitsprüfung. Sie reduziert jedoch die Zahl möglicher Fehlbedienungen und begrenzt die Auswirkungen eines kompromittierten Benutzerkontos.
WordPress Benutzerrollen und ihre Aufgaben
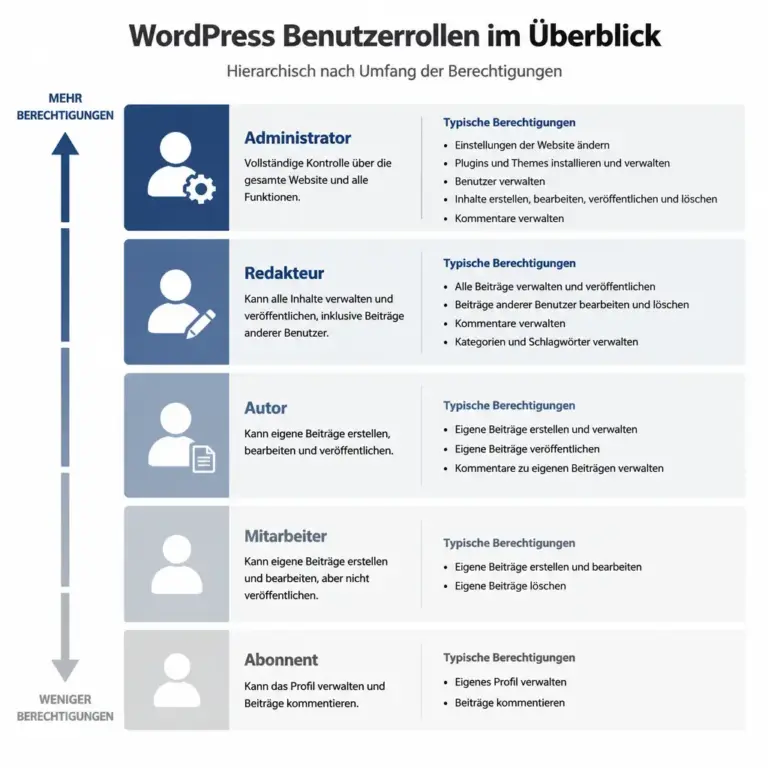
Die Grafik verdeutlicht, dass redaktionelle Aufgaben nicht automatisch technische Vollrechte erfordern. So kannst Du die passende Rolle anhand der tatsächlichen Tätigkeit auswählen.
WordPress bringt standardmäßig mehrere Benutzerrollen mit. Die genaue Bedeutung einzelner Fähigkeiten kann durch Plugins, Themes oder individuelle Programmierung erweitert werden. Deshalb solltest Du die tatsächlich verfügbaren Berechtigungen immer im konkreten System prüfen.
| Rolle | Typische Aufgaben | Geeignet für |
|---|---|---|
| Administrator | Technische und organisatorische Verwaltung der Website | Verantwortliche Personen mit umfassendem Wartungsauftrag |
| Redakteur | Beiträge und Seiten verwalten, auch Inhalte anderer Autoren bearbeiten | Erfahrene Personen mit redaktioneller Verantwortung |
| Autor | Eigene Beiträge erstellen und veröffentlichen | Personen, die regelmäßig eigene Artikel pflegen |
| Mitarbeiter | Eigene Beiträge schreiben, aber normalerweise nicht selbst veröffentlichen | Autoren mit Freigabeprozess |
| Abonnent | Profil verwalten und gegebenenfalls geschützte Inhalte aufrufen | Registrierte Nutzer ohne redaktionelle Aufgaben |
Die Rollen sind keine starre Sicherheitsarchitektur für jeden Anwendungsfall. Ein WooCommerce-Shop, ein Mitgliederbereich oder eine Website mit mehreren Redaktionsstufen benötigt häufig zusätzliche Rollen oder individuell angepasste Fähigkeiten. Wichtig ist, die Rolle an der Aufgabe auszurichten und nicht aus Bequemlichkeit jedem Benutzer Administratorrechte zu geben.
Administrator, Redakteur oder individuelle Rolle?
Die Standardrollen reichen für einfache Websites oft aus. Für komplexere Arbeitsabläufe ist eine individuelle Rolle sinnvoll. Eine solche Rolle kann beispielsweise das Bearbeiten von Seiten erlauben, aber den Zugriff auf Plugins, Themes und Benutzerverwaltung ausschließen.
Vor der Einrichtung solltest Du die Aufgaben konkret beschreiben:
- Welche Inhalte muss die Person erstellen oder bearbeiten?
- Darf sie Beiträge sofort veröffentlichen oder ist eine Freigabe erforderlich?
- Muss sie Medien, Kategorien und Schlagwörter verwalten?
- Benötigt sie Zugriff auf Bestellungen, Kunden oder andere geschützte Daten?
- Welche technischen Bereiche müssen ausdrücklich gesperrt bleiben?
Aus diesen Antworten entsteht eine Berechtigungsmatrix. Sie macht sichtbar, welche Rolle welche Fähigkeit benötigt. Eine solche Dokumentation ist auch dann hilfreich, wenn später ein neuer Mitarbeiter hinzukommt oder ein bestehendes Konto überprüft werden muss.
WordPress Administrator Rechte begrenzen: Schritt für Schritt
1. Benutzerkonten vollständig erfassen
Beginne mit einer Liste aller aktiven Konten. Prüfe Benutzernamen, E-Mail-Adressen, Rollen und den tatsächlichen Verwendungszweck. Inaktive Konten solltest Du nicht einfach dauerhaft bestehen lassen. Sichere zunächst die für den Betrieb relevanten Informationen und entferne oder deaktiviere nicht mehr benötigte Zugänge nach einem abgestimmten Verfahren.
Gemeinsam genutzte Konten sind problematisch, weil sich Änderungen nicht eindeutig einer Person zuordnen lassen. Besser sind persönliche Konten mit individuellen Passwörtern und, sofern verfügbar, zusätzlicher Anmeldungssicherung.
2. Aufgaben statt Personen als Grundlage verwenden
Vergebe Rechte nicht nach Hierarchie oder vermuteter Vertrauenswürdigkeit, sondern nach der konkreten Tätigkeit. Eine Person aus dem Marketing benötigt beispielsweise möglicherweise Zugriff auf Beiträge, Medien und Seiten. Daraus folgt aber nicht automatisch ein Bedarf an Plugin- oder Benutzerverwaltungsrechten.
Die Rolle sollte möglichst klein beginnen. Wenn sich später zeigt, dass eine bestimmte Fähigkeit fehlt, kann sie gezielt ergänzt werden. Diese Vorgehensweise ist kontrollierbarer, als zunächst weitreichende Rechte zu vergeben und sie irgendwann wieder einzuschränken.
3. Standardrollen sinnvoll einsetzen
Nutze zunächst die vorhandenen Rollen, bevor Du individuelle Berechtigungen programmierst. Für die reine Inhaltspflege ist die Administratorrolle meist nicht erforderlich. Ein Autor oder Mitarbeiter kann ausreichen, wenn Beiträge durch eine andere Person geprüft werden. Für eine zentrale Redaktion kommt eher die Redakteurrolle infrage.
Beachte dabei, dass Rollenbezeichnungen allein nicht alle Fähigkeiten erklären. Plugins können neue Berechtigungen hinzufügen oder bestehende Rollen verändern. Nach einer Plugin-Installation solltest Du deshalb prüfen, ob sich der Zugriff auf sensible Bereiche verändert hat.
4. Individuelle Rollen vorsichtig definieren
Eine benutzerdefinierte Rolle sollte nur die tatsächlich benötigten Fähigkeiten enthalten. Dazu gehören beispielsweise das Lesen des Dashboards, das Erstellen eigener Beiträge, das Bearbeiten bestimmter Inhaltstypen oder das Verwalten der Mediathek. Fähigkeiten wie Plugin-Installation, Theme-Bearbeitung, Benutzerverwaltung oder das Ändern zentraler Einstellungen sollten nur bewusst vergeben werden.
Individuelle Rollen können über geeignete Berechtigungs-Plugins oder durch updatefähige Programmierung eingerichtet werden. Bei einer individuellen Lösung sollte die Rollenlogik dokumentiert, in einer Testumgebung geprüft und bei späteren Änderungen erneut getestet werden. Änderungen an Berechtigungen können sich auf Plugins, Workflows und vorhandene Benutzer auswirken.
Welche Administratorrechte besonders kritisch sind
Nicht jede Fähigkeit ist gleich sensibel. Einige Rechte ermöglichen Änderungen an der gesamten Website oder an den Zugängen anderer Personen. Diese sollten nur einem kleinen, klar bestimmten Personenkreis zur Verfügung stehen.
| Bereich | Mögliche Auswirkung | Praktische Maßnahme |
|---|---|---|
| Plugins | Funktionen können verändert, deaktiviert oder gelöscht werden | Installation und Verwaltung auf technische Verantwortliche beschränken |
| Themes und Editor | Layout, Vorlagen oder PHP-nahe Bereiche können beschädigt werden | Theme-Anpassungen über Child Theme, Hooks oder Entwicklungsprozess steuern |
| Benutzerverwaltung | Neue Konten und Rollen können angelegt oder geändert werden | Benutzerrechte nur bei eindeutigem Bedarf vergeben |
| Website-Einstellungen | URLs, Lesbarkeit, Permalinks oder Integrationen können ausfallen | Zugriff auf Administratoren oder dafür geschulte Personen begrenzen |
| WooCommerce-Daten | Bestellungen, Kunden- und Geschäftsdaten können sichtbar oder veränderbar sein | Shop-Rollen und Zugriff auf sensible Daten getrennt planen |
Besonders vorsichtig solltest Du mit der Möglichkeit sein, Dateien zu bearbeiten oder Code einzufügen. Ein scheinbar kleiner Eingriff kann Sicherheitslücken oder Funktionsfehler erzeugen. Für Anpassungen sind nachvollziehbare Entwicklungswege wie Child Themes, Hooks, ein eigenes Plugin oder ein kontrollierter Deployment-Prozess vorzuziehen.
Technische Wege zur Begrenzung von Rechten
Rollen und Fähigkeiten über ein Plugin verwalten
Ein Berechtigungs-Plugin kann die Verwaltung von Rollen und einzelnen Fähigkeiten erleichtern. Damit lassen sich Standardrollen kopieren, individuelle Rollen erstellen oder einzelne Rechte entfernen. Vor der Auswahl solltest Du prüfen, ob das Plugin gepflegt wird, welche zusätzlichen Funktionen es benötigt und wie sich die Konfiguration sichern lässt.
Ändere Berechtigungen nicht direkt auf der Live-Website, wenn dadurch wichtige Arbeitsabläufe betroffen sein könnten. Eine Sicherung und eine Testumgebung helfen dabei, Auswirkungen kontrolliert zu prüfen. Nach der Änderung solltest Du Dich mit einem Testkonto anmelden und die erlaubten sowie die gesperrten Bereiche tatsächlich aufrufen.
Individuelle Programmierung mit WordPress-Mechanismen
Wenn die Rollenlogik fester Bestandteil eines individuellen Projekts ist, kann eine updatefähige Lösung sinnvoll sein. Rollen und Fähigkeiten lassen sich beispielsweise über ein eigenes Plugin oder geeignete Hooks verwalten. Der WordPress-Core und die Dateien eines fremden Plugins sind dagegen keine geeignete normale Anpassungsfläche, weil Änderungen bei Updates überschrieben werden können.
Individuelle Programmierung muss mit Bedacht erfolgen. Ein Fehler beim Hinzufügen oder Entfernen einer Fähigkeit kann dazu führen, dass Redakteure wichtige Inhalte nicht mehr bearbeiten können oder ein geschützter Bereich unerwartet sichtbar wird. Die Anforderungen, die verwendeten Fähigkeiten und der Rückweg zu einer vorherigen Konfiguration sollten dokumentiert werden.
Zugriff auf technische Dateien und Hosting trennen
WordPress-Administratorrechte sind nicht dasselbe wie Server- oder Hostingrechte. Wer über SFTP, SSH, das Hosting-Panel oder die Datenbank verfügt, kann häufig unabhängig von WordPress weitreichende Änderungen vornehmen. Deshalb müssen auch diese Zugänge nach dem Prinzip der geringsten Berechtigung vergeben werden.
Eine Person kann für die redaktionelle Arbeit eine WordPress-Rolle benötigen, aber keinen Zugriff auf Datenbank, Serverdateien oder E-Mail-Konfiguration. Technische Zugänge sollten persönlich, zeitlich begrenzt oder über einen dokumentierten Freigabeprozess kontrolliert werden. Passwörter gehören nicht in gemeinsam genutzte Dokumente oder ungeschützte Nachrichten.
Sicherheit ergänzend zu Rollen verbessern
Rechtebegrenzung ist nur eine Maßnahme von mehreren. Ein Konto mit reduzierten Fähigkeiten kann weiterhin missbraucht werden, und ein Administrator braucht ebenfalls einen sicheren Anmeldeprozess.
- Verwende für jedes Konto ein einzigartiges, ausreichend langes Passwort.
- Aktiviere eine zusätzliche Anmeldeabsicherung, wenn sie in Deiner Umgebung verfügbar und passend eingerichtet ist.
- Halte WordPress, Plugins und Themes nach Prüfung aktuell.
- Erstelle regelmäßige Backups und überprüfe, ob eine Wiederherstellung grundsätzlich möglich ist.
- Arbeite bei riskanten Änderungen möglichst in einer Staging-Umgebung.
- Prüfe Benutzerkonten und Rollen in festen Abständen.
- Entferne nicht benötigte Zugänge nach einem dokumentierten Verfahren.
Backups sind dabei kein Ersatz für eine Berechtigungsstrategie. Sie helfen bei der Wiederherstellung, verhindern aber nicht, dass Daten eingesehen, verändert oder gelöscht werden. Ebenso ist ein Sicherheits-Plugin kein Grund, unnötig viele Administratoren zu behalten.
Typische Fehler beim Begrenzen von Administratorrechten
Alle erhalten Administratorrechte
Der häufigste Fehler entsteht aus Bequemlichkeit: Jeder soll alles bearbeiten können, damit keine Rückfragen entstehen. Kurzfristig wirkt dieser Ansatz einfach. Langfristig wird jedoch unklar, wer Änderungen vorgenommen hat, und technische Fehler werden wahrscheinlicher. Lege stattdessen eine Rolle für den jeweiligen Arbeitsbereich fest und dokumentiere Ausnahmen.
Die Rolle wird geändert, aber nicht getestet
Eine Rolle kann nach einer Änderung zwar technisch gespeichert sein, dennoch können wichtige Arbeitsabläufe fehlschlagen. Prüfe deshalb mit einem Testkonto, ob Beiträge erstellt, Medien hochgeladen, Entwürfe gespeichert und Freigaben durchgeführt werden können. Ebenso wichtig ist der Test, ob sensible Menüpunkte tatsächlich nicht mehr erreichbar sind.
Plugin-Berechtigungen werden übersehen
Ein Plugin kann eigene Inhaltstypen, Verwaltungsseiten oder Fähigkeiten registrieren. Eine bestehende Rolle erhält dadurch möglicherweise mehr Zugriff, als ursprünglich geplant. Nach Installation oder Deinstallation eines Plugins gehört deshalb eine kurze Rechteprüfung zum Änderungsprozess.
Theme-Dateien werden direkt bearbeitet
Direkte Änderungen an Theme-Dateien sind nicht nur ein Berechtigungsproblem. Sie können bei einem Update verloren gehen und erschweren die Fehlersuche. Nutze für eigene Anpassungen möglichst ein Child Theme, ein eigenes Plugin oder vorgesehene Hooks und Filter. Codeänderungen sollten vor dem Einsatz gesichert und getestet werden.
Der Administratorzugang bleibt dauerhaft offen
Auch technische Verantwortliche sollten nicht mehr Konten besitzen als nötig. Wenn eine externe Person nur für eine bestimmte Aufgabe Zugriff benötigt, ist ein persönliches Konto mit klarer Rolle besser als ein dauerhaft gemeinsam genutzter Administratorzugang. Nach Abschluss der Aufgabe sollte der Zugriff überprüft und gegebenenfalls entfernt werden.
Praxisbeispiel: Redaktion mit technischer Freigabe
Angenommen, ein Unternehmen veröffentlicht regelmäßig Fachbeiträge. Mehrere Personen sollen Texte schreiben, Bilder hochladen und Entwürfe vorbereiten. Eine einzelne verantwortliche Person prüft Inhalte und veröffentlicht sie. Die technische Betreuung kümmert sich um Updates, Plugins und Einstellungen.
Für diesen Ablauf könnte die Berechtigungsstruktur so aussehen:
- Die Schreibenden erhalten eine Rolle, mit der sie eigene Beiträge erstellen und Medien verwenden können.
- Die Veröffentlichung wird auf eine redaktionell verantwortliche Rolle beschränkt.
- Die technische Betreuung behält die notwendigen Administratorrechte, nutzt sie aber nur für Wartung und Konfiguration.
- Plugin-, Theme- und Benutzeränderungen werden dokumentiert und möglichst in einer Testumgebung geprüft.
- Ein Testkonto überprüft nach jeder Anpassung den normalen Redaktionsablauf.
Ob diese Aufteilung passt, hängt von den verwendeten Plugins, Inhaltstypen und internen Verantwortlichkeiten ab. Das Beispiel zeigt vor allem das Vorgehen: Erst wird der Prozess beschrieben, danach werden die minimal erforderlichen Fähigkeiten zugeordnet.
Kontrolle und Dokumentation im laufenden Betrieb
Rechtebegrenzung ist keine einmalige Einstellung. Aufgaben ändern sich, Mitarbeitende wechseln und Plugins kommen hinzu oder werden entfernt. Plane daher regelmäßige Überprüfungen ein.
Eine einfache Dokumentation sollte mindestens enthalten:
- Benutzerkonto und zugeordnete Rolle
- Aufgabe oder Verantwortungsbereich
- Datum der letzten Prüfung
- Besondere Freigaben und deren Begründung
- Verwendete individuelle Fähigkeiten
- Vorgehen bei Austritt oder Aufgabenwechsel
Für sensible Websites kann zusätzlich festgehalten werden, wer Rollenänderungen genehmigt und wie technische Eingriffe nachvollzogen werden. Dabei sollte die Dokumentation selbst geschützt sein und keine unverschlüsselten Zugangsdaten enthalten.
FAQ
Kann ich Administratorrechte vollständig entfernen?
Du kannst einem Benutzer die Administratorrolle entziehen und eine passendere Rolle zuweisen. Mindestens ein verantwortlicher Zugang mit ausreichenden technischen Rechten muss für Wartung und Notfallmaßnahmen jedoch kontrolliert erhalten bleiben. Dieser Zugang sollte besonders geschützt und nicht für alltägliche Redaktionsaufgaben verwendet werden.
Welche Rolle ist für Redakteure geeignet?
Das hängt vom Arbeitsablauf ab. Ein Autor kann für eigene Beiträge ausreichen. Ein Redakteur benötigt typischerweise weitergehende Rechte für Inhalte anderer Personen. Wenn Beiträge zunächst geprüft werden sollen, kann eine Mitarbeiterrolle oder eine individuelle Rolle mit einem Freigabeprozess sinnvoller sein.
Wie kann ich prüfen, welche Rechte eine Rolle besitzt?
Prüfe die Rollenkonfiguration und melde Dich zusätzlich mit einem geeigneten Testkonto an. Öffne die relevanten Menüs, erstelle einen Testentwurf und kontrolliere gesperrte Bereiche. Beachte, dass Plugins eigene Fähigkeiten hinzufügen können und die sichtbaren Menüs nicht immer das gesamte Berechtigungsmodell abbilden.
Sind individuelle Rollen sicherer als Standardrollen?
Nicht automatisch. Eine individuelle Rolle kann genauer auf eine Aufgabe zugeschnitten werden, muss aber korrekt eingerichtet, getestet und gepflegt werden. Eine schlecht konfigurierte Sonderrolle kann versehentlich zu viele Rechte besitzen. Für einfache Anforderungen sind Standardrollen häufig leichter nachvollziehbar.
Was passiert, wenn ich eine Fähigkeit zu stark beschränke?
Der Benutzer kann möglicherweise Inhalte nicht mehr speichern, Medien nicht verwalten oder notwendige Freigaben nicht durchführen. Das ist meist kein dauerhafter Schaden, kann aber den Betrieb unterbrechen. Sichere die bestehende Konfiguration, ändere schrittweise und teste mit einem separaten Konto, bevor Du die neue Rolle produktiv einsetzt.
Reicht ein Sicherheits-Plugin zur Absicherung aus?
Nein. Ein Sicherheits-Plugin kann je nach Konfiguration zusätzliche Prüfungen oder Schutzmechanismen anbieten, ersetzt aber keine sinnvolle Rollenverteilung. Sichere Passwörter, Updates, Backups, kontrollierte technische Zugänge und ein nachvollziehbarer Änderungsprozess bleiben ebenfalls wichtig.
Sollten externe Dienstleister Administratorrechte erhalten?
Das lässt sich nur anhand der konkreten Aufgabe entscheiden. Wenn eine technische Wartung oder Migration Administratorrechte erfordert, sollte der Zugriff persönlich, zeitlich begrenzt und vorher abgestimmt sein. Nach Abschluss der Arbeiten solltest Du die Rolle, Zugangsdaten und gegebenenfalls vorhandene zusätzliche Konten überprüfen.
Fazit
WordPress Administrator Rechte begrenzen bedeutet, technische Verantwortung und redaktionelle Aufgaben sauber voneinander zu trennen. Erfasse zunächst alle Konten, beschreibe die benötigten Aufgaben und vergib anschließend nur die erforderlichen Fähigkeiten. Standardrollen können für einfache Abläufe genügen; bei komplexeren Anforderungen sind individuelle Rollen oder updatefähige Lösungen sinnvoll.
Ergänze die Rechtevergabe durch persönliche Konten, sichere Anmeldungen, Backups, Updates und Tests in einer geeigneten Umgebung. Prüfe die Konfiguration regelmäßig, denn Benutzer, Plugins und Arbeitsabläufe verändern sich. So bleibt Deine WordPress-Website besser kontrollierbar, ohne dass die tägliche Arbeit unnötig erschwert wird.