WordPress Spam Seiten in Google: Ursachen erkennen und dauerhaft entfernen
Wenn plötzlich fremde Suchbegriffe, Glücksspielangebote oder dubiose Produktseiten unter Deiner Domain in Google auftauchen, deutet das häufig auf einen kompromittierten WordPress-Auftritt hin. Solche WordPress Spam Seiten in Google sind nicht nur ein SEO-Problem: Sie können Besucher auf unerwünschte Inhalte weiterleiten, das Vertrauen in Deine Website beschädigen und auf Sicherheitslücken in WordPress, Plugins, Themes oder der Serverumgebung hinweisen. In diesem Beitrag erfährst Du, wie Du die Ursache systematisch eingrenzt, betroffene Inhalte entfernst und die Website anschließend nachhaltig absicherst.
Passende WordPress Hilfe zum Thema
Was sind WordPress Spam Seiten in Google?
Bei WordPress Spam Seiten handelt es sich um Inhalte, die ohne Deine Zustimmung auf oder unter Deiner Domain angelegt wurden. Die Seiten können im WordPress-Backend sichtbar sein, müssen es aber nicht. Angreifer platzieren Spam beispielsweise als Beiträge, Seiten, Kategorien, Dateien oder manipulierte Weiterleitungen. Teilweise werden die Inhalte auch dynamisch erzeugt, sodass sie nur bestimmten Besuchern oder Suchmaschinen-Crawlern angezeigt werden.
Typische Suchergebnisse können Begriffe enthalten, die überhaupt nichts mit Deinem Unternehmen zu tun haben. Häufig geht es um Medikamente, Glücksspiel, erotische Inhalte, gefälschte Markenprodukte, Kredite oder technische Supportangebote. Auch fremdsprachige Seitentitel und automatisch erzeugte URL-Strukturen sind verdächtig.
Wichtig ist die Unterscheidung zwischen zwei Situationen:
- Die Spam-Seite existiert tatsächlich auf Deiner Website: Dann wurde meist WordPress, ein Plugin, ein Theme, ein Benutzerkonto oder die Serverumgebung manipuliert.
- Google zeigt veraltete oder falsche Ergebnisse: Die Seite kann bereits entfernt sein, während der Suchindex die frühere Version noch vorübergehend anzeigt.
Eine einzelne unbekannte URL ist nicht automatisch ein Beweis für einen vollständigen Einbruch. Mehrere fremde URLs, unerklärliche Weiterleitungen, neue Administratoren oder Veränderungen an Dateien sollten jedoch als Sicherheitsvorfall behandelt werden.
Woran erkennst Du den Spam-Befall?
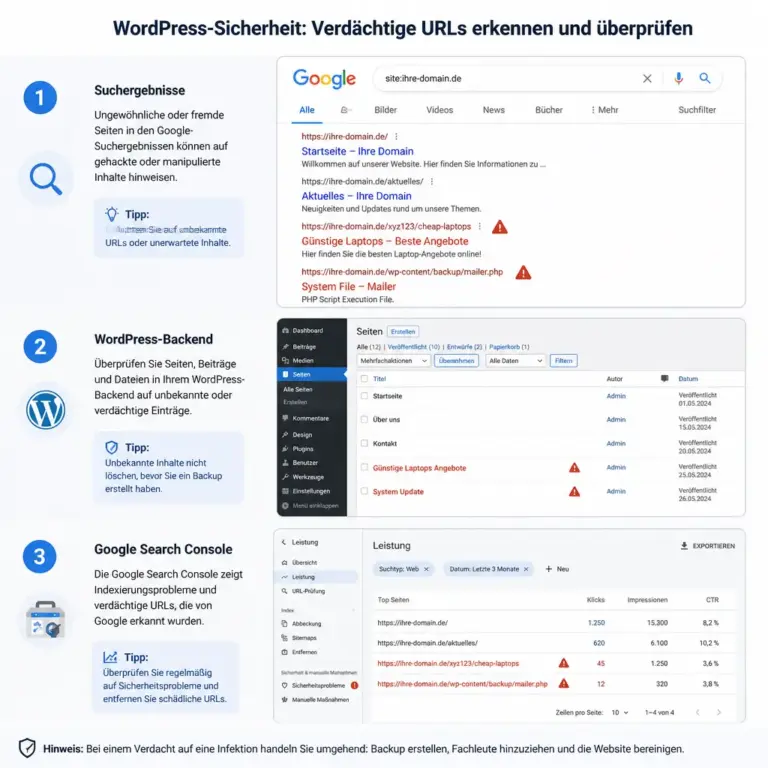
Die Grafik zeigt, warum Du Suchergebnisse, WordPress-Backend und Search Console gemeinsam betrachten solltest. Kein einzelner Prüfpunkt liefert immer ein vollständiges Bild.
Viele Betreiber bemerken den Angriff erst, wenn Google ungewöhnliche Suchergebnisse anzeigt. Eine manuelle Suche nach der eigenen Domain kann erste Hinweise geben. Nutze dafür Suchabfragen wie site:deine-domain.de in Verbindung mit verdächtigen Begriffen. Diese Suche ist allerdings nicht vollständig und ersetzt keine technische Untersuchung.
Weitere Anzeichen sind:
- Unbekannte Beiträge, Seiten, Benutzer oder Kategorien im WordPress-Backend.
- Neue Dateien in Upload-Ordnern oder Verzeichnissen, in denen sie nicht erwartet werden.
- Weiterleitungen zu fremden Websites, insbesondere nur auf Mobilgeräten oder bei bestimmten Referrern.
- Veränderte Seitentitel, Meta-Beschreibungen, Canonical-Angaben oder Robots-Regeln.
- Fehlermeldungen, ungewöhnliche Serverlast oder plötzlich steigende E-Mail-Aktivität.
- Google Search Console meldet Sicherheitsprobleme, manipulierte Inhalte oder ungewöhnliche URLs.
- Passwörter funktionieren nicht mehr oder im Benutzerbereich tauchen unbekannte Konten auf.
Teste verdächtige URLs vorsichtig. Öffne unbekannte Seiten nicht wiederholt auf Deinem normalen Arbeitsgerät und lade keine angebotenen Dateien herunter. Bei einem möglichen Befall ist es sinnvoll, zunächst eine sichere Arbeitsumgebung und aktuelle Sicherungen zu schaffen.
Die häufigsten Ursachen für WordPress Spam Seiten
Veraltete Plugins oder Themes
Plugins und Themes erweitern WordPress und verarbeiten häufig Eingaben aus Formularen, URLs oder Dateien. Werden bekannte Sicherheitslücken nicht geschlossen, können Angreifer unter Umständen Inhalte einschleusen oder Dateien verändern. Das Risiko steigt, wenn Erweiterungen aus inoffiziellen Quellen stammen, nicht mehr gepflegt werden oder unnötig installiert bleiben.
Ein Update allein behebt den Befall nicht zuverlässig. Es schließt möglicherweise die ursprüngliche Lücke, entfernt aber keine bereits eingebauten Hintertüren und setzt keine manipulierten Dateien zurück. Deshalb gehören Aktualisierung und Bereinigung zusammen, müssen aber in der richtigen Reihenfolge erfolgen.
Gestohlene Zugangsdaten
Ein Angreifer benötigt nicht immer eine technische Lücke in WordPress. Wiederverwendete Passwörter, Phishing, Schadsoftware auf einem Rechner oder unsicher gespeicherte Zugangsdaten können zu einem übernommenen Administrator-, Hosting- oder FTP-Konto führen.
Besonders kritisch ist ein Administratorzugang, weil damit Beiträge, Seiten, Benutzer, Plugins und Einstellungen verändert werden können. Auch ein kompromittiertes Hosting- oder Datenbankkonto kann weitreichende Folgen haben.
Manipulierte Dateien und Datenbankeinträge
Spam-Inhalte können in der WordPress-Datenbank liegen, etwa als Beiträge oder Optionen. Sie können aber auch in PHP-Dateien, JavaScript-Dateien, Konfigurationen oder Uploads versteckt sein. Manche Schadprogramme erzeugen Seiten erst bei einer passenden Anfrage und hinterlassen deshalb im Backend keine offensichtlichen Beiträge.
Unsichere Server- oder Hosting-Konfiguration
Eine veraltete PHP-Version, falsch gesetzte Dateirechte, ungeschützte Zugangsdaten oder eine kompromittierte benachbarte Website können die Bereinigung erschweren. Die genaue Verantwortung hängt von der Hosting-Umgebung ab. Bei Hinweisen auf eine serverweite Kompromittierung sollte der Hosting-Anbieter einbezogen werden.
WordPress Spam Seiten in Google systematisch untersuchen
Unkontrolliertes Löschen kann Beweise zerstören und wichtige Funktionen beschädigen. Gehe deshalb möglichst strukturiert vor. Bei geschäftlich wichtigen Websites oder unklaren Befunden ist professionelle Unterstützung sinnvoll.
1. Website und Zugänge vorsichtig absichern
Ändere die Zugangsdaten nicht nur im WordPress-Backend. Berücksichtige auch Hosting, FTP oder SFTP, Datenbank, E-Mail und Domainverwaltung. Verwende für jeden Zugang ein eigenes starkes Passwort und aktiviere, sofern verfügbar, eine Mehrfaktor-Authentifizierung.
Wenn Du vermutest, dass Dein eigener Rechner infiziert ist, ändere Passwörter von einem vertrauenswürdigen Gerät aus. Prüfe außerdem, ob unbekannte Administratoren vorhanden sind. Lösche solche Konten nicht vorschnell, wenn eine forensische Untersuchung erforderlich sein könnte; dokumentiere zunächst Benutzername, Rolle und Zeitpunkt der Entdeckung.
2. Sicherung und Staging-Kopie erstellen
Erstelle eine vollständige Sicherung von Dateien und Datenbank, bevor Du umfangreiche Änderungen vornimmst. Bewahre mindestens eine Kopie getrennt von der betroffenen Installation auf. Eine Sicherung ist nur dann hilfreich, wenn sie sich später wiederherstellen lässt und nicht selbst bereits manipuliert wurde.
Bei größeren Websites solltest Du die Analyse möglichst auf einer Staging-Kopie durchführen. So bleibt die produktive Website erreichbar und Du kannst Bereinigungsschritte nachvollziehbar testen. Eine Staging-Umgebung muss selbst geschützt sein und darf keine vertraulichen Daten unbeabsichtigt öffentlich ausliefern.
3. Befall im Backend und in Google abgleichen
Vergleiche verdächtige URLs aus Google mit den Inhalten in WordPress. Prüfe Beiträge, Seiten, Medien, Kategorien, Tags und Benutzer. Achte auch auf Entwürfe, Papierkorb und geplante Veröffentlichungen. Wenn eine URL nicht im Backend auftaucht, bedeutet das nicht, dass kein Befall vorliegt.
In der Google Search Console können Indexierungsberichte, Sicherheitsmeldungen und Beispiele für betroffene URLs weitere Hinweise liefern. Die dort angezeigten URLs stellen jedoch keine vollständige Liste dar. Server-Logs und Datenbankprüfungen können zusätzliche Informationen liefern.
4. Dateien und Datenbank vergleichen
Prüfe die WordPress-Core-Dateien gegen eine saubere Version derselben WordPress-Version. Veränderte Core-Dateien sollten nicht einfach überschrieben werden, ohne vorher eine Sicherung und eine nachvollziehbare Dokumentation anzulegen. WordPress-Core-Dateien sind keine geeignete dauerhafte Anpassungsfläche.
Untersuche Plugins und Themes auf unerwartete Dateien, verdächtige Änderungen und nicht benötigte Erweiterungen. Im Upload-Verzeichnis sollten normalerweise keine ausführbaren PHP-Dateien liegen. Das ist ein wichtiger Prüfpunkt, aber kein alleiniger Beweis für einen Befall.
In der Datenbank sind insbesondere Benutzerkonten, Beiträge, Optionen und geplante Aufgaben relevant. Verdächtige Zeichenketten können Hinweise geben, doch eine rein automatische Suche findet nicht jede Manipulation und kann harmlose Inhalte markieren. SQL-Abfragen sollten nur mit vorhandener Sicherung und ausreichendem Verständnis ausgeführt werden.
Spam-Inhalte korrekt entfernen
Die Bereinigung muss die Ursache und nicht nur die sichtbaren URLs beseitigen. Wenn Du lediglich die in Google gefundene Seite löschst, kann ein verstecktes Skript sie erneut erzeugen.
Unbekannte Inhalte und Konten prüfen
Entferne bestätigte Spam-Beiträge, Seiten, Taxonomien und Medien. Kontrolliere dabei interne Verlinkungen, Menüs und Widgets. Lösche unbekannte Benutzer erst, nachdem Du ihre Aktivitäten dokumentiert und geprüft hast. Setze bei legitimen Konten die Passwörter neu und entferne nicht benötigte Administratorrechte.
Plugins und Themes bereinigen
Deinstalliere nicht benötigte Plugins und Themes vollständig. Deaktivieren allein entfernt nicht immer alle Dateien. Installiere benötigte Erweiterungen ausschließlich aus vertrauenswürdigen Quellen und aktualisiere sie nach der Bereinigung. Bei einem manipulierten Plugin reicht es nicht, einzelne verdächtige Dateien zu löschen; eine saubere Neuinstallation ist meist nachvollziehbarer.
Individuelle Änderungen sollten möglichst über Hooks, Filter, ein eigenes Plugin oder ein Child Theme umgesetzt werden. So musst Du nicht in Plugin- oder Theme-Dateien arbeiten, die später durch Updates überschrieben werden können.
Weiterleitungen und Suchsignale kontrollieren
Prüfe die WordPress-Einstellungen für Website-Adresse und Startseite, die Datei .htaccess, Webserver-Konfigurationen sowie Weiterleitungsregeln in Plugins. Kontrolliere außerdem Canonical-Tags, Robots-Anweisungen, XML-Sitemaps und strukturierte Daten. Manipulierte SEO-Einstellungen können Spam-Signale verlängern, auch wenn die eigentliche Seite bereits entfernt wurde.
Vermeide es, alle verdächtigen URLs pauschal auf die Startseite umzuleiten. Für dauerhaft entfernte Inhalte ist je nach Situation eine passende Nichtverfügbar-Antwort sinnvoll. Bei bekannten Spam-URLs kann eine Entfernung über die Search Console kurzfristig unterstützen, ersetzt aber weder die technische Bereinigung noch die korrekte Serverantwort.
Google nach der Bereinigung aktualisieren
Nach der technischen Reinigung muss Google die Änderungen erneut abrufen. Stelle zunächst sicher, dass die Website erreichbar ist und keine Sicherheitswarnung mehr auslöst. Prüfe anschließend wichtige Seiten mit der URL-Prüfung in der Google Search Console und beantrage eine erneute Indexierung, wenn das für die jeweilige URL sinnvoll ist.
Entfernte Seiten verschwinden nicht immer sofort aus allen Suchergebnissen. Suchmaschinen arbeiten mit eigenen Abruf- und Aktualisierungsprozessen. Eine temporäre Entfernung kann veraltete Ergebnisse schneller aus der Suche nehmen, ist aber keine dauerhafte Lösung, wenn die URL weiterhin Inhalte ausliefert.
Bei einer gemeldeten Sicherheitsproblematik solltest Du nach der Bereinigung eine Sicherheitsüberprüfung in der Search Console anfordern. Formuliere dabei nachvollziehbar, welche Maßnahmen durchgeführt wurden. Eine erneute Prüfung sollte erst angestoßen werden, wenn die vermutete Ursache tatsächlich behoben ist.
| Beobachtung | Mögliche Ursache | Sinnvoller nächster Schritt |
|---|---|---|
| Fremde Beiträge im Backend | Übernommenes Benutzerkonto oder Plugin-Lücke | Konten, Protokolle, Plugins und Passwörter prüfen |
| Google zeigt unbekannte URLs, Backend bleibt unauffällig | Dynamische Manipulation, Datei- oder Datenbankcode | Server-Logs, Dateien und Datenbank untersuchen |
| Weiterleitung nur auf Mobilgeräten | Bedingte Schadlogik oder manipulierte Weiterleitungsregel | Quellcode, Serverkonfiguration und Browserverhalten vergleichen |
| Spam-URL ist gelöscht, erscheint aber noch in Google | Veralteter Suchindex | Serverantwort prüfen und erneute Verarbeitung abwarten |
| Spam wird nach dem Löschen erneut angelegt | Versteckte Hintertür oder nicht geschlossene Zugangslücke | Vollständige Bereinigung und Zugangssicherung durchführen |
Typische Fehler bei der Bereinigung
Nur die sichtbaren Seiten löschen
Das Entfernen einzelner Beiträge kann die Symptome beseitigen, während die Ursache bestehen bleibt. Werden neue Spam-Seiten erzeugt, musst Du die Untersuchung auf Benutzer, Dateien, Plugins, Themes, Datenbank und Hosting ausweiten.
Ungeprüfte Sicherheitsplugins als alleinige Lösung verwenden
Sicherheitsplugins können bei Überwachung, Protokollierung und bestimmten Prüfungen helfen. Sie erkennen jedoch nicht jede individuelle Manipulation. Falsch positive und falsch negative Ergebnisse sind möglich. Ein Scan sollte deshalb als Hinweis und nicht als abschließender Beweis betrachtet werden.
Einfach ein Backup zurückspielen
Ein älteres Backup kann eine gute Wiederherstellungsgrundlage sein, wenn es nachweislich vor dem Befall erstellt wurde. Ist der Zeitpunkt unbekannt oder war die Website bereits kompromittiert, kann die Sicherung den Schadcode erneut einspielen. Prüfe außerdem, ob seit dem Backup legitime Bestellungen, Kommentare oder redaktionelle Änderungen entstanden sind.
Core-Dateien direkt bearbeiten
Das direkte Bearbeiten von WordPress-Core-Dateien erschwert Updates und spätere Fehleranalysen. Entferne Manipulationen aus dem Core durch einen kontrollierten Abgleich mit einer sauberen Version und verlagere eigene Anpassungen in updatefähige Mechanismen.
Keine Dokumentation anlegen
Notiere betroffene URLs, Zeitpunkte, Benutzer, Änderungen, Log-Hinweise und durchgeführte Maßnahmen. Diese Dokumentation hilft bei der Ursachenanalyse, bei der Kommunikation mit dem Hosting-Anbieter und bei der Kontrolle, ob der Befall zurückkehrt.
Technische Absicherung nach dem Vorfall
Nach der Bereinigung solltest Du die Website nicht einfach in den vorherigen Zustand zurückversetzen. Prüfe, welche Zugänge tatsächlich benötigt werden und welche Erweiterungen entfallen können.
- Halte WordPress, Plugins, Themes und die serverseitige PHP-Version in einem unterstützten und gepflegten Zustand.
- Entferne ungenutzte Plugins, Themes, Benutzerkonten, FTP-Zugänge und Datenbankkonten.
- Verwende individuelle Passwörter und aktiviere Mehrfaktor-Authentifizierung, sofern möglich.
- Beschränke Administratorrechte auf Personen, die sie für ihre Aufgaben wirklich benötigen.
- Richte regelmäßige, getrennte Backups ein und prüfe Wiederherstellungsabläufe.
- Überwache sicherheitsrelevante Änderungen, Anmeldeversuche und ungewöhnliche Weiterleitungen.
- Schütze die Administrationsbereiche angemessen, ohne legitime Wartungs- und Redaktionsprozesse zu blockieren.
- Verwende eine Staging-Umgebung für größere Updates und teste Änderungen vor dem produktiven Einsatz.
Automatische Updates können bei geeigneten Erweiterungen sinnvoll sein, ersetzen aber keine Kontrolle der Website. Bei individuell entwickelten Plugins, WooCommerce-Prozessen oder komplexen Schnittstellen sollte vor einem Update die Kompatibilität geprüft werden.
Praxisbeispiel: Fremde Seiten ohne sichtbare WordPress-Beiträge
Angenommen, Google listet mehrere fremdsprachige URLs unter Deiner Domain. Im Backend findest Du keine entsprechenden Seiten. Zuerst sicherst Du Dateien und Datenbank und änderst die Zugangsdaten von einem vertrauenswürdigen Gerät. Danach vergleichst Du die Suchergebnisse mit Server-Logs und prüfst, ob die URLs tatsächlich von Deiner Website ausgeliefert werden.
Wenn die URLs nur bei bestimmten User-Agents erscheinen, kann eine bedingte Ausgabe oder Weiterleitung vorliegen. Nun werden Core-Dateien, Plugins, Themes, Uploads und relevante Datenbankbereiche mit bekannten sauberen Versionen verglichen. Gleichzeitig prüfst Du unbekannte Benutzer und Änderungen an Weiterleitungsregeln.
Nach der Entfernung der manipulierten Bestandteile installierst Du benötigte Erweiterungen sauber neu, aktualisierst Zugangsdaten und testest die Website auf unterschiedlichen Geräten. Erst anschließend kümmerst Du Dich um die Aktualisierung des Suchindex. Dieses Vorgehen ist langsamer als das Löschen einer einzelnen URL, reduziert aber das Risiko, dass der Spam nach kurzer Zeit zurückkehrt.
Wann professionelle WordPress Hilfe sinnvoll ist
Unterstützung ist besonders sinnvoll, wenn Du keinen verlässlichen Zugriff auf Logs, Datenbank oder Hosting hast, der Befall nach einer Bereinigung wiederkehrt oder vertrauliche Daten betroffen sein könnten. Auch bei Shops, Mitgliederbereichen und Websites mit vielen Redakteuren kann eine unkontrollierte Bereinigung wichtige Funktionen oder Geschäftsdaten beschädigen.
Bei der Auswahl einer Unterstützung solltest Du auf ein nachvollziehbares Vorgehen achten: Sicherung vor Änderungen, klare Dokumentation, Analyse der Ursache, updatefähige Lösungen und eine Prüfung nach der Bereinigung. Versprechen, dass eine Website mit einem einzigen Scan garantiert dauerhaft sicher sei, sind fachlich nicht seriös. Sicherheit ist ein fortlaufender Prozess.
FAQ
Warum erscheinen WordPress Spam Seiten in Google?
Meist wurden Inhalte, Dateien oder Weiterleitungen durch ein kompromittiertes Konto, eine Sicherheitslücke oder manipulierte Serverbestandteile eingeschleust. Es kann aber auch sein, dass Google noch alte Inhalte anzeigt, obwohl die URL bereits entfernt wurde. Entscheidend ist daher, ob die URL aktuell von Deiner Website ausgeliefert wird.
Sind fremde Suchergebnisse immer ein Beweis für einen Hack?
Nein. Ein einzelnes veraltetes Suchergebnis kann aus einem früheren Zustand stammen oder falsch zugeordnet sein. Mehrere themenfremde URLs, unbekannte Benutzer, Weiterleitungen und veränderte Dateien sind jedoch deutliche Warnzeichen und sollten technisch geprüft werden.
Kann ich die Spam-Seiten einfach in Google entfernen?
Du kannst geeignete Funktionen der Google Search Console nutzen, um bestimmte Ergebnisse vorübergehend schneller auszublenden. Damit wird die Ursache nicht behoben. Die Website muss bereinigt werden und sollte für entfernte URLs eine passende Antwort ausliefern.
Wie finde ich Spam-Seiten, die im WordPress-Backend nicht sichtbar sind?
Vergleiche Suchergebnisse mit Server-Logs und prüfe Dateien, Datenbank, Weiterleitungen, Plugins, Themes und Benutzerkonten. Auch bedingte Ausgaben können dazu führen, dass Inhalte nur Suchmaschinen oder bestimmten Geräten gezeigt werden. Ein einzelner Backend-Rundgang reicht deshalb nicht immer aus.
Ist ein Sicherheitsplugin ausreichend?
Ein Sicherheitsplugin kann bei Scans, Überwachung und Protokollierung unterstützen, ist aber keine vollständige Garantie. Es kann manipulierte oder individuell verschleierte Bestandteile übersehen. Nutze solche Werkzeuge als Teil eines größeren Prüfprozesses und halte die Ergebnisse kritisch nach.
Soll ich WordPress komplett neu installieren?
Eine saubere Neuinstallation kann bei manipulierten Core-Dateien sinnvoll sein. Sie entfernt jedoch nicht automatisch Schadcode aus Datenbank, Uploads, Plugins, Themes oder Serverkonfiguration. Außerdem müssen Zugangsdaten geändert und die ursprüngliche Schwachstelle geschlossen werden.
Wie verhindere ich, dass Spam-Seiten erneut entstehen?
Halte alle Komponenten aktuell, entferne nicht benötigte Erweiterungen, sichere Konten mit individuellen Passwörtern und Mehrfaktor-Authentifizierung, richte getrennte Backups ein und überwache sicherheitsrelevante Änderungen. Für umfangreiche Websites sind zusätzlich Staging, Protokollierung und ein klarer Wartungsprozess hilfreich.
Fazit
WordPress Spam Seiten in Google sind ein ernst zu nehmender Hinweis, aber kein Grund für unüberlegte Schnellmaßnahmen. Prüfe zuerst, ob die URLs tatsächlich von Deiner Website ausgeliefert werden. Sichere anschließend Dateien und Datenbank, untersuche Zugänge, Plugins, Themes, Core-Dateien, Weiterleitungen und Serverumgebung. Entferne nicht nur sichtbare Inhalte, sondern behebe die Ursache, ändere alle relevanten Zugangsdaten und verbessere den laufenden Wartungsprozess.
Erst wenn die Website technisch sauber und abgesichert ist, solltest Du die erneute Indexierung anstoßen. Bei unklaren oder wiederkehrenden Befällen ist eine strukturierte professionelle Analyse der sicherere nächste Schritt.