WordPress Formular Spam reduzieren: Ein umfassender Ratgeber für sichere Formulare
Spam über Kontakt-, Kommentar-, Registrierungs- oder Newsletter-Formulare ist nicht nur lästig. Viele unerwünschte Einsendungen erschweren die Bearbeitung echter Anfragen, belasten Postfächer und können im ungünstigen Fall Sicherheitsrisiken verbergen. Wer WordPress Formular Spam reduzieren möchte, sollte deshalb nicht nur eine einzelne Schutzfunktion aktivieren, sondern mehrere passende Maßnahmen kombinieren.
Dieser Ratgeber zeigt, wie Sie Spamquellen erkennen, Formulare sinnvoll absichern und die Zahl falscher Treffer möglichst gering halten. Im Mittelpunkt stehen praxistaugliche Schritte, die sich auf viele WordPress-Websites übertragen lassen, ohne legitime Besucher unnötig auszubremsen.
Passende WordPress Hilfe zum Thema
Warum entsteht Formular-Spam in WordPress?
Formular-Spam entsteht, wenn automatisierte Programme oder einzelne Personen Formulare nutzen, um Werbung, schädliche Links, sinnlose Nachrichten oder automatisierte Anfragen zu versenden. Dafür müssen sie nicht immer die Website gezielt angreifen. Oft werden öffentlich erreichbare Formulare automatisch gefunden und wiederholt angesprochen.
Besonders häufig betroffen sind:
- Kontaktformulare mit frei beschreibbaren Textfeldern,
- Kommentar- und Bewertungsfunktionen,
- Registrierungs-, Login- und Passwort-zurücksetzen-Formulare,
- Formulare für Downloads, Rückrufwünsche oder Bewerbungen,
- Newsletter-Anmeldungen und Anfrageformulare für Angebote.
Nicht jede unerwünschte Einsendung ist technisch gleich. Manche Bots füllen sichtbare Felder aus, andere senden Anfragen direkt an die Verarbeitungsadresse oder imitieren normale Browseranfragen. Deshalb kann ein einzelner Schutzmechanismus zwar helfen, aber nicht jede Spamquelle zuverlässig abdecken.
Die wichtigsten Ziele beim Spam-Schutz
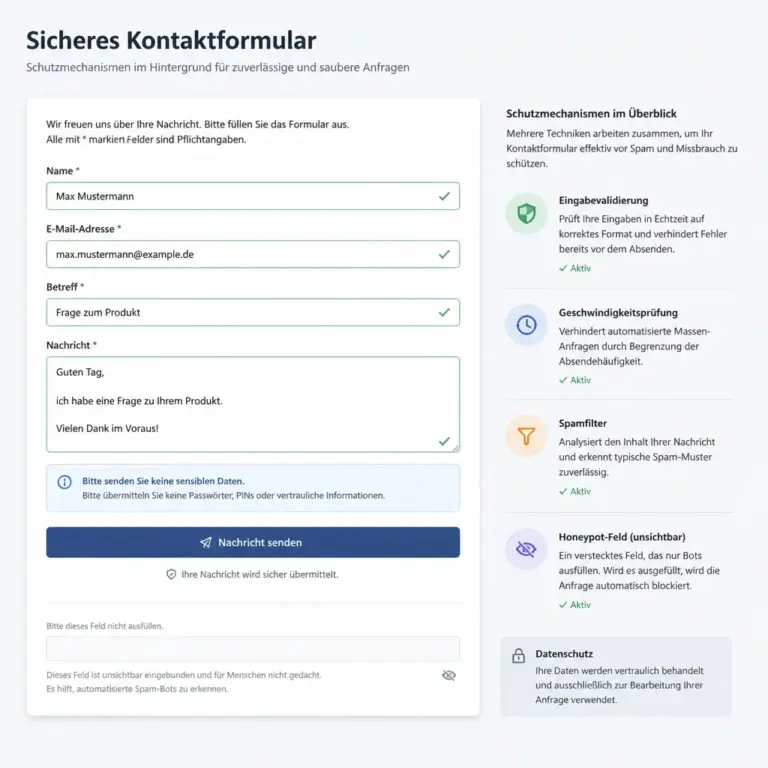
Die Darstellung zeigt, dass Formularschutz nicht nur aus einem einzelnen CAPTCHA bestehen muss. Besonders wichtig ist das Zusammenspiel aus unauffälliger Bot-Erkennung, klarer Validierung und einer Begrenzung auffälliger Einsendeversuche.
Ein guter Spam-Schutz verfolgt mehrere Ziele gleichzeitig. Erstens sollen automatisierte Einsendungen erkannt oder verhindert werden. Zweitens müssen echte Besucher das Formular weiterhin verständlich und möglichst barrierearm nutzen können. Drittens sollte der Schutz die Website nicht unnötig verlangsamen und keine sensiblen Daten ohne nachvollziehbaren Zweck an externe Dienste übertragen.
Diese Ziele können miteinander konkurrieren. Ein sehr strenger Filter blockiert möglicherweise auch legitime Nachrichten. Eine unsichtbare Prüfung ist für Besucher bequemer, kann aber bei Datenschutz, Fehlersuche oder Kompatibilität zusätzliche Fragen aufwerfen. Die passende Lösung hängt daher vom Formular, der Zielgruppe und dem Schutzbedarf der Website ab.
Vorbereitung: Spamquellen und Formularverhalten prüfen
Bevor Sie Plugins installieren oder Schutzstufen erhöhen, sollten Sie feststellen, wo und wie Spam auftritt. Prüfen Sie die E-Mail-Eingänge, gespeicherten Formulareinträge und gegebenenfalls die Protokolle Ihres Formularsystems. Achten Sie dabei auf wiederkehrende Muster:
- Werden immer dieselben Felder ausgefüllt?
- Enthalten viele Nachrichten ähnliche Formulierungen oder Links?
- Treten die Einsendungen zu ungewöhnlichen Zeitpunkten oder in kurzen Abständen auf?
- Betreffen sie nur ein bestimmtes Formular?
- Gibt es ungewöhnlich viele Registrierungs- oder Passwortanfragen?
Diese Bestandsaufnahme verhindert, dass Sie unnötige Schutzmaßnahmen auf der gesamten Website aktivieren. Wenn nur ein altes Kontaktformular betroffen ist, reicht möglicherweise eine gezielte Anpassung. Bei Spam über mehrere Funktionen benötigen Sie eher ein abgestimmtes Schutzkonzept.
WordPress Formular Spam reduzieren: Die wirksamsten Maßnahmen
1. Ein seriöses Formular-Plugin aktuell halten
Beginnen Sie mit der Grundlage: Verwenden Sie ein gepflegtes Formular-Plugin und halten Sie WordPress, das Plugin sowie das Theme aktuell. Sicherheits- und Kompatibilitätsfehler können dazu führen, dass Schutzfunktionen nicht korrekt arbeiten oder Formulardaten anders verarbeitet werden als vorgesehen.
Prüfen Sie außerdem, ob das Plugin Einstellungen für Validierung, Ratenbegrenzung, Honeypots oder externe Spam-Dienste anbietet. Deaktivieren Sie ungenutzte Formularvarianten und löschen Sie nicht mehr benötigte Formulare, statt sie dauerhaft öffentlich erreichbar zu lassen.
2. Honeypot-Felder einsetzen
Ein Honeypot ist ein zusätzliches Feld, das für normale Besucher verborgen bleibt, von vielen einfachen Bots aber ausgefüllt wird. Erkennt das Formular einen Eintrag in diesem Feld, kann es die Einsendung ablehnen oder zur Prüfung markieren.
Honeypots sind besonders nützlich, weil Besucher normalerweise keine zusätzliche Aufgabe lösen müssen. Sie sind jedoch kein vollständiger Schutz. Bots, die Formulare gezielt analysieren oder sich wie echte Nutzer verhalten, können solche Felder erkennen. Ein Honeypot funktioniert daher am besten als eine Ebene innerhalb eines mehrstufigen Systems.
Achten Sie darauf, dass das verborgene Feld nicht auf eine Weise versteckt wird, die assistive Technologien irritiert. Die technische Umsetzung sollte vom jeweiligen Plugin übernommen werden oder sorgfältig geprüft sein.
3. Zeitbasierte Prüfungen und Mindestdauer nutzen
Einige Systeme prüfen, wie schnell ein Formular nach dem Laden abgesendet wird. Eine Einsendung unmittelbar nach dem Seitenaufruf kann ein Hinweis auf Automatisierung sein. Auch diese Methode sollte nicht zu streng eingestellt werden: Besucher mit schneller Verbindung oder bereits geladenen Seiten dürfen nicht unnötig blockiert werden.
Zeitbasierte Prüfungen eignen sich als ergänzendes Signal. Sie sollten nicht das einzige Kriterium für eine Ablehnung sein, da auch schnelle echte Einsendungen vorkommen können.
4. CAPTCHA mit Bedacht auswählen
CAPTCHA-Systeme stellen eine zusätzliche Prüfung dar, bevor eine Nachricht versendet wird. Je nach Variante müssen Besucher Zeichen erkennen, Bilder auswählen oder eine unsichtbare Risikoanalyse durchlaufen. Sie können die Zahl automatisierter Einsendungen deutlich verringern, bringen aber auch Nachteile mit sich.
Beachten Sie insbesondere:
- Eine sichtbare Aufgabe kann Besucher unterbrechen und die Barrierefreiheit beeinträchtigen.
- Externe CAPTCHA-Dienste können Daten an Drittanbieter übertragen.
- Die Einbindung kann Cookie-, Datenschutz- und Einwilligungsfragen auslösen.
- Ein CAPTCHA kann fehlerhaft anschlagen und echte Anfragen zurückweisen.
- Bei sehr einfachen Formularen ist ein CAPTCHA möglicherweise unverhältnismäßig.
Wählen Sie eine Lösung, deren Datenschutzinformationen, Funktionsweise und Konfiguration Sie nachvollziehen können. Informieren Sie sich über die aktuelle Dokumentation des jeweiligen Dienstes und prüfen Sie, ob eine datensparsame oder erst nach einer Interaktion geladene Einbindung möglich ist.
5. Akismet oder vergleichbare Filter für passende Inhalte verwenden
Inhaltsbasierte Spamfilter bewerten Merkmale einer Einsendung, etwa typische Spamformulierungen, Links oder wiederkehrende Muster. Sie können besonders bei Kommentaren und bestimmten Nachrichtentypen hilfreich sein.
Bei Kontaktformularen ist zu prüfen, ob der Filter das konkrete Plugin unterstützt und wie die Daten verarbeitet werden. Ein Dienst, der für Kommentare geeignet ist, passt nicht automatisch zu jedem Formular. Lesen Sie die Dokumentation und Datenschutzangaben, bevor Sie Einsendungen an einen externen Anbieter übermitteln.
6. Ratenbegrenzung und Missbrauchsschutz aktivieren
Wenn ein Absender sehr viele Anfragen in kurzer Zeit sendet, kann eine Ratenbegrenzung die Belastung reduzieren. Je nach Hosting, Sicherheitsplugin oder Formularlösung lässt sich festlegen, wie viele Einsendungen von einer IP-Adresse oder innerhalb eines Zeitfensters akzeptiert werden.
IP-Adressen sind allerdings nicht immer eindeutige Personenmerkmale. Mehrere echte Besucher können sich eine Verbindung teilen, während ein Bot seine Adresse wechseln kann. Stellen Sie Grenzen deshalb vorsichtig ein und beobachten Sie, ob legitime Anfragen beeinträchtigt werden. Bei geschäftskritischen Formularen sollte ein blockierter Versuch außerdem eine verständliche Rückmeldung erhalten.
7. E-Mail-Adressen und Formularziele schützen
Einige Spamnachrichten entstehen nicht direkt durch ein Formular, sondern durch öffentlich sichtbare E-Mail-Adressen. Bots sammeln Adressen aus Texten, Quellcode und Kontaktseiten. Verwenden Sie für Anfragen möglichst ein gut abgesichertes Formular und vermeiden Sie unnötige Klartext-Adressen auf öffentlich zugänglichen Seiten.
Das Formular sollte Nachrichten nur an festgelegte Empfänger senden. Lassen Sie Besucher nicht frei bestimmen, an welche Adresse eine Nachricht weitergeleitet wird. Auch die Absenderadresse sollte nicht ungeprüft als technische Versandadresse verwendet werden, da dies Zustellungsprobleme und Missbrauch begünstigen kann. Sinnvoll ist meist eine feste Absenderadresse Ihrer Domain und die Besucheradresse als Antwortadresse, sofern die technische Konfiguration dies korrekt unterstützt.
8. Eingaben validieren und begrenzen
Eine klare Feldvalidierung verbessert nicht nur die Datenqualität, sondern erschwert auch manche automatisierten Einsendungen. Legen Sie für jedes Feld fest, welche Eingabe erwartet wird. Eine Telefonnummer sollte beispielsweise nicht als beliebig langer Fließtext behandelt werden, während ein Nachrichtenfeld ausreichend Raum für echte Anliegen benötigt.
Begrenzen Sie außerdem die maximale Länge von Textfeldern, Dateinamen und Datei-Uploads. Bei Uploads sind erlaubte Dateitypen, Dateigröße und Speicherort besonders wichtig. Lassen Sie nur Dateien zu, die für den Zweck wirklich erforderlich sind, und prüfen Sie, ob das Formular-Plugin Uploads sicher verarbeitet.
Clientseitige Prüfungen im Browser verbessern die Bedienung, ersetzen aber keine serverseitige Validierung. Regeln, die nur im Browser aktiv sind, können von automatisierten Anfragen umgangen werden.
Formulare benutzerfreundlich und barrierearm absichern
Spam-Schutz darf nicht bedeuten, dass echte Besucher vor einem schwer verständlichen Hindernis stehen. Beschriften Sie jedes Feld eindeutig und erklären Sie, welche Angaben erforderlich sind. Pflichtfelder sollten sparsam eingesetzt werden. Ein langes Formular mit vielen unnötigen Angaben kann sowohl Besucher als auch seriöse Anfragende abschrecken.
Prüfen Sie den Formularablauf mit Tastatur, Bildschirmvergrößerung und unterschiedlichen Browsern. Fehlermeldungen sollten konkret erklären, was zu korrigieren ist. Eine allgemeine Meldung wie „Eingabe ungültig“ hilft wenig, wenn nicht klar ist, welches Feld betroffen ist.
Wenn Sie eine interaktive Prüfung verwenden, sollte es nach Möglichkeit eine verständliche Alternative geben. Bedenken Sie auch, dass automatische Übersetzungen, mobile Geräte und langsamere Verbindungen den Ablauf beeinflussen können.
Datenschutz und Sicherheit gemeinsam betrachten
Beim Einsatz externer Spam-Dienste sollten Sie nachvollziehen, welche Daten übertragen werden, wann die Übertragung stattfindet und auf welcher Grundlage sie erfolgt. Dazu können je nach Lösung IP-Adresse, Browserinformationen, Interaktionsdaten oder Formularmetadaten gehören. Die tatsächliche Bewertung hängt von Ihrer Konfiguration und dem geltenden Datenschutzrecht ab.
Halten Sie die Datenschutzerklärung aktuell und stimmen Sie die technische Einbindung mit der für Ihre Website verantwortlichen Datenschutzstelle ab. Vermeiden Sie außerdem, mehr Formulardaten zu speichern als für den vorgesehenen Zweck nötig ist. Legen Sie Aufbewahrungsfristen fest und löschen Sie alte, nicht mehr benötigte Einträge.
Sicherheit umfasst auch die Zugriffsrechte. Nur Personen, die Formulardaten wirklich benötigen, sollten gespeicherte Nachrichten sehen können. Administrationskonten müssen mit starken, individuellen Passwörtern und möglichst einer zusätzlichen Anmeldeabsicherung geschützt werden.
Eine sinnvolle Kombination für verschiedene Formulartypen
Es gibt keine universelle Einstellung, die für jede Website optimal ist. Die folgende Orientierung hilft bei der Auswahl:
| Formulartyp | Sinnvolle erste Maßnahmen | Besondere Hinweise |
|---|---|---|
| Kontaktformular | Honeypot, Validierung, Ratenbegrenzung und Inhaltsfilter | Legitime Anfragen dürfen nicht durch zu strenge Regeln verloren gehen. |
| Kommentarformular | Moderation, Inhaltsfilter und Begrenzung von Links | Prüfen Sie, ob Kommentare automatisch veröffentlicht werden. |
| Registrierung | E-Mail-Bestätigung, Ratenbegrenzung und Anmeldeüberwachung | Automatisierte Konten können weitere Bereiche der Website belasten. |
| Datei-Upload | Dateityp- und Größenbegrenzung, sichere Speicherung und Prüfung | Erlauben Sie nur Dateien, die für den Zweck notwendig sind. |
| Newsletter-Anmeldung | Bestätigungslink und klare Einwilligungsdokumentation | Der Anmeldeprozess muss nachvollziehbar und transparent sein. |
Was tun, wenn trotz Schutz weiter Spam eintrifft?
Wenn nach der Einrichtung weiterhin viele Spamnachrichten eingehen, ändern Sie nicht sofort alle Einstellungen gleichzeitig. Sonst lässt sich später kaum feststellen, welche Maßnahme geholfen oder echte Anfragen blockiert hat. Gehen Sie schrittweise vor:
- Prüfen Sie, ob der Schutz tatsächlich im betroffenen Formular aktiv ist.
- Kontrollieren Sie, ob das Formular-Plugin und die Erweiterungen aktuell sind.
- Vergleichen Sie Spamnachrichten auf gemeinsame Merkmale.
- Aktivieren Sie eine zusätzliche Ebene, etwa Ratenbegrenzung oder Inhaltsprüfung.
- Beobachten Sie Fehlermeldungen und echte Einsendungen.
- Überprüfen Sie Server-, Sicherheits- und E-Mail-Protokolle auf ungewöhnliche Muster.
Bei sehr starkem Missbrauch kann eine Prüfung durch den Hosting-Anbieter oder eine fachkundige technische Person sinnvoll sein. Besonders wichtig ist das, wenn nicht nur Formulare betroffen sind, sondern auch Login-Versuche, Weiterleitungen, unbekannte Benutzerkonten oder auffällige Serverlast auftreten.
Typische Fehler beim Spam-Schutz vermeiden
Nur ein CAPTCHA als Allheilmittel betrachten
Ein CAPTCHA kann nützlich sein, schützt aber nicht automatisch vor jeder Form von Missbrauch. Kombinieren Sie es mit Validierung, Ratenbegrenzung und einem gepflegten Formularsystem.
Zu viele Pflichtfelder einbauen
Zusätzliche Felder verhindern nicht zwingend Spam und können echte Besucher abschrecken. Jedes Feld sollte einen klaren Zweck haben.
Schutz ohne Erfolgskontrolle aktivieren
Nach jeder Änderung sollten Sie eine echte Testeinsendung durchführen, Fehlermeldungen prüfen und kontrollieren, ob die Nachricht korrekt zugestellt wird. Verlorene Kontaktanfragen sind ebenfalls ein ernstes Problem.
Automatische Blockierungen ungeprüft übernehmen
Blocklisten, IP-Regeln und harte Grenzwerte können gemeinsame Netzwerke, mobile Verbindungen oder legitime Dienste treffen. Dokumentieren Sie Änderungen und prüfen Sie regelmäßig, ob die Regeln noch angemessen sind.
Regelmäßige Kontrolle und Wartung
Spam-Schutz ist keine einmalige Installation. Planen Sie regelmäßige Kontrollen ein. Prüfen Sie, ob Formulare noch benötigt werden, ob Bestätigungs- und Fehlermeldungen funktionieren und ob sich das Spamaufkommen verändert hat. Entfernen Sie alte Plugins und nicht mehr verwendete Integrationen.
Eine einfache interne Dokumentation hilft bei der Wartung. Notieren Sie, welches Formular welche Schutzmaßnahmen verwendet, wohin Einsendungen gesendet werden und wer für die Prüfung zuständig ist. So lassen sich Probleme schneller eingrenzen, wenn ein Plugin aktualisiert oder ein Formular erweitert wird.
Wichtig ist auch die Auswertung echter Anfragen. Wenn legitime Nachrichten auffällig oft fehlen, sollte die Filtereinstellung überprüft werden. Ein niedriger Spamanteil ist kein Erfolg, wenn gleichzeitig wertvolle Kundenanfragen verloren gehen.
FAQ
Welche Maßnahme hilft am schnellsten gegen WordPress Formular Spam?
Das hängt von der Ursache ab. Ein Honeypot, eine saubere serverseitige Validierung und eine vorsichtige Ratenbegrenzung sind häufig gute erste Schritte. Bei wiederkehrenden, inhaltlich ähnlichen Nachrichten kann zusätzlich ein passender Inhaltsfilter helfen.
Sollte jedes WordPress-Formular ein CAPTCHA verwenden?
Nein. Ein CAPTCHA ist nicht für jedes Formular erforderlich und kann die Bedienung sowie die Barrierefreiheit beeinträchtigen. Prüfen Sie zunächst, ob weniger störende Maßnahmen wie Honeypot, Zeitprüfung, Validierung und Ratenbegrenzung ausreichen.
Warum kommen trotz Honeypot weiterhin Spamnachrichten an?
Ein Honeypot erkennt vor allem einfache Bots. Fortgeschrittene Automatisierung kann verborgene Felder umgehen oder gezielt ein echtes Formular nachbilden. Ergänzende Schutzebenen und eine Analyse der Spamuster sind dann sinnvoll.
Kann ein Sicherheitsplugin den Formular-Spam vollständig stoppen?
Eine vollständige Garantie gibt es nicht. Sicherheitsplugins können Anfragen begrenzen oder bekannte Muster blockieren, decken aber nicht automatisch jede Formularlösung und jede Spamtechnik ab. Die Einstellungen müssen zur Website passen und regelmäßig kontrolliert werden.
Wie verhindere ich, dass echte Anfragen im Spamfilter landen?
Verwenden Sie keine unnötig strengen Regeln und prüfen Sie zunächst, welche Merkmale Spam und legitime Nachrichten unterscheiden. Bei wichtigen Formularen kann eine Moderation oder ein separater Prüfstatus sinnvoller sein als eine sofortige Löschung.
Ist ein Kontaktformular sicherer als eine veröffentlichte E-Mail-Adresse?
Ein gut konfiguriertes Kontaktformular kann die öffentliche Sammlung einer E-Mail-Adresse erschweren und zusätzliche Prüfungen ermöglichen. Es ist aber nur dann sinnvoller, wenn Eingaben, Versand, Speicherung und Zugriffsrechte korrekt eingerichtet sind.
Was muss ich bei externen Spam-Diensten beachten?
Prüfen Sie Datenschutzinformationen, Datenübertragung, Einwilligungsanforderungen, technische Abhängigkeiten und die Auswirkungen auf die Bedienbarkeit. Die konkrete rechtliche Bewertung sollte zur Website und ihrer Zielgruppe passen.
Fazit
Wer WordPress Formular Spam reduzieren möchte, sollte nicht nach einer einzigen perfekten Einstellung suchen. Erfolgreicher ist ein abgestuftes Konzept aus aktuellem Formular-Plugin, Honeypot oder Zeitprüfung, klarer Validierung, vorsichtiger Ratenbegrenzung und – falls erforderlich – einem passenden Inhaltsfilter oder CAPTCHA.
Entscheidend bleiben die regelmäßige Kontrolle, der Schutz echter Anfragen und ein verantwortungsvoller Umgang mit Formulardaten. Beginnen Sie mit der Analyse des konkreten Problems, führen Sie Änderungen schrittweise ein und prüfen Sie nach jeder Anpassung sowohl den Spam-Schutz als auch die Benutzerfreundlichkeit.